Agregador de PoC de CVE ao Vivo com Busca Inteligente e Inteligência de Ameaças
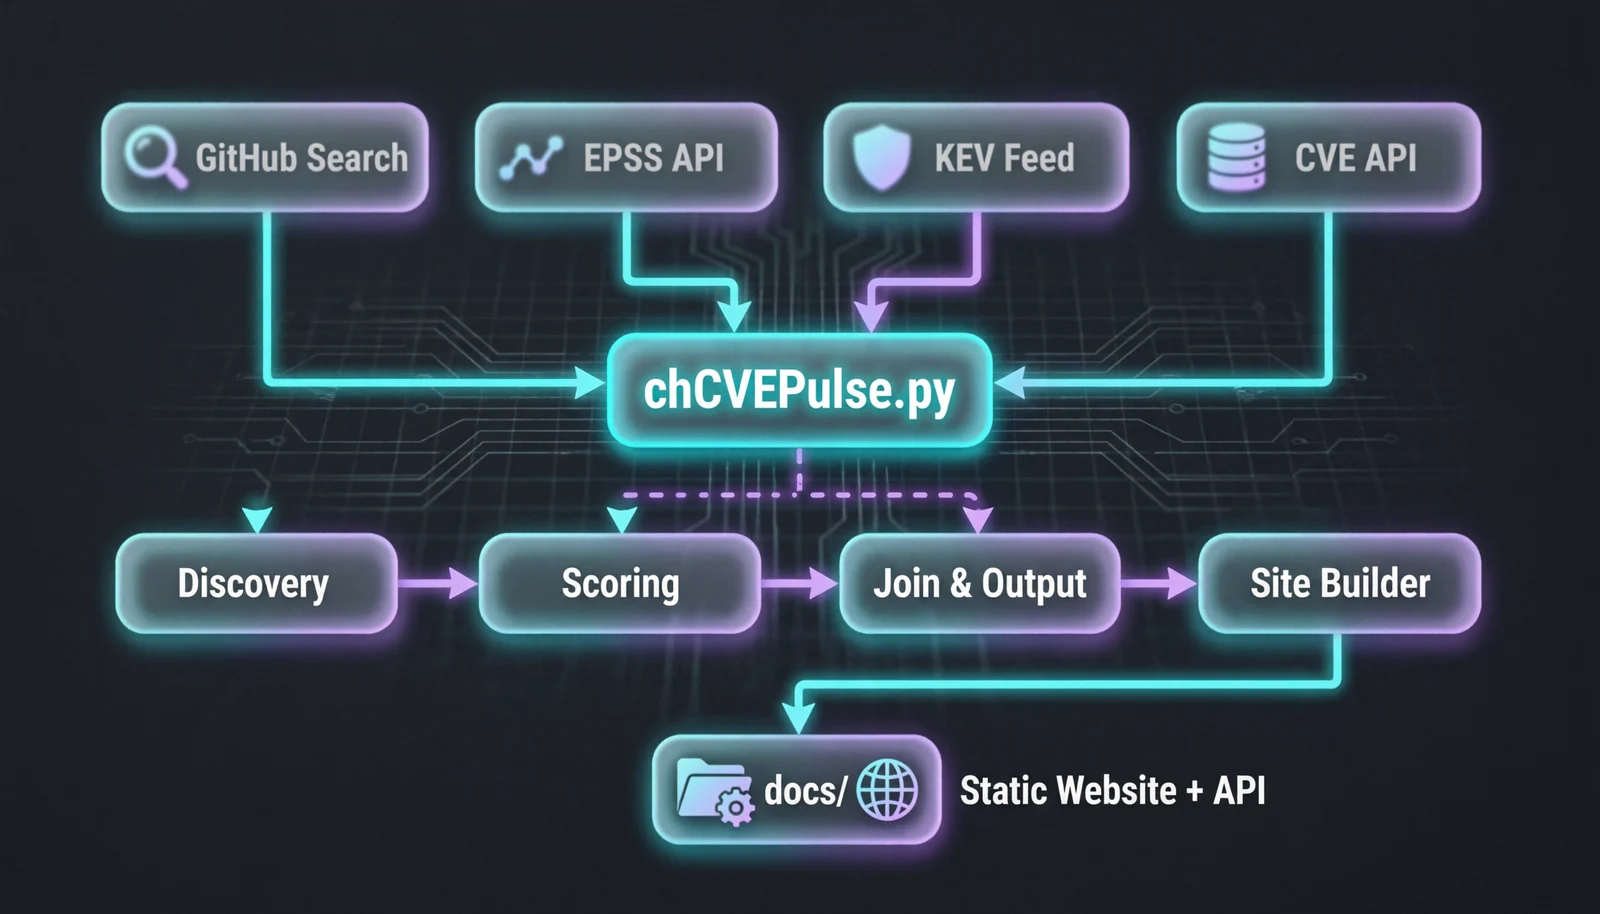
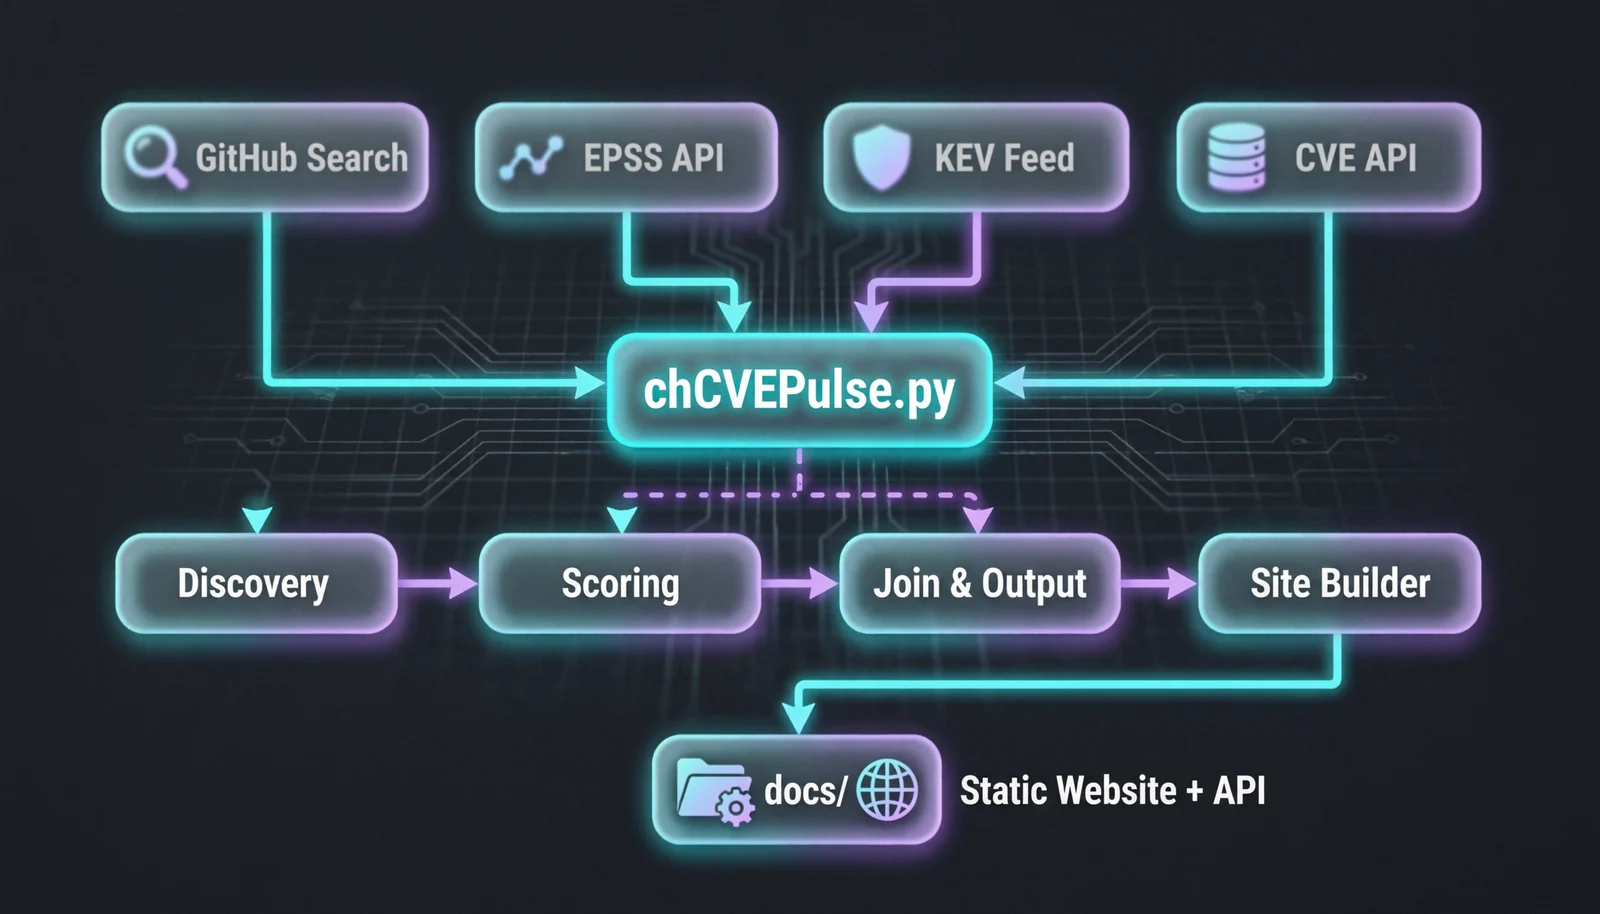
O CVE Pulse descobre, pontua e indexa automaticamente Provas de Conceito de CVE do GitHub.
Ele as enriquece com pontuações EPSS e dados do CISA KEV, cria snapshots e diffs diários, e serve um site estático rápido e pesquisável
### Pipeline Completo

O subcomando `pipeline` pode ser ajustado:

- `--days` : quantos dias retroceder na busca do GitHub (padrão: 7)
- `--mode` : `daily` (CVEs recentes, mais rápido) ou `weekly` (varredura mais ampla)
- `--limit` : máximo de CVEs a escanear (padrão: 50)
- `--cve` : especificar um ou mais IDs de CVE para escanear
- `--skip-discovery` : apenas regenerar saídas a partir de dados existentes
- `--check-links` : verificar se as URLs dos repositórios ainda estão ativas

---

## 📊 Saída & Website

Após uma execução bem-sucedida do pipeline, `docs/` contém:

- **`index.html`** – a página principal de busca (alimentada por `logic.js` e `style.css`)
- **`CVE_list.json`** – todos os CVEs com descrições e links de PoC
- **`trending_poc.json`** – PoCs atualizados recentemente (do README atualizado automaticamente)
- **`api/v1/`** – endpoints JSON completos no estilo REST:
  - `joined_top.json` – CVEs de alta prioridade com PoCs, EPSS e status KEV
  - `kev.json` – lista KEV enriquecida
  - `epss_top.json` – principais CVEs por EPSS com PoCs
  - `cve/{CVE-ID}.json` – informações detalhadas de PoC por CVE
  - `snapshots/` – snapshots diários de estado
  - `diffs/` – mudanças de um dia para o outro

A busca suporta **correspondência difusa**, filtros de fornecedor/produto e termos negativos (por exemplo, `-windows`).

---

## 🗂️ Estrutura do Projeto```
Ch4120N-CVE-Pulse/
├── chCVEPulse.py
├── scripts/
│   ├── config.py
│   ├── helpers.py
│   ├── github_api.py
│   ├── scoring.py
│   ├── discovery.py
│   ├── outputs.py
│   ├── diff.py
│   ├── joined.py
│   ├── site.py
│   ├── sync.py
│   ├── fetch_epss.py
│   ├── fetch_kev.py
│   └── pipeline.py
├── templates/
│   └── index.html# Jinja2 template for the website
├── data/
│   ├── github.txt# CVE -> PoC URL list (edit this)
│   ├── blacklist.txt
│   ├── cache/
│   └── evidence/
├── docs/
│   ├── api/v1/
│   └── index.html, style.css, logic.js
├── requirements.txt
└── README.md
🔧 Configuração
Quase todas as configurações ficam em scripts/config.py:
GITHUB_SOURCES – caminho para o seu data/github.txt
EPSS_API_URL, KEV_URL, CVE_API_TEMPLATE – endpoints de APIs externas
HIGH_EPSS_THRESHOLD – EPSS mínimo para alertas "high"
TOP_KEV_COUNT – quantas entradas KEV manter
SNAPSHOT_RETENTION_DAYS – por quanto tempo manter snapshots antigos
📡 Fontes de Dados
Fonte
Descrição
GitHub Search API
Descobre repositórios que mencionam IDs de CVE
GitHub GraphQL
Obtém contagem de estrelas, linguagem, tópicos, status de fork/arquivo
FIRST EPSS
Exploit Prediction Scoring System
CISA KEV
Catálogo de Vulnerabilidades Exploradas Conhecidas
MITRE CVE API
Descrições oficiais de CVE, referências, produtos
Um token do GitHub é recomendado para aumentar os limites de requisições da API (definido como variável de ambiente GITHUB_TOKEN).
📅 Automação (CI/CD)
Três workflows do GitHub Actions mantêm tudo atualizado:
sync_cve_pocs.yml – executa diariamente, lê data/github.txt, busca metadados atualizados de CVE e atualiza os arquivos markdown.
hot_cves.yml – executa a cada 6 horas, atualiza a seção Trending PoCs neste README.
site.yml – compila e implanta o site estático no GitHub Pages.
Todos os workflows estão em .github/workflows/.
📈 Trending PoCs
A tabela Trending PoCs abaixo é atualizada automaticamente a cada 6 horas pelo pipeline de CI.
Exploit universal de Prova de Conceito de escalação de privilégio local para CVE-2024-1086, funcionando na maioria dos kernels Linux entre v5.14 e v6.6, incluindo Debian, Ubuntu e KernelCTF. A taxa de sucesso é de 99,4% em imagens KernelCTF.
Este projeto destina-se a inteligência de ameaças, gerenciamento de vulnerabilidades e pesquisa de segurança defensiva.
Não use os repositórios vinculados para quaisquer atividades ilegais ou não autorizadas.
Os autores não hospedam nem endossam o código PoC – eles apenas indexam informações disponíveis publicamente.
📄 Licença
Licença GPLv3 – consulte o arquivo LICENSE para o texto completo.
"Fique à frente das ameaças – rastreie cada PoC de CVE em tempo real."
⭐ Se este projeto te ajuda, considere dar uma estrela!
A maioria dos LPEs do Linux precisa de uma janela de corrida ou de um offset específico do kernel. Copy Fail é uma falha de lógica linear, não precisa de nenhum dos dois. O mesmo script Python de 732 bytes (ou .c elf) obtém root em todas as distribuições Linux lançadas desde 2017.
Um scanner de linha de comando para detecção em lote de versões de aplicações Next.js e determinação de se são afetadas pela vulnerabilidade CVE-2025-66478.
Este repositório contém um script automatizado de Prova de Conceito (PoC) para explorar o CVE-2025-24813, uma vulnerabilidade de Execução Remota de Código (RCE) no Apache Tomcat. A vulnerabilidade permite que um atacante envie um payload serializado malicioso para o servidor, levando à execução arbitrária de código via desserialização quando condições específicas são atendidas.
CVE-2024-40725 e CVE-2024-40898, afetando versões do Apache HTTP Server da 2.4.0 até a 2.4.61. Essas falhas representam riscos significativos para servidores web em todo o mundo, podendo levar à divulgação de código-fonte e ataques de falsificação de requisição do lado do servidor (SSRF).

 ch4120n/ch4120n-cve-pulse