 cerberusmrxi/wordpress-keepinmind-cve-2026-9271-exploit
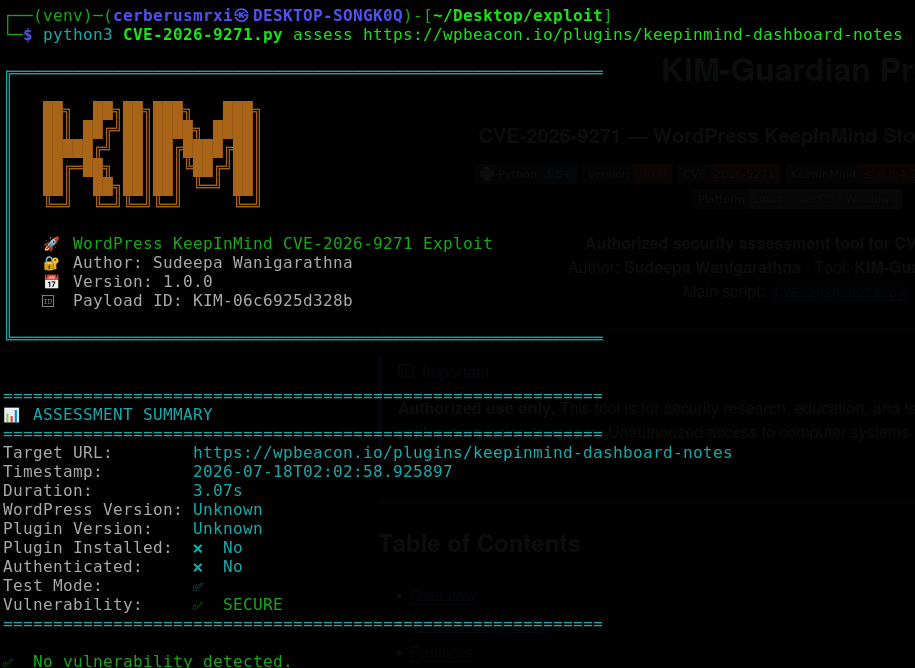
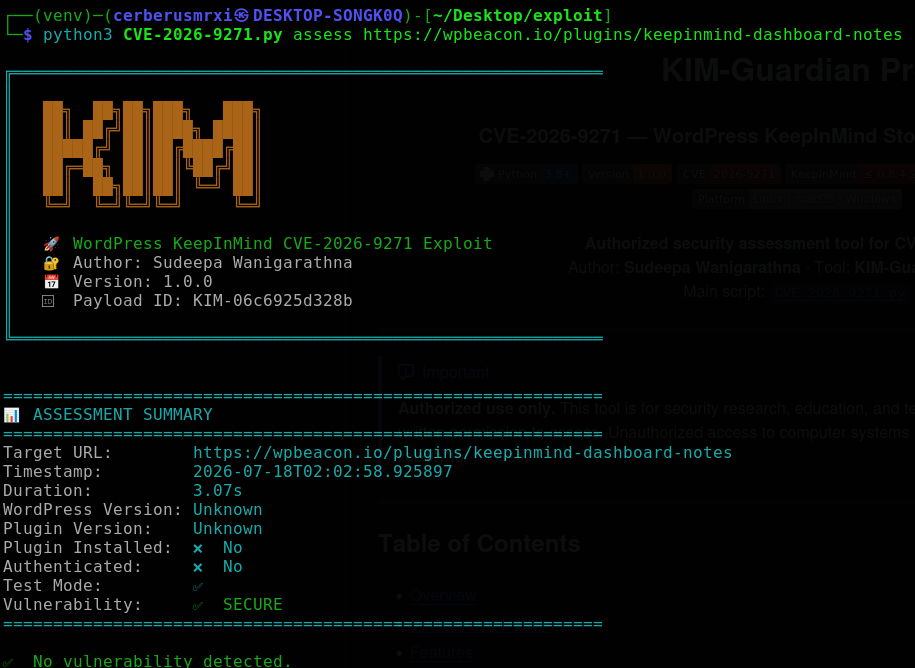
Ferramenta autorizada de avaliação de XSS armazenado para o CVE-2026-9271 no plugin KeepInMind do WordPress. Detecta versões vulneráveis, injeta payloads de teste seguros e suporta varredura em massa com relatórios SQLite.


Ferramenta de avaliação de segurança autorizada para CVE-2026-9271
Autor: Sudeepa Wanigarathna · Ferramenta: KIM-Guardian Pro v1.0
Script principal: CVE-2026-9271.py
[!IMPORTANT] Somente uso autorizado. Esta ferramenta destina-se à pesquisa em segurança, educação e testes em sistemas que você possui ou para os quais possui permissão explícita por escrito. O acesso não autorizado a sistemas de computador é ilegal. O autor não assume responsabilidade por uso indevido.
CVE-2026-9271 é um problema de cross-site scripting (XSS) armazenado no plugin KeepInMind (Notas do Painel) do WordPress. A sanitização insuficiente do conteúdo das notas permite que um usuário autenticado com privilégios baixos (Contributor+) armazene HTML/JS que é executado no navegador de um administrador, o que pode levar a comprometimento da sessão de administrador / tomada de conta (account takeover).
KIM-Guardian Pro (CVE-2026-9271.py) é uma ferramenta de avaliação em Python para testadores autorizados:
reports/| Atributo | Valor |
|---|---|
| CVE ID | CVE-2026-9271 |
| Vetor de Ataque | Autenticado (Contributor+) → XSS Armazenado → Impacto no Administrador |
| Impacto | XSS no navegador do administrador; possível tomada de conta em instalações vulneráveis |
| Produto Afetado | WordPress KeepInMind / KeepInMind Dashboard Notes |
| Versões Afetadas | ≤ 0.8.4.2 (corrigido na 0.8.4.3+) |
| Tipo de Vulnerabilidade | Cross-Site Scripting (XSS) Armazenado |
| CWE | CWE-79 (Improper Neutralization of Input During Web Page Generation) |
| Superfície | Função |
|---|---|
/wp-json/keepinmind/v1/notes | API REST usada para criar/ler notas |
/wp-admin/ | Painel administrativo onde as notas armazenadas podem ser renderizadas |
| Caminho do plugin | /wp-content/plugins/keepinmind-dashboard-notes/ |
--no-cleanup seja usado)| Capacidade | Descrição |
|---|---|
| Detecção do plugin | Verifica caminhos de instalação e strings de versão do KeepInMind |
| Versão do WordPress | Extrai metadados de generator / versão quando disponíveis |
| Modo de teste seguro | Marcador sobreposto padrão que comprova o XSS sem capturar credenciais |
| Avaliação autenticada | Faz login com credenciais de Contributor+ para injeção completa via REST |
| Limpeza de payload | Remove as notas injetadas após a avaliação |
| Varredura em massa | Varredura multithread de lista de URLs para plugin + versão vulnerável |
| Histórico SQLite | Armazena avaliações em kim_guardian.db |
| Relatórios de texto | Grava relatórios com timestamp em reports/ |
| Servidor de captura | Listener HTTP local opcional para exercícios de captura de credenciais em laboratório |
| Interface web | Painel Flask opcional (modo web) |
| Capacidade | Descrição |
|---|---|
| Registro detalhado (verbose) | Depuração em arquivo + console em logs/ |
| Suporte a proxy | Roteia o tráfego por meio do Burp ou outros proxies HTTP |
| Tempo limite configurável | Tempo limite por solicitação (padrão 30s) |
| Pool de workers | Concorrência ajustável para varreduras em massa |
pipcd /path/to/exploit
python3 -m venv venv
source venv/bin/activate # Windows: venv\Scripts\activate
pip install -r requirements.txt
# Recommended extras used by this script:
pip install colorama beautifulsoup4 requests flask
python3 CVE-2026-9271.py --help
requests>=2.31.0
beautifulsoup4>=4.12.0
colorama>=0.4.6
flask>=3.0.0          # optional — web mode only
Substitua
https://lab.examplepor um alvo de laboratório ou autorizado apenas.
# Help / modes
python3 CVE-2026-9271.py --help

# Safe single-target assessment (default: test payload)
python3 CVE-2026-9271.py assess https://lab.example \
  -u contributor -p 'password' -v

# Bulk version / plugin scan
python3 CVE-2026-9271.py bulk -f targets.txt -w 8 -o bulk_results.txt

# List recent assessments from SQLite
python3 CVE-2026-9271.py db --list --limit 20

# Local capture server (lab only)
python3 CVE-2026-9271.py capture --port 5000

# Optional web UI
python3 CVE-2026-9271.py web --host 127.0.0.1 --port 8080
python3 CVE-2026-9271.py --help
python3 CVE-2026-9271.py assess --help
O modo padrão usa uma sobreposição de teste sem captura. Forneça credenciais de Contributor+ para injeção via API REST.
python3 CVE-2026-9271.py assess https://lab.example \
  -u contributor \
  -p 'password' \
  -v
Fluxo de trabalho:
-u / -p forem fornecidos)--no-cleanup seja usado)reports/kim_assessment_*.txtpython3 CVE-2026-9271.py assess https://lab.example \
-u contributor -p 'password' --no-cleanup

