 cerberusmrxi/phpmyadmin-cve-2020-5504-exploit
Framework autorizado de exploração de injeção SQL para CVE-2020-5504 no phpMyAdmin, com enumeração automatizada de banco de dados, injeção cega, suporte a proxy e relatórios estruturados para testes de penetração e pesquisa de segurança.

Framework autorizado de testes de segurança e pesquisa para identificar e validar a CVE-2020-5504 em implantações do phpMyAdmin



Visão geral · Recursos · Instalação · Uso · Relatórios · Arquitetura · Contribuição
Aviso de uso responsável: Este projeto destina-se apenas a sistemas que você possui ou que esteja explicitamente autorizado a avaliar. Não o utilize contra sistemas públicos, de terceiros ou de produção sem permissão por escrito e um escopo de testes definido.
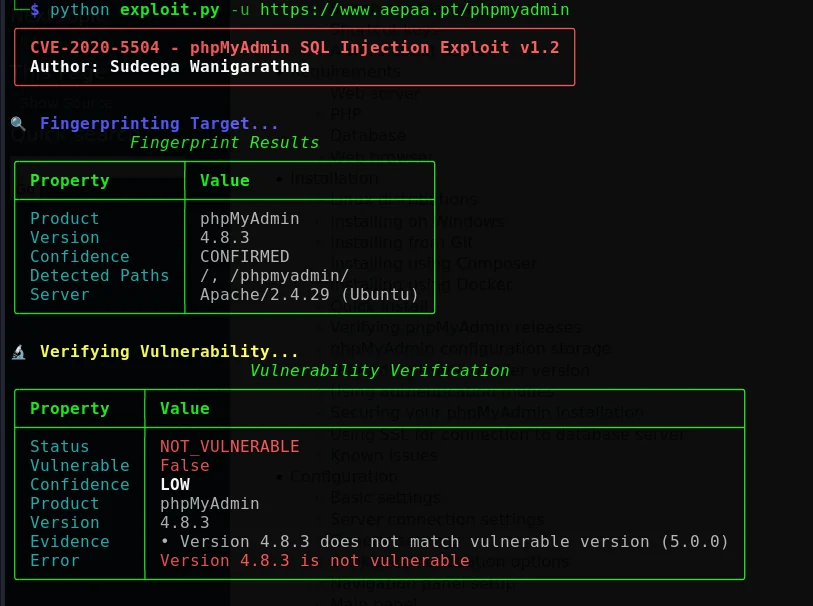
| Saída da CLI | Uso |
|---|---|
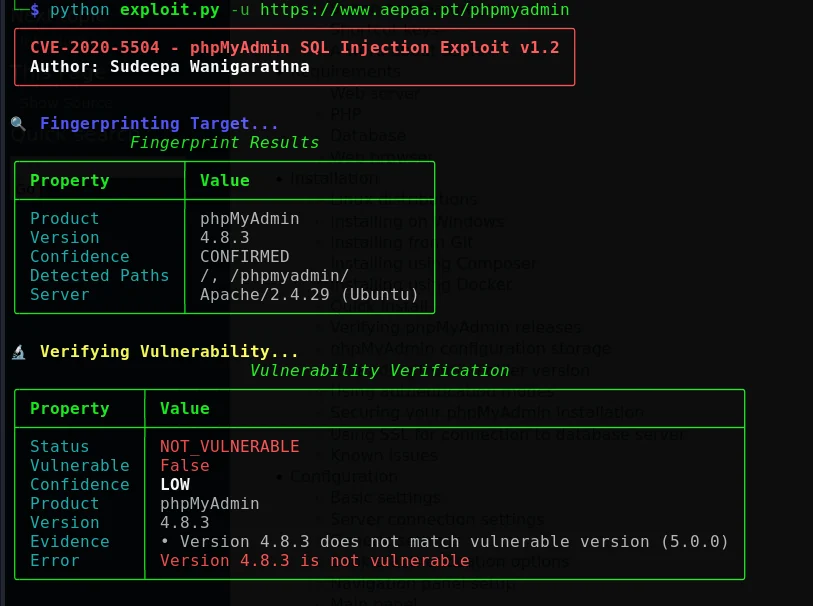 | 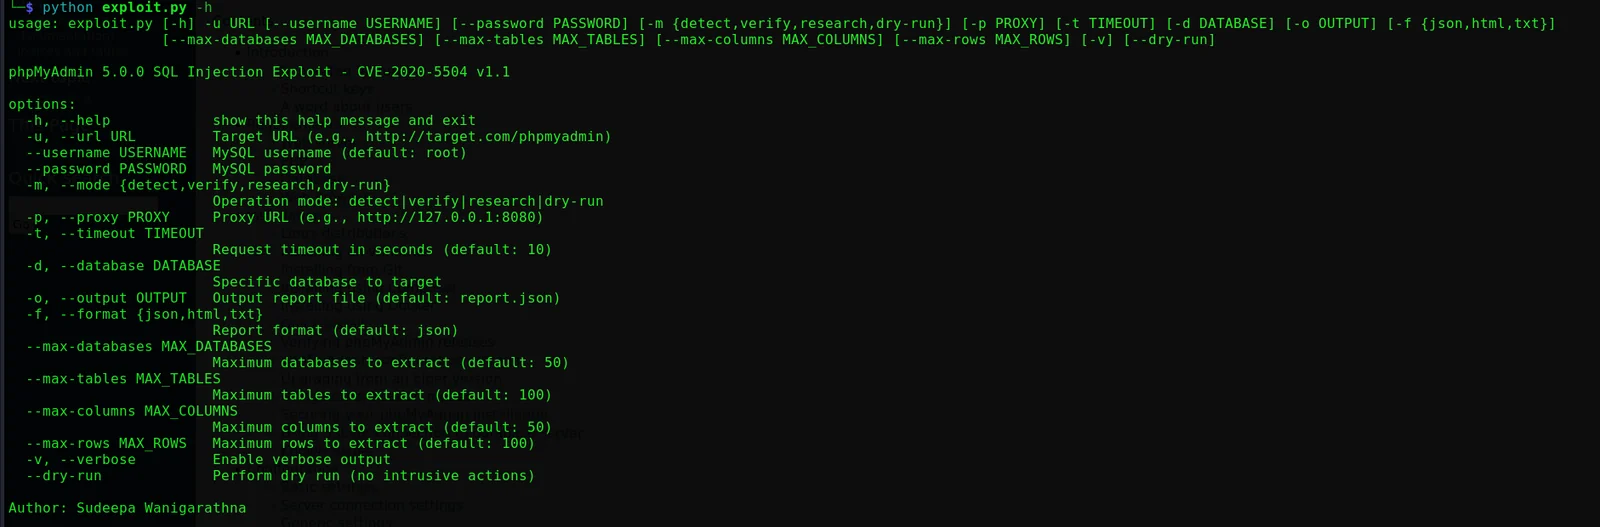 |
A CVE-2020-5504 é uma vulnerabilidade de injeção de SQL que afeta a página de contas de usuário do phpMyAdmin. De acordo com o aviso oficial do phpMyAdmin, as versões 4.x anteriores à 4.9.4 e a versão 5.0.0 do phpMyAdmin são afetadas; o aviso recomenda atualizar para a 4.9.4 ou mais recente na linha 4.x e para a 5.0.1 ou mais recente na linha 5.x.[1] O National Vulnerability Database registra que a exploração exige uma conta MySQL válida para acessar o servidor.[2]
Este projeto fornece um fluxo de trabalho estruturado para testes de penetração autorizados, validação controlada e pesquisa de segurança. Ele foi projetado para ajudar avaliadores a fazer o fingerprinting de um alvo, verificar se o alvo aparenta estar afetado, documentar evidências e produzir relatórios estruturados para o acompanhamento da remediação.
O framework é organizado em torno de quatro objetivos:
Identificar instalações do phpMyAdmin e coletar indicadores relacionados à versão.
Validar suspeitas de exposição usando verificações controladas e não destrutivas, quando possível.
Avaliar alvos autorizados usando limites configuráveis, comportamento de repetição (retry) e proxy opcional.
Reportar descobertas em formatos fáceis de revisar, arquivar e integrar a fluxos de trabalho.
Este projeto não substitui a aplicação de correções (patching), a orientação do fornecedor, a configuração segura ou um processo formal de autorização de testes de penetração. Ele não garante a detecção de todas as implantações, configurações, versões ou condições de rede. Todos os resultados devem ser revisados manualmente e tratados como evidência de avaliação, e não como um veredito automático de segurança.
Execute esta ferramenta contra um ativo somente quando tiver autorização clara do proprietário do ativo. A autorização deve definir o alvo, a janela de testes permitida, as técnicas permitidas, os IPs de origem, os requisitos de manipulação de dados, os contatos de escalonamento e as condições de parada.
Nunca teste sistemas voltados à internet apenas porque estão acessíveis. Acessibilidade não é permissão.
Os modos de avaliação podem produzir informações sobre bancos de dados, tabelas, colunas ou registros. Trate toda a saída como potencialmente sensível. Armazene os relatórios com controles de acesso adequados, evite colocar segredos no histórico do shell, criptografe os relatórios quando exigido pelas regras do seu engajamento e exclua com segurança os dados temporários após o engajamento.
Antes de iniciar uma avaliação, confirme que você tem um procedimento de backup ou recuperação conhecidamente bom, um canal de comunicação com o proprietário do sistema e um plano documentado de reversão (rollback) ou parada. Prefira um ambiente de teste isolado sempre que disponível. Use o modo menos intrusivo que responda à pergunta da avaliação.
| Área | Capacidade | Descrição |
|---|---|---|
| Descoberta | Fingerprinting automatizado | Identifica possíveis implantações do phpMyAdmin e coleta indicadores de versão. |
| Validação | Verificação de vulnerabilidade | Executa verificações controladas com tratamento de resultados orientado à confiança. |
| Fluxo de trabalho | Múltiplos modos de operação | Suporta fluxos de detecção, verificação, pesquisa e teste simulado (dry-run). |
| Gerenciamento de sessão | Gerenciamento de token CSRF | Extrai e gerencia valores relacionados a CSRF exigidos pelo fluxo da aplicação. |
| Autenticação | Validação de múltiplos sinais | Usa múltiplos indicadores para reduzir resultados falsos de autenticação. |
| Avaliação | Enumeração de banco de dados | Suporta enumeração autorizada de bancos de dados, tabelas, colunas e dados selecionados. |
| Pesquisa de injeção | Técnicas cegas | Suporta fluxos de pesquisa baseados em booleanos e em tempo, quando habilitados pela implementação. |
| Relatórios | JSON, HTML e TXT | Produz saída estruturada, estilizada e em texto puro para diferentes públicos. |
| Confiabilidade | Repetições e backoff | Repete requisições transitórias com comportamento configurável. |
| Integrações | Suporte a proxy | Pode ser usado com o Burp Suite ou outro proxy de interceptação HTTP. |
| Usabilidade | Interface de terminal rica | Fornece saída com código de cores, indicadores de progresso e mensagens de status legíveis. |
| Diagnóstico | Registro detalhado (verbose) | Expõe informações adicionais de diagnóstico para solução de problemas autorizada. |
