 cerberusmrxi/jcezploit-cve-2026-48907
Exploit RCE automatizado para Joomla JCE (CVE-2026-48907) com shell interativo, execução de comandos em lote, download de arquivos e suporte a proxy para testes de penetração autorizados.

Um utilitário profissional de linha de comando para testes de penetração autorizados, pesquisa controlada de vulnerabilidades e validação defensiva.



Somente uso autorizado. Execute este projeto exclusivamente contra sistemas que você possui ou para os quais tem permissão explícita de teste. Use um ambiente de laboratório controlado sempre que possível.
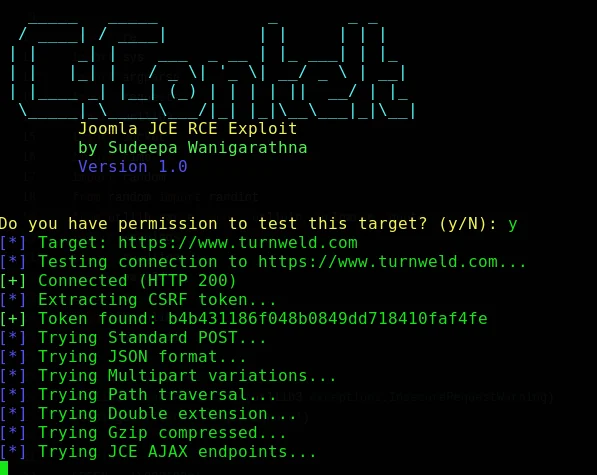
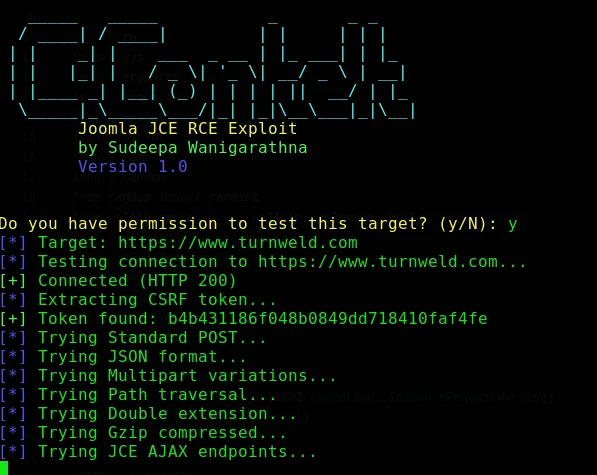
JCEzploit é um utilitário de pesquisa de segurança de linha de comando para avaliar a funcionalidade de importação de perfil do componente Joomla Content Editor (JCE) em ambientes onde o testador tem autorização explícita. Ele foi projetado para testadores de penetração profissionais, pesquisadores de segurança e defensores que precisam reproduzir e validar uma condição reportada de execução remota de código em um ambiente controlado.
O projeto fornece um fluxo de trabalho estruturado de linha de comando, suporte configurável a proxy, múltiplos modos de execução, saída de diagnóstico e uma interface de sessão interativa. Ele deve ser usado apenas contra alvos que pertencem ao operador ou que estejam cobertos por autorização escrita de teste.
Nota de publicação: Antes de publicar ou distribuir este README, verifique o identificador CVE do projeto, a faixa de versões afetadas, a versão corrigida, o status de divulgação e a matriz de testes em relação a um registro autoritativo do fornecedor ou de banco de dados de vulnerabilidades. Os metadados abaixo refletem as informações fornecidas do projeto e não devem ser tratados como uma confirmação independente de vulnerabilidade.
Este software pode causar acesso não autorizado, exposição de dados, interrupção de serviço ou comprometimento do sistema quando usado contra um alvo não aprovado. Os mantenedores não autorizam testes de sistemas de terceiros, infraestrutura pública ou sistemas sem permissão documentada.
Ao usar este projeto, você concorda em:
Testar apenas sistemas para os quais você tem autorização escrita explícita.
Definir e seguir um escopo aprovado, janela de tempo, limite de taxa e regras de engajamento.
Evitar acessar, modificar, exfiltrar ou reter dados desnecessários.
Interromper o teste imediatamente se a atividade arriscar interrupção de serviço ou afetar usuários não envolvidos.
Cumprir todas as leis, regulamentos, contratos e políticas organizacionais aplicáveis.
Assumir a responsabilidade pelas consequências do seu uso do software.
O autor e os colaboradores fornecem este projeto no estado em que se encontra ("as is") e não são responsáveis por uso indevido, danos, perda de dados, reivindicações legais ou outras consequências decorrentes do seu uso.
Os seguintes detalhes foram fornecidos com o projeto e exigem verificação independente antes de serem usados em um boletim de segurança ou avaliação em produção.
| Campo | Detalhe fornecido do projeto |
|---|---|
| Identificador da vulnerabilidade | CVE-2026-48907 |
| Problema reportado | Execução remota de código não autenticada |
| Versões afetadas reportadas | JCE 1.0.0 a 2.9.99.4 |
| Versão corrigida reportada | JCE 2.9.99.5 |
| Ambiente de teste fornecido | Joomla 3.10.11, JCE 2.9.15, Apache 2.4, PHP 7.4 |
| Severidade reportada | Crítica; possível comprometimento total do sistema |
Para trabalho defensivo, confirme primeiro as versões implantadas do Joomla e do JCE, obtenha autorização, crie um plano de reversão e prefira um método de validação não destrutivo sempre que possível.
O JCEzploit inclui os seguintes recursos, conforme descrito nos materiais do projeto:
| Área | Recurso |
|---|---|
| Fluxo de trabalho | Fluxo de trabalho automatizado de preparação de solicitações e validação de vulnerabilidades |
| Interface de sessão | Sessão de comandos interativa com histórico, autocompletar e saída colorida |
| Modos de execução | Modos interativo, comando único, lote, silencioso, verboso e orientado a depuração |
| Detecção | Descoberta de token CSRF com múltiplos padrões de fallback |
| Controle de rede | Suporte a proxy HTTP/HTTPS para inspeção controlada de solicitações |
| Confiabilidade | Pooling de conexões, timeouts e tratamento de erros |
| Operações de arquivo | Funcionalidade de recuperação de arquivos para cenários de avaliação autorizados |
| Suporte a plataformas | Ambientes Linux, macOS e Windows com Python 3.6+ |
A interface interativa suporta comandos como os seguintes. Use apenas comandos não destrutivos em ambientes de teste aprovados.
$> whoami       # Display the execution identity
$> id           # Display user and group information
$> pwd          # Display the current working directory
$> exit         # Close the session
| Requisito | Valor mínimo ou suportado |
|---|---|
| Python | 3.6 ou mais recente |
| Gerenciador de pacotes | pip |
| Sistemas operacionais | Linux, macOS ou Windows |
| Acesso à rede | Necessário apenas para instalar dependências e alcançar um alvo de teste autorizado |
O conjunto exato de dependências é definido em requirements.txt. Use um ambiente virtual para isolar as dependências do projeto do sistema host.
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
cd JCEzploit-CVE-2026-48907

python3 -m venv .venv
source .venv/bin/activate
python -m pip install --upgrade pip
pip install -r requirements.txt

chmod +x jcezploit.py
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
Set-Location JCEzploit-CVE-2026-48907

python -m venv .venv
.\.venv\Scripts\Activate.ps1
python -m pip install --upgrade pip
pip install -r requirements.txt
Se as políticas de execução do PowerShell impedirem a ativação, consulte a política de gerenciamento de endpoints da sua organização em vez de enfraquecer os controles de segurança globalmente. O script também pode ser invocado diretamente pelo interpretador do ambiente virtual.
pip install pipenv
pipenv install requests rich
pipenv shell
python jcezploit.py --help
Se o repositório contiver um Dockerfile mantido, crie e execute-o em um ambiente de laboratório isolado e autorizado:
