
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-39636-vulnerability-exp — Nenhum por enquanto | Kitploit
Ferramentas/GitHubGitHub/catchcatooo/cve-2026-39636-vulnerability-exp
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubcatchcatooo/cve-2026-39636-vulnerability-exp

CVE-2026-39636-vulnerability-exp

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →

Nenhum por enquanto

Ver Repositório
33há 4 mesesAinda não revisado
Compartilhar

1. Antes de executar aqui, é necessário abrir o Burp Suite (!!)

E a porta padrão do Burp Suite deve ser 8080. Se for outra, pode alterar conforme necessário

2. Instalar as bibliotecas necessárias

pip install websockets==16.0 -i https://pypi.tuna.tsinghua.edu.cn/simple
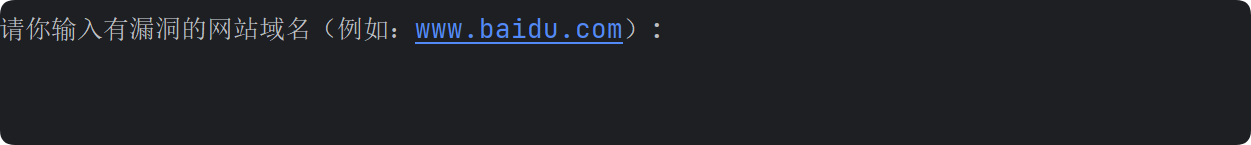
3. Basta executar diretamente

Script de exploração única CVE-2026-39363

QQ_1779087499640

Aqui deve ser preenchido com um domínio, por exemplo: www.baidu.com, não precisa da porta

Script de exploração em lote CVE-2026-39363

É necessário pesquisar no FOFA e colocar os sites a serem escaneados no mesmo diretório do script de exploração em lote CVE-2026-39363.py

Em seguida, insira
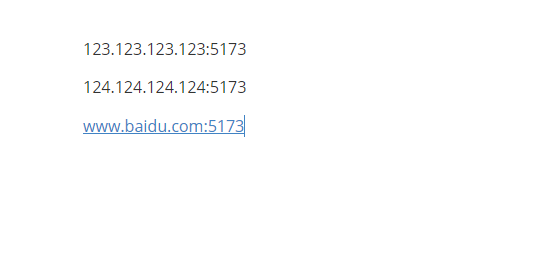
QQ_1779087627888

Depois, execute o script

Baixar ferramenta