
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/capture0x/xshock
Scanners de VulnerabilidadesExploraçãoExploração de Aplicações Web
GitHubcapture0x/xshock

XSHOCK

XSHOCK Exploração do Shellshock

Ver Repositório
882539há 5 anosRevisado pelo Kitploit
Compartilhar

⚡   xShock ShellShock   ⚡

Escrito por TMRSWRR

Versão 1.0.0

xShock ShellShock (CVE-2014-6271)

Esta ferramenta explora o ShellShock.

Instagram: TMRSWRR

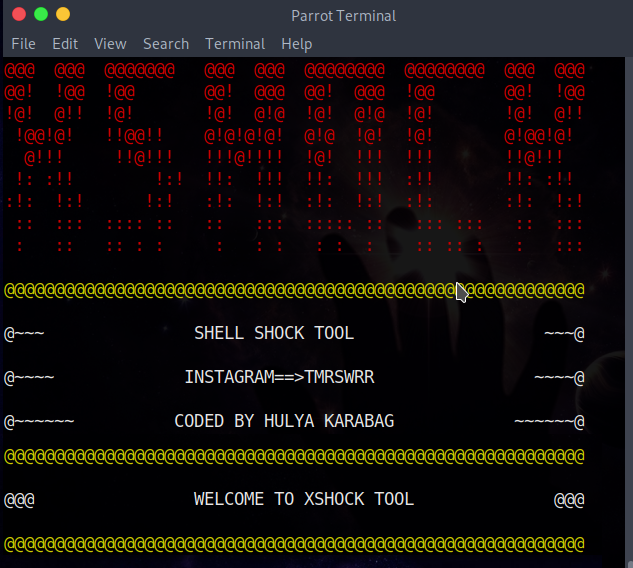
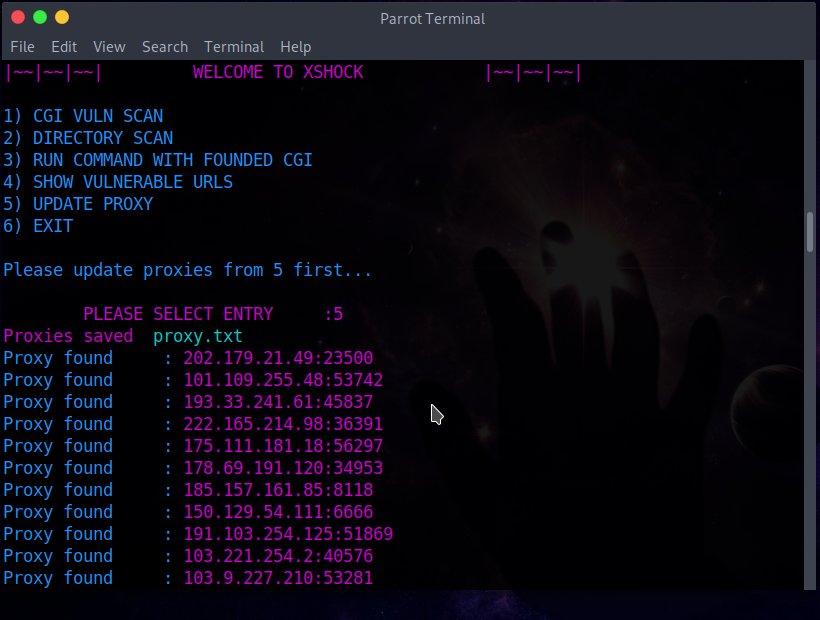
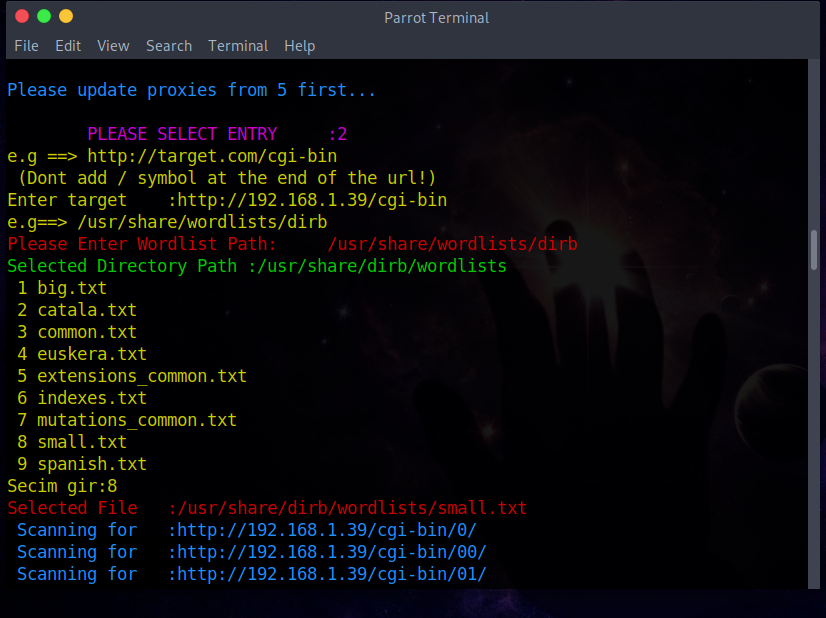
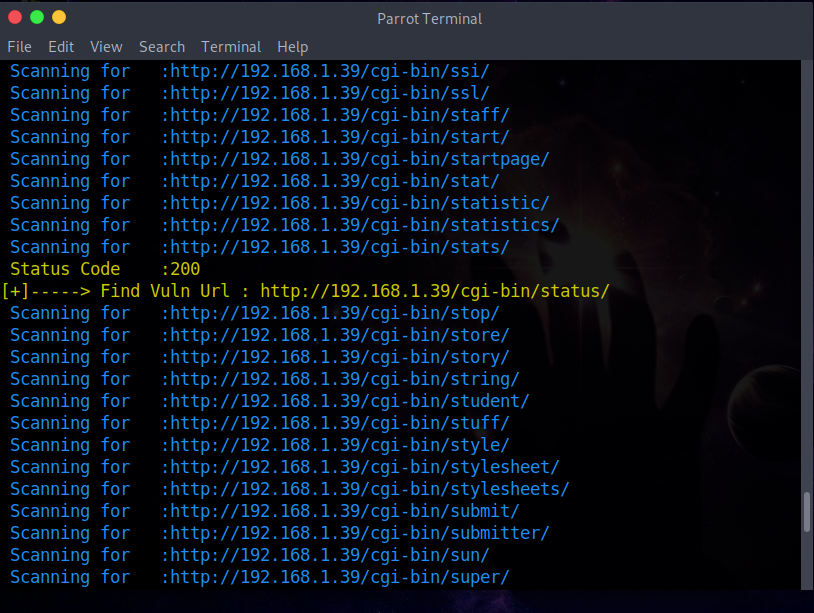
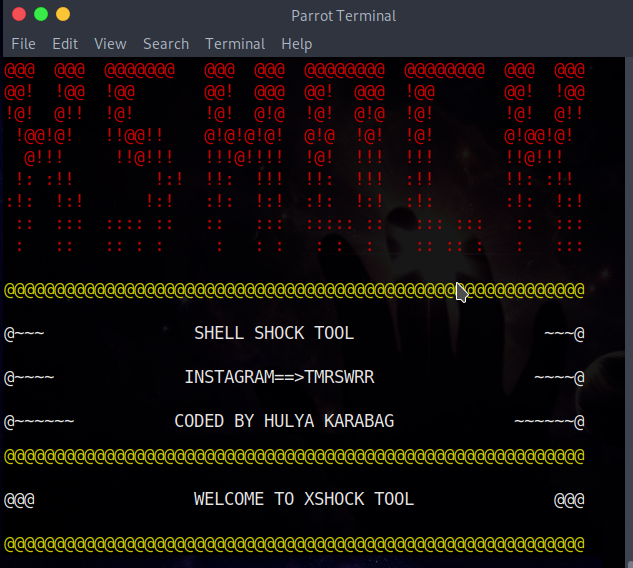
🖼️ Capturas de Tela 🖼️

📹 Como usar 📹

Como usar xShock

Clique na imagem...

📒 Leia-me 📒

Todos os diretórios encontrados serão salvos no arquivo vulnurl.txt. Os resultados dos comandos executados são salvos em response.txt.

🧰 Funcionalidades 🧰

Esta ferramenta inclui:

  • VULNERABILIDADE CGI
  • VARREDURA DE DIRETÓRIOS
  • EXECUTAR COMANDO COM CGI ENCONTRADO
  • MOSTRAR URLs VULNERÁVEIS
  • ATUALIZAR PROXY

📀 Instalação 📀

Instalação com requirements.txt

git clone https://github.com/capture0x/xShock/
cd xShock
pip3 install -r requirements.txt

Uso

python3 main.py

VULNERABILIDADE CGI

Verifica o diretório cgi-bin no site alvo

ex.:

http://targetsite.com

VARREDURA DE DIRETÓRIOS

Funciona com wordlists. Escaneia URLs no site alvo. Aviso importante: Insira o caminho completo da wordlist após a URL. (Não é um arquivo. Deve ser um diretório)

ex.: http:// targetsite.com/cgi-bin/selectedworlist

ex.:

http://targetsite.com/cgi-bin
/usr/share/wordlists/dirb  --> Este é o diretório da wordlist. Não é um arquivo!

EXECUTAR COMANDO COM CGI ENCONTRADO

Inserindo a URL no arquivo vuln.txt, você pode tentar executar comandos nas URLs encontradas.

http://targetsite.com/cgi-bin/status

MOSTRAR URLs VULNERÁVEIS

Mostra as URLs encontradas no arquivo vuln.txt.

ATUALIZAR PROXY

Você pode atualizar proxies manualmente a partir da web.

Problemas Conhecidos

--

Erros e Melhorias

Para relatar erros ou melhorias, abra uma issue aqui.

Copyright 2020

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →