 caniphish/phishious
Um kit de ferramentas de avaliação de Secure Email Gateway (SEG) de código aberto projetado para red-teamers.


Phishious é um kit de avaliação de Secure Email Gateway (SEG) de código aberto, projetado para red-teamers e desenvolvido pela equipa da CanIPhish. O Phishious permite ver como várias tecnologias de Secure Email Gateway se comportam quando apresentadas a material de phishing.
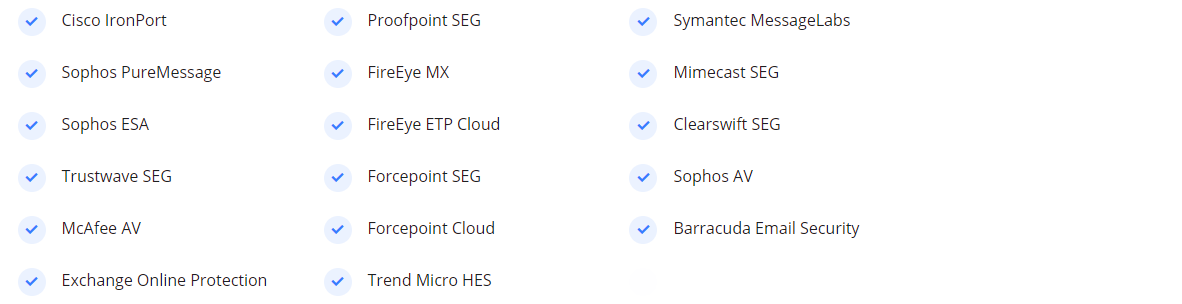
Não estamos a brincar quando dizemos que o Phishious é uma primeira mundial na avaliação de Secure Email Gateways. Atualmente, não existe outra ferramenta disponível (gratuita ou paga) que lhe permita analisar o seu phish contra um conjunto de Secure Email Gateways. A utilidade mais próxima é o VirusTotal, no entanto, este foca-se especificamente na deteção de malware e não na deteção de spam/phish.
Ao usar o Phishious, poderá testar livremente o seu material de phishing contra os Secure Email Gateways mais populares do mundo. Esta é uma capacidade inestimável, pois fornece uma indicação do sucesso que a sua campanha de phishing poderá ter.
O Phishious explora uma configuração incorreta comum onde muitas organizações divulgam informações excessivamente sensíveis em respostas de bounce de e-mail e relatórios de não entrega. A informação sensível geralmente vem na forma de cabeçalhos de mensagens de entrada originais não adulterados.
Ao alimentar esta informação no Phishious, ele pode extrair a informação relevante e detetar quando um e-mail provavelmente acabará na pasta de spam de um alvo ou será completamente bloqueado pelo SEG. Quando escalamos isto para muitos alvos, conseguimos agregar esta informação para fornecer uma visão holística de como vários SEGs se comportam quando recebem determinado material de phishing.
Para compreender melhor os ataques de bounce de e-mail e os problemas resultantes, leia o seguinte Post no Blog, veja esta apresentação da BSides Canberra ou assista ao vídeo introdutório abaixo no youtube.
Windows 10 Endpoint, Windows Server 2012+ ou qualquer sistema Linux capaz de executar .NET Core 5.0 (veja https://dotnet.microsoft.com/download/dotnet/5.0)
O Phishious é uma Aplicação Web MVC .NET Core 5.0. Assim, pode ser executado no Windows usando IIS ou no Linux usando Apache como Servidor Web. No entanto, a forma mais simples de usar o Phishious é clonar o projeto e depois depurá-lo usando o seu IDE favorito (ex: Visual Studio, Visual Studio Code, Rider, etc.).
A análise automatizada adiciona uma camada de orquestração onde o Phishious envia e-mails automaticamente, ingere respostas de bounce e analisa cabeçalhos de e-mail com apenas alguns cliques. A principal tarefa para si, como utilizador, é identificar recetores de e-mail vulneráveis.
Como o Phishious foi projetado para abusar de infraestruturas públicas, precisa de identificar uma variedade de alvos que usam diferentes tecnologias de segurança de e-mail (ex: Alvo 1 usa Sophos PureMessage, Alvo 2 usa Cisco IronPort, etc.). A identificação de Recetores de E-mail Vulneráveis pode ser feita através de análise manual (ex: Análise de Cadeia de Fornecimento CanIPhish) ou meios programáticos (ex: API de Cadeia de Fornecimento CanIPhish).
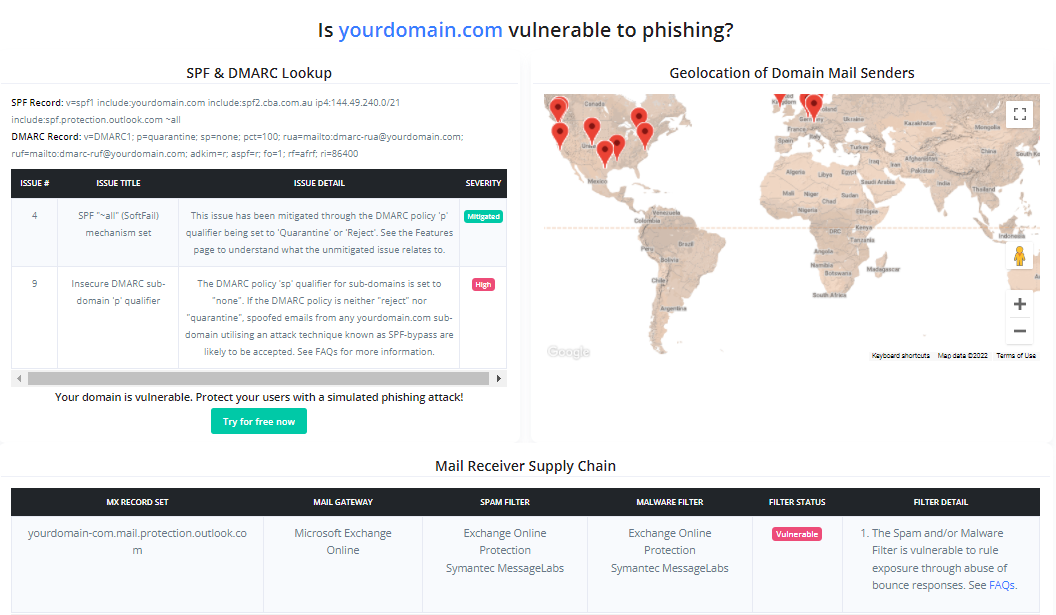
Referência: A imagem que acompanha é de uma Análise de Cadeia de Fornecimento CanIPhish que mostra uma 'Cadeia de Fornecimento de Recetor de E-mail' vulnerável.
Configurações de Alvo. Insira os domínios alvo separados por espaço, linha ou vírgula. De seguida, insira um endereço inexistente na parte local do endereço
Configurações SMTP. Insira as configurações do servidor SMTP que planeia usar.
Nota: Se usar Gmail, utilize um endereço Gmail descartável com "Acesso a apps menos seguras" ativado. Esta configuração pode ser alternada clicando aqui - https://myaccount.google.com/lesssecureapps. Configure um Filtro para que qualquer e-mail recebido nunca vá para spam (configurado em Engrenagem de Configurações > Ver Todas as Configurações > Filtros e Endereços Bloqueados > Criar um novo filtro). Finalmente, para Gmail, o nome de utilizador e a palavra-passe são o seu endereço de e-mail Gmail e a sua palavra-passe.
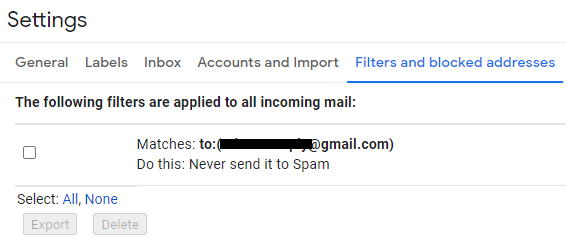
Configurações de Armazenamento de Análise. Insira a localização onde as respostas de bounce de e-mail irão parar. Atualmente, tanto o Gmail como o Amazon S3 são suportados como destinos de armazenamento.
Nota: Para usar o Amazon S3, provavelmente precisará de configurar alguma forma de encaminhamento para reencaminhar as respostas de bounce para esta localização (ex: Recetor de E-mail Amazon SES com S3 como destino).
Configurações de Priming de E-mail. Insira o seu endereço de e-mail de envio, nome de exibição e um assunto e corpo de e-mail não maliciosos. O priming de e-mail é usado para estabelecer uma base do comportamento normal das respetivas tecnologias de Secure Email Gateway, para que possamos analisar a diferença quando entregamos o nosso e-mail malicioso.
Assim que todas as configurações forem fornecidas, clique em 'Guardar Configurações' seguido de 'Priming de Filtros'. Aguarde até um minuto para a conclusão do Priming.
Hora de enviar conteúdo malicioso por e-mail para os mesmos alvos contactados durante o Priming.

