CVE-2024-28784 — XSS Armazenado no Assistente de Regras do IBM QRadar SIEM
- Fornecedor: IBM
- Produto: IBM Security QRadar SIEM
- Versão Afetada: 7.5.0 UpdatePackage 7 (Build 20230822112654)
- Componente: Assistente de Regras (Bloco de Lógica de Expressão Regular)
- ID CVE: CVE-2024-28784
🐞 Resumo da Vulnerabilidade
Existe uma vulnerabilidade de cross-site scripting (XSS) armazenado no componente Assistente de Regras do QRadar SIEM. O problema reside na sanitização inadequada da entrada controlada pelo usuário no bloco de lógica de "expressão regular". Entrada maliciosa contendo HTML/JavaScript não escapado pode ser armazenada e posteriormente executada no contexto do navegador de outros usuários autenticados.
📋 Passos para Reproduzir
- Faça login no QRadar SIEM com uma conta de usuário que tenha permissões de criação/edição de regras.
- Navegue para:
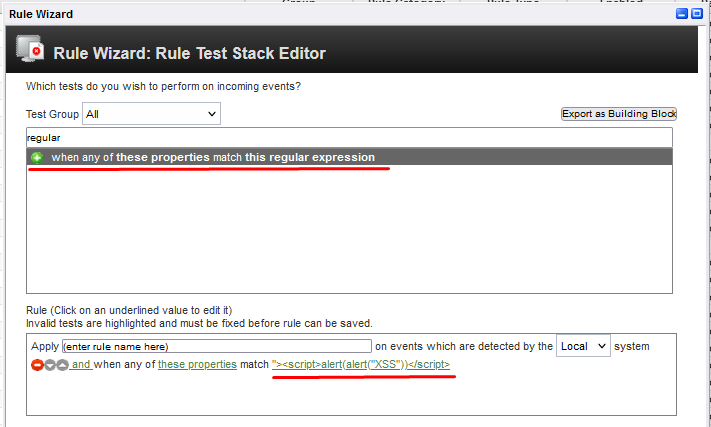
Offense → Rules → Actions → New Event Rule
- Adicione um bloco de condição:
"quando qualquer uma dessas propriedades corresponder a esta expressão regular" .
- Escolha qualquer propriedade.
- No campo "esta expressão regular", insira o seguinte payload:
"><script>alert(alert('XSS'))</script>
- Clique em Submit.
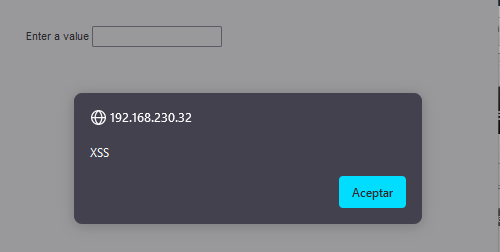
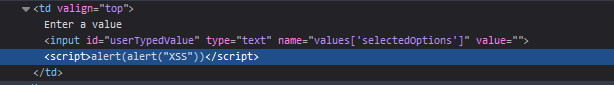
- Reabra o bloco de regras; o payload malicioso persiste e é acionado ao interagir ou carregar.
🔐 Requisitos de Acesso
- Autenticação: Sim
- Privilégios: Qualquer usuário com acesso à criação/edição de regras
⚙️ Detalhes Técnicos
- Tipo de Vulnerabilidade: Cross-site Scripting Armazenado (XSS)
- Vetor: Interface Web → Assistente de Regras
- Ponto de Injeção: Campo de Expressão Regular
- Persistência: Armazenado na configuração e acionado na visualização
- Erro de Segurança: Sanitização inadequada de entrada e reflexão no contexto HTML
⚠️ Impacto
Esta vulnerabilidade XSS permite que um atacante:
- Execute JavaScript arbitrário na sessão do navegador de outro usuário
- Realize sequestro de sessão ou roubo de token
- Roube dados sensíveis de usuários autenticados
- Faça-se passar por usuários ou eleve privilégios (se usuários privilegiados acionarem o payload)
- Redirecione vítimas para domínios de phishing ou maliciosos
🧪 Notas de Exploração
- A exploração é não trivial, exigindo que um atacante injete o payload e uma vítima interaja com a interface de regra infectada.
- O ataque não requer engenharia social se os usuários interagem frequentemente com regras salvas.
🏁 Linha do Tempo
| Data | Evento |
|---|
| 2024-03-18 | Vulnerabilidade descoberta |
| 2024-03-18 | Reportado à IBM via HackerOne |
| 2024-04-02 | CVE-2024-28784 atribuído |
📄 Aviso Legal
Esta pesquisa foi conduzida sob diretrizes éticas e em um processo de divulgação responsável. Nenhum sistema de produção foi prejudicado. Esta publicação é apenas para fins educacionais e defensivos.
👤 Autor
Rodrigo Hormazábal
Pesquisador de Segurança — Automação SOAR e SIEM
🔗 LinkedIn
🧑💻 GitHub
🐙 HackerOne
 cainsoulless/cve-2024-28784

