
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-51495 — Exploit de prova de conceito para CVE-2025-51495, um estouro de inteiro na função mg_ws_cb do Mongoose WebSocket que leva a acesso de memória fora dos limites e potencial execução remota de código. | Kitploit
Ferramentas/GitHubGitHub/cainiao159357/cve-2025-51495
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebFuzzingExploração de Binários
GitHubcainiao159357/cve-2025-51495

CVE-2025-51495

Exploit de prova de conceito para CVE-2025-51495, um estouro de inteiro na função mg_ws_cb do Mongoose WebSocket que leva a acesso de memória fora dos limites e potencial execução remota de código.

Ver Repositório
30há 1 anoAinda não revisado
Compartilhar

Gostaria de reportar uma vulnerabilidade de segurança identificada na versão mais recente do Mongoose (v7.17). O problema reside no módulo WebSocket, especificamente na função mg_ws_cb responsável por manipular frames WebSocket recebidos.

A função é vulnerável a um estouro de inteiro, o que pode levar a um acesso fora dos limites da memória sob certas entradas maliciosamente criadas. Essa condição pode ser potencialmente explorada por um atacante remoto para causar corrupção de memória ou travar a aplicação.

Devido a diferentes fornecedores implementarem a lógica de negócio do WebSocket de maneiras distintas, essa vulnerabilidade pode potencialmente levar à execução remota de código.

Detalhes:

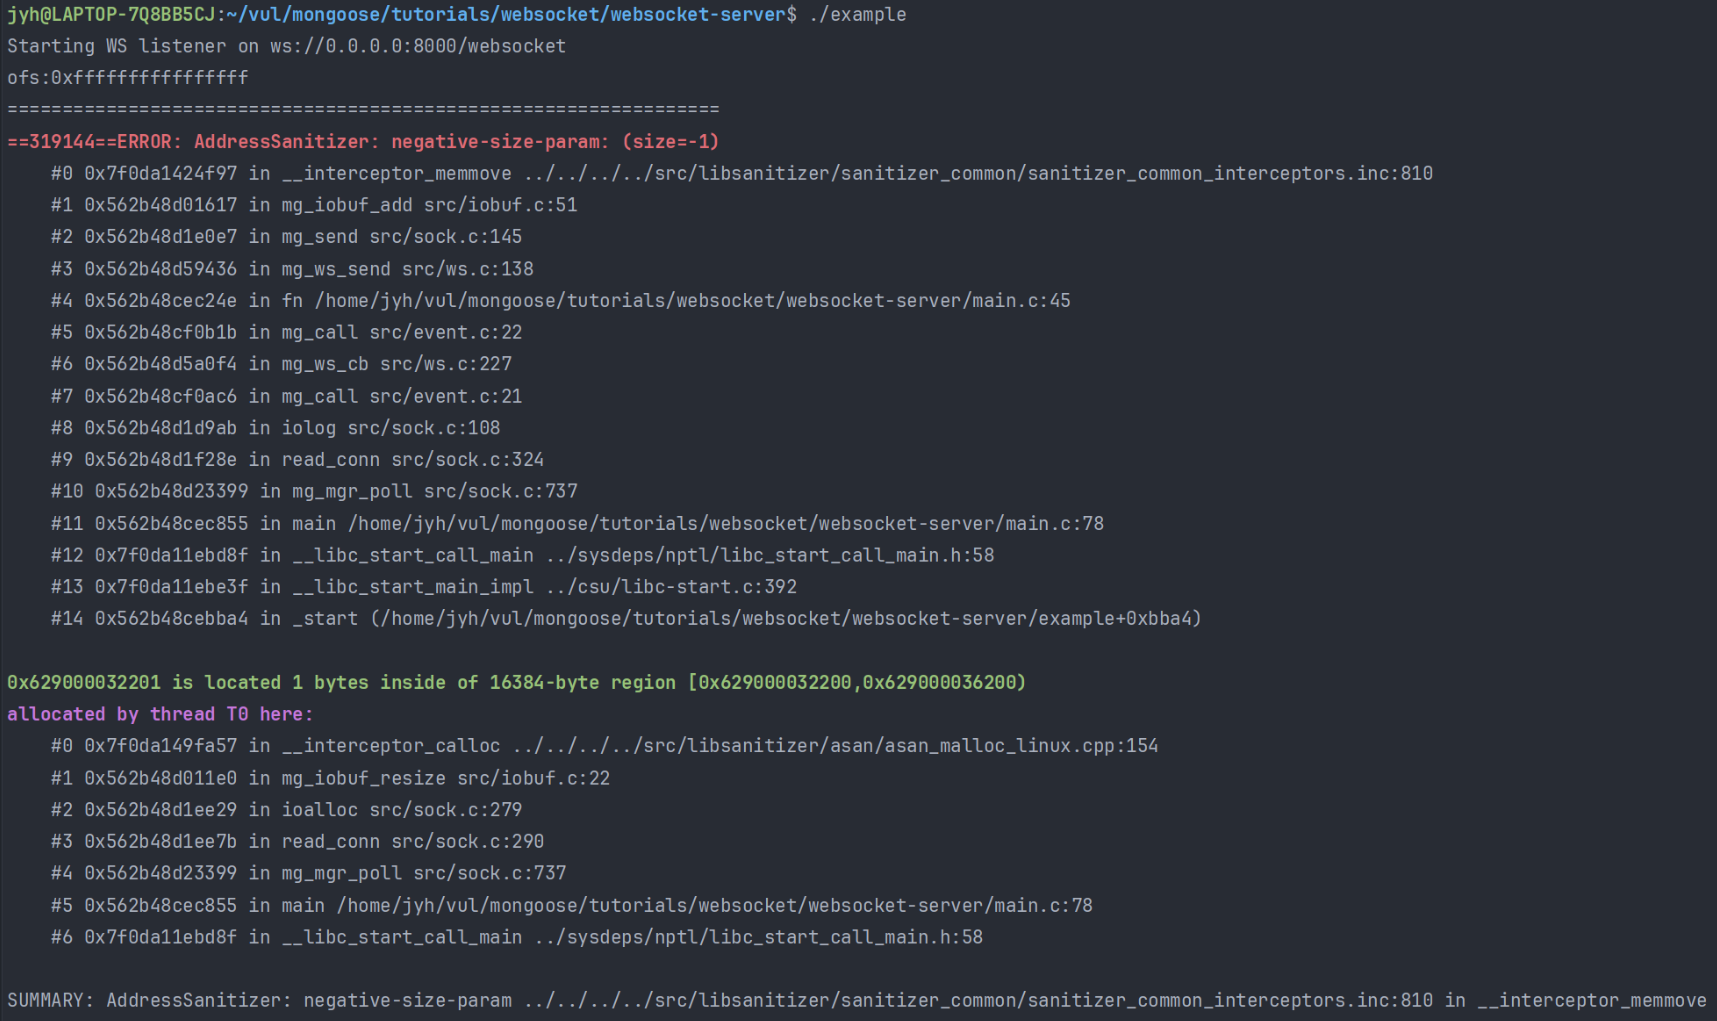
A vulnerabilidade raiz está na função mg_ws_cb: alt text Um pacote WebSocket especialmente criado enviado pelo cliente pode definir ofs=0 neste ponto, o que causará um estouro de inteiro ao calcular ofs-1, resultando em um valor muito maior que o comprimento de recv.buf.

Em funções subsequentes de processamento WebSocket, este buf pode ser usado e, como seu comprimento é maior que o comprimento real, pode levar a acesso fora dos limites ou travamento do programa.

Gatilho da vulnerabilidade:

Para fins de demonstração, escolhi o exemplo websocket existente chamado "websocket-server" no projeto. Não fiz alterações no código, exceto pela adição de verificações ASAN durante a compilação. Ao executar o programa e enviar um pacote websocket específico, ocorre um travamento direto. alt text
PoC:

Também escolhi o "websocket-client" existente no projeto como cliente e fiz modificações apenas nos dois parâmetros na função fn do main.c para enviar a requisição. alt text Executar o programa modificado fará com que o servidor trave.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





