
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-10046 — explorar injeção SQL ELEX WooCommerce Google Shopping | Kitploit

Ferramentas/GitHubGitHub/bytereaper77/cve-2025-10046
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoSegurança de Banco de DadosArchived
GitHubbytereaper77/cve-2025-10046

CVE-2025-10046

explorar injeção SQL ELEX WooCommerce Google Shopping

Ver Repositório
640há 1 anoAinda não revisado
Compartilhar

CVE-2025-10046 - ELEX WooCommerce Google Shopping

Autor: Byte Reaper

Descrição

CVE-2025-10046 é uma vulnerabilidade de injeção SQL no plugin ELEX WooCommerce Google Shopping (Product Feed) para WordPress, versões 1.4.3 e anteriores. O problema reside no arquivo includes/elex-manage-feed-ajax.php, onde o parâmetro file_to_delete não é adequadamente sanitizado antes de ser usado em consultas SQL.

Vetor de ataque: Autenticado (Administrador)

Impacto: Um atacante com privilégios de administrador poderia injetar instruções SQL arbitrárias, potencialmente levando à divulgação ou adulteração de informações do banco de dados.

Severidade: Alta (Requer privilégios de administrador, mas pode comprometer a integridade do banco de dados).

Requisitos :

Linux x86_64
GCC 

Lógica do Código (elex-manage-feed-ajax.php)

Código Lógico

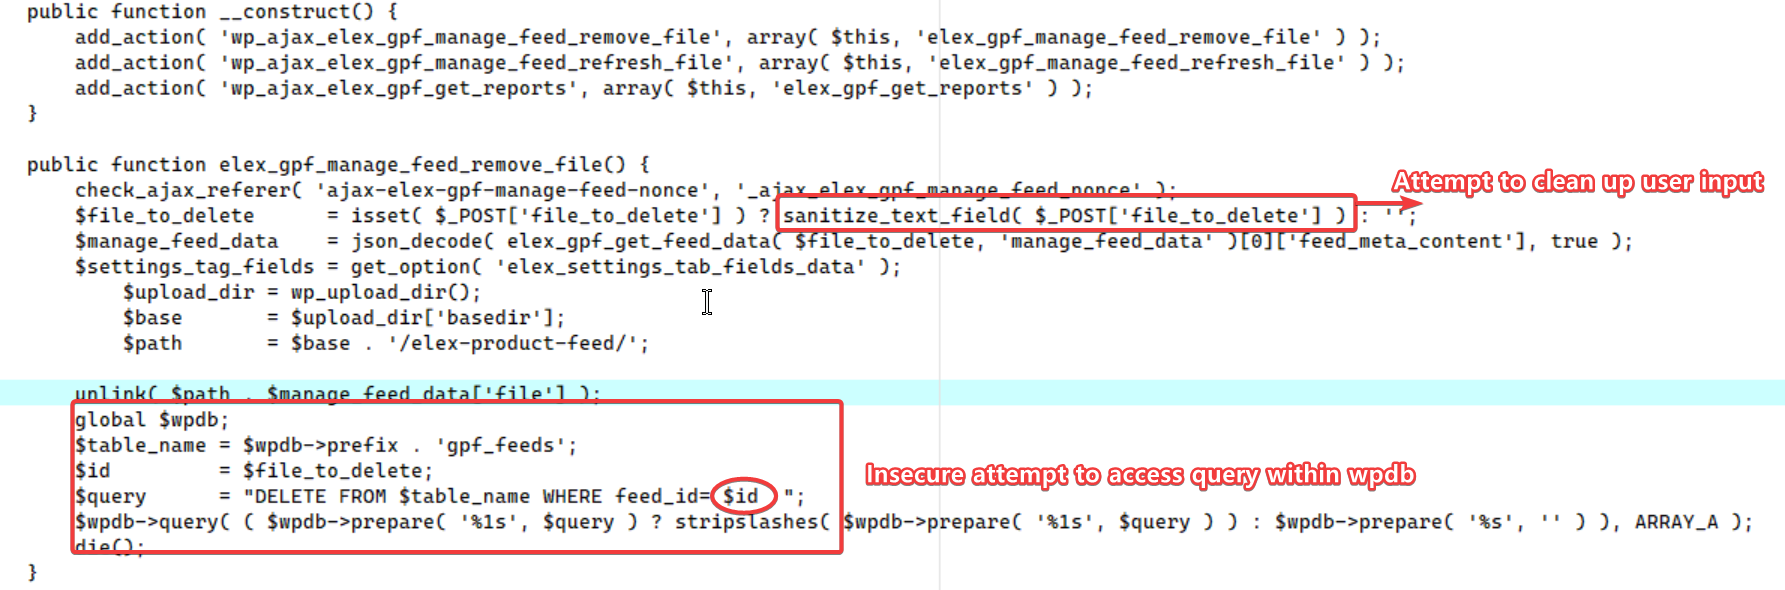
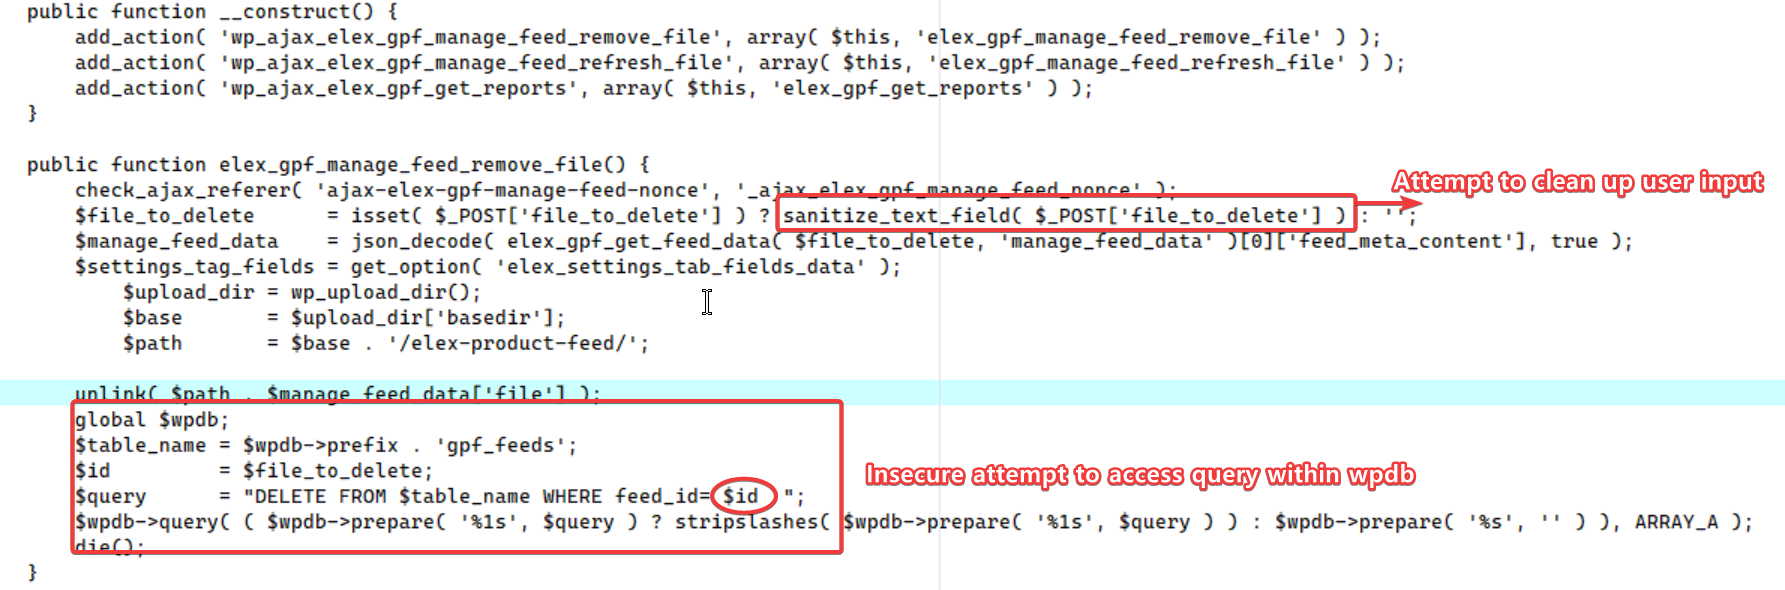
Esta imagem mostra a área de código no arquivo elex-manage-feed-ajax.php que é vulnerável à injeção SQL. A função sanitize_text_field() é aplicada primeiro para sanitizar a entrada do usuário de tags HTML suspeitas e garantir a formatação Unicode adequada, mas isso não é suficiente para prevenir injeção SQL. Em seguida, um objeto global $wpdb é usado para acessar a tabela gpf_feeds, e o código chama $wpdb->query diretamente sem usar instruções preparadas ou outros métodos de validação. A instrução SQL DELETE FROM $table_name WHERE feed_id= $id executa a entrada do usuário no banco de dados e, como file_to_delete não é estritamente validado, isso permite que a injeção SQL seja efetiva.

Compilação :

gcc exploit.c argparse.c -o CVE-2025-10046 -lcurl
./CVE-2025-10046 -u http://127.0.0.1 -v -c [Cookie file admin]

Referências :

  • NVD : https://nvd.nist.gov/vuln/detail/CVE-2025-10046

Licença :

MIT

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    317
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    294

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →