Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2020-0796 — Identificando e Mitigando a falha CVE-2020–0796 no voo | Kitploit
Ferramentas/GitHubGitHub/butrintkomoni/cve-2020-0796
ReconhecimentoAnálise de VulnerabilidadesExploraçãoSegurança de RedeTestes de Penetração
GitHubbutrintkomoni/cve-2020-0796

cve-2020-0796

Identificando e Mitigando a falha CVE-2020–0796 no voo

Ver Repositório
17164há 6 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Site

Identificando e Mitigando a falha CVE-2020–0796 na prática

CVE-2020–0796 é uma vulnerabilidade de execução remota de código pré-execução que reside no protocolo de comunicação de rede Server Message Block 3.0 (SMBv3), que a Microsoft não abordará como parte da terça-feira de março de 2020.

Uso

python3 cve-2020-0796-scanner.py IP

Quais dispositivos o CVE-2020-0796 afeta?

Dispositivos Afetados

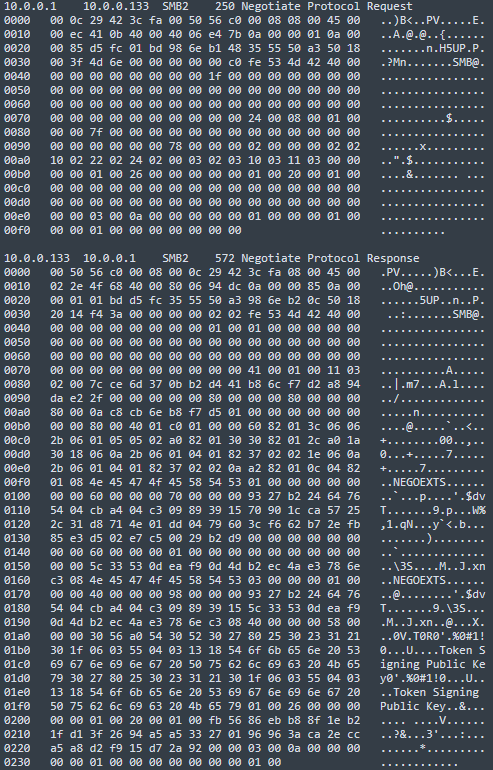
Solicitação de negociação de pacote no protocolo SMB

dump de pacotes

Para mais informações sobre a vulnerabilidade e como mitigá-la, consulte meu artigo em; https://medium.com/@butrintkomoni/identifying-and-mitigating-the-cve-2020-0796-flaw-in-the-fly-7f2404ebe979

Baixar ferramenta