Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
pentest-copilot — Agente de teste de penetração orientado por IA que se conecta a uma máquina Kali, executa ferramentas de segurança de forma autónoma, analisa resultados e itera através de fluxos de trabalho baseados no navegador. | Kitploit
Ferramentas/GitHubGitHub/bugbasesecurity/pentest-copilot
Frameworks de Testes de PenetraçãoReconhecimentoProxies Web e InterceptaçãoScripting e AutomaçãoExploração de Aplicações WebCTFTestes de PenetraçãoComando e Controle
Aprendizado e Educação
Red Teaming
Segurança de IA
GitHubbugbasesecurity/pentest-copilot

pentest-copilot

Agente de teste de penetração orientado por IA que se conecta a uma máquina Kali, executa ferramentas de segurança de forma autónoma, analisa resultados e itera através de fluxos de trabalho baseados no navegador.

Ver RepositórioSite
1.5k286115há 1 mêsRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Pentest Copilot Banner

Pentest Copilot

GitHub License GitHub Repo stars GitHub forks

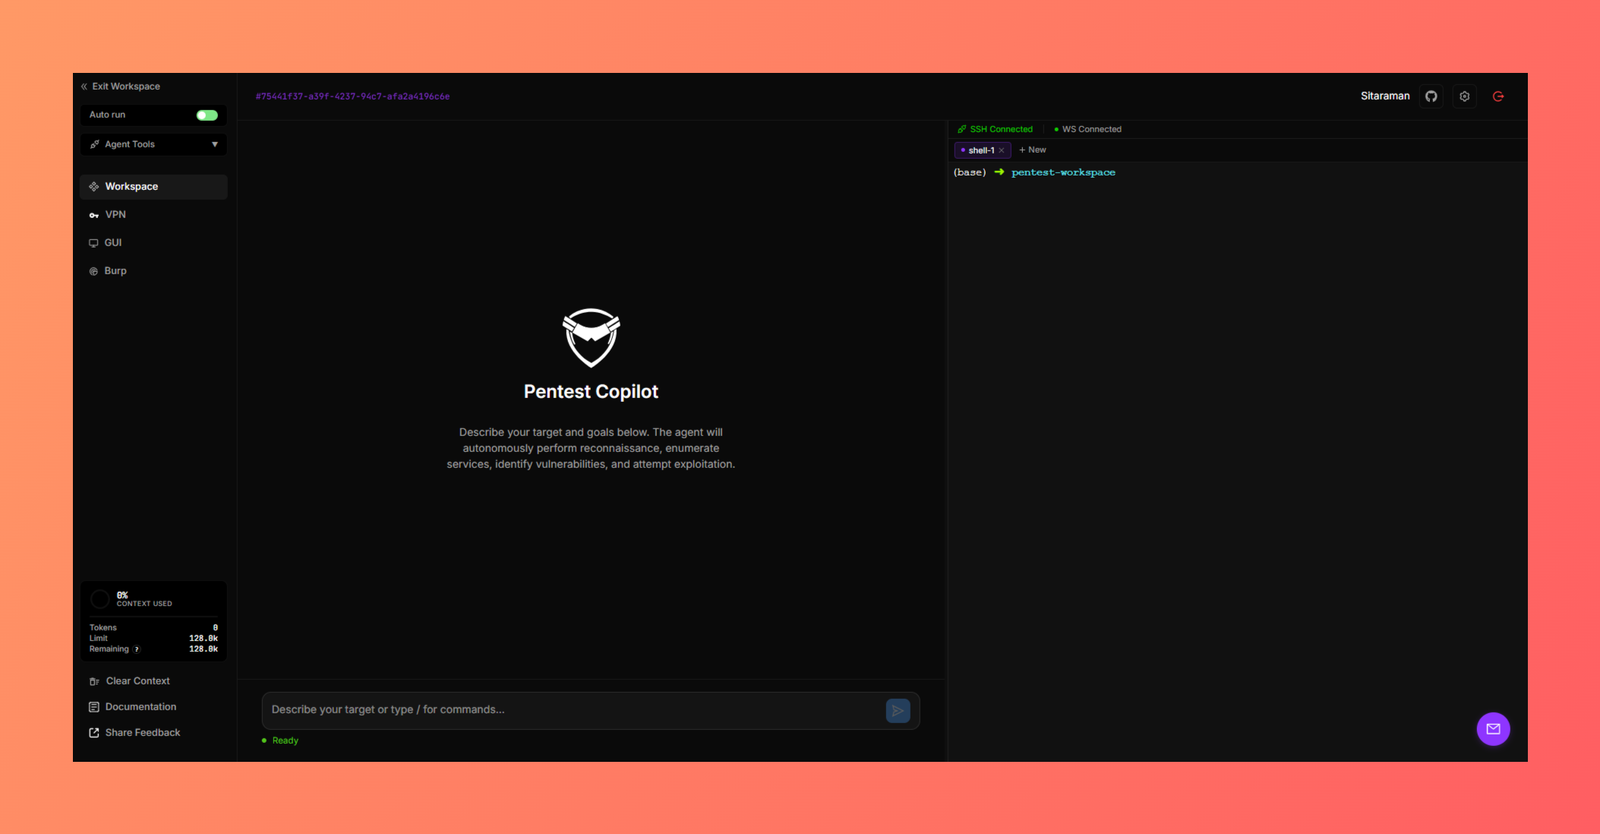
Um agente de teste de penetração open-source orientado por IA. Conecta-se a uma máquina de ataque Kali, executa ferramentas de forma autónoma, analisa resultados e itera. Descreve o alvo. Ele faz o resto.

Construído para engagements reais, máquinas boot2root e CTFs.
Em Ação

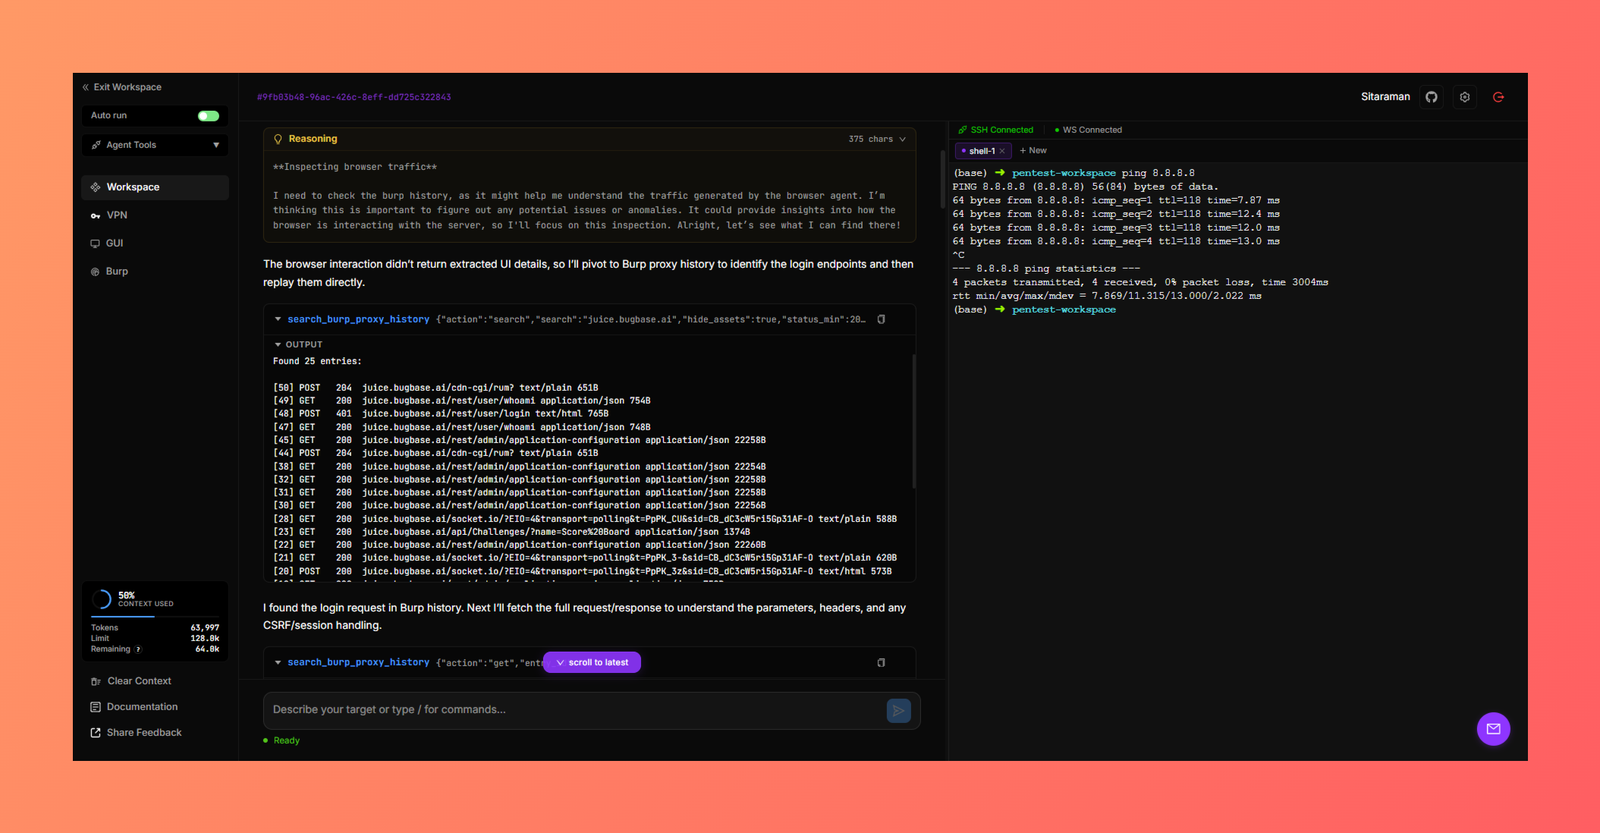
Pentest Copilot a realizar um bypass de autenticação no OWASP Juice Shop:

Vê-lo no YouTube

Histórico de Estrelas

Star History Chart

O Que Faz

  • Execução agêntica - a IA executa comandos diretamente na máquina de ataque, lê a saída, decide os próximos passos e repete. Até 25 iterações por turno, sem necessidade de intervenção manual.
  • 16 ferramentas de agente - bash, scripts Python, instalação de ferramentas, gestão de shell, pesquisa Google, criação de subagentes, Burp Suite (histórico de proxy, Repeater, Intruder, Collaborator) e automação de browser.
  • 100+ capacidades - registo curado de ferramentas de segurança e pacotes Python em 7 categorias (rede, rev, pwn, crypto, forense, stego, core). Seleciona o que precisas, o agente instala o resto.
  • Integração com Burp Suite - visualizador de histórico de proxy, envio de pedidos para Repeater/Intruder, Collaborator para testes out-of-band. Tudo acessível ao agente e através da UI.
  • Agente de browser - automação de browser real via Magnitude. Testa fluxos de login, preenche formulários, interage com aplicações com muito JavaScript. Opcionalmente encaminha o tráfego através do Burp. Em modo Docker, observa o browser através do stream VNC integrado; em modo de programador, o browser abre no teu desktop local.
  • Gestão de VPN - carrega bundles .ovpn/.conf com certificados, chaves ou credenciais referenciados e liga/desliga a partir do browser. Suporta múltiplas ligações simultâneas.
  • Paralelismo de subagentes - cria agentes em segundo plano para executar tarefas em simultâneo (por exemplo, brute-force de diretórios + enumeração de subdomínios ao mesmo tempo).
  • Verificações de segurança - comandos perigosos (eliminações recursivas, escritas em dispositivos, fork bombs) requerem aprovação explícita, mesmo em modo de execução automática.
  • Traz o teu próprio modelo - OpenAI, Anthropic (chave de API ou OAuth), Google, Mistral, ou qualquer endpoint compatível com OpenAI.
  • Usa subscrições locais existentes - o Pentest Copilot pode usar um Codex CLI autenticado em modo Docker ou host, e Claude Code em modo host/developer, como fornecedores de inferência normais, mantendo o seu próprio ciclo de ferramentas e consentimento.

Início Rápido

git clone https://github.com/bugbasesecurity/pentest-copilot.git
cd pentest-copilot
./run.sh start

Abre http://localhost:3000, regista-te e inicia uma sessão.

O run.sh aguarda que o frontend, backend, MongoDB e Redis estejam prontos antes de reportar sucesso. Se o arranque falhar, imprime o estado dos contentores afetados e os logs recentes. Configura e atribui um modelo em Settings -> Models após o primeiro arranque.

No Windows, executa o Pentest Copilot dentro do WSL2 com a integração WSL do Docker Desktop ativada. Hosts de trabalho nativos em PowerShell e Windows SSH não são suportados porque os comandos do workspace requerem uma shell POSIX. Para permissões de ficheiros e desempenho fiáveis, clona o repositório para o sistema de ficheiros do WSL, não em /mnt/c.

Inferência por subscrição Codex e Claude

Settings -> Models deteta CLIs Codex e Claude Code autenticados. Autentica uma vez na máquina que executa a CLI:

codex login
claude auth login

Depois seleciona Use Codex ou Use Claude Code. A CLI oficial é responsável pelo login, refresh e gestão de direitos de subscrição; o Pentest Copilot não copia nem reproduz tokens OAuth. Os transportes de subscrição recebem o mesmo histórico de conversa e esquemas de funções que os fornecedores de API e devolvem o mesmo contrato de chamada assistant/tool, pelo que o Pentest Copilot continua a executar ferramentas e verificações de consentimento.

O backend Docker inclui a CLI Linux Codex e monta apenas o ~/.codex/auth.json baseado em ficheiro do host, seguindo o fluxo documentado de transferência de login headless/Docker do Codex. Define CODEX_AUTH_FILE antes de docker compose up se o teu ficheiro de credenciais estiver noutro local. A CLI pode atualizar esse ficheiro durante o uso normal; nunca o faças commit nem o partilhes. Credenciais apenas no Keychain do host e Claude Code permanecem disponíveis apenas em modo developer/host até que uma ponte de inferência no host seja configurada. O uso da subscrição Claude é controlo local da CLI e deve cumprir os termos atuais de produtos e subscrições de terceiros da Anthropic.

As famílias de modelos de primeira linha atuais incluem GPT-5.6 Sol/Terra/Luna, Claude Fable/Opus/Sonnet 5, e Kimi K3 (API direta Moonshot ou OpenRouter).

Perfis SSH com âmbito de workspace

Em modo Docker, o Pentest Copilot monta os diretórios ~/.ssh e ~/keys do host em modo só de leitura. Cada workspace pode selecionar um alias Host concreto de ~/.ssh/config em Connection. Cada sessão nesse workspace usa o mesmo host e pasta de trabalho sem copiar chaves privadas para o MongoDB. Define HOST_SSH_DIR ou HOST_SSH_KEYS_DIR antes de iniciar o Docker quando esses diretórios estiverem noutro local.

Usa aliases nomeados em vez de entradas apenas com wildcard:

Baixar ferramenta