
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-9074-PoC — Uma vulnerabilidade foi identificada no Docker Desktop. Um atacante remoto poderia explorar esta vulnerabilidade para provocar a bypass de restrições de segurança no sistema alvo. | Kitploit
Ferramentas/GitHubGitHub/bridgeralderson/cve-2025-9074-poc
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoRed TeamingEscape de Contêiner
GitHubbridgeralderson/cve-2025-9074-poc

CVE-2025-9074-PoC

Uma vulnerabilidade foi identificada no Docker Desktop. Um atacante remoto poderia explorar esta vulnerabilidade para provocar a bypass de restrições de segurança no sistema alvo.

Compartilhar
Ver Repositório
50539há 11 mesesRevisado pelo Kitploit

Docker API Unauthenticated RCE (CVE-2025-9074)

Uma vulnerabilidade crítica CVE-2025-9074 no Docker Desktop permite que contêineres Linux em execução localmente se conectem à API do Docker Engine através da sub-rede padrão (192.168.65.7:2375). O problema persiste independentemente do Enhanced Container Isolation (ECI) ou das configurações de exposição TCP. O código de exploração de Prova de Conceito está disponível publicamente para CVE-2025-9074. A vulnerabilidade pode permitir acesso não autorizado a arquivos do usuário no sistema anfitrião. Portanto, o nível de risco é classificado como Alto Risco.

Um script Bash autônomo para explorar APIs Docker expostas (geralmente porta 2375) sem autenticação. Esta ferramenta automatiza a fuga do contêiner via montagem de volume, permitindo execução arbitrária de comandos no sistema anfitrião com privilégios de root/admin.

Recursos

  • Suporte Universal a SO: Detecta automaticamente o SO alvo (Linux vs. Windows/Docker Desktop) e ajusta o ponto de montagem de acordo (/:/host_root ou /mnt/host/c:/host_root).
  • Amigável para Ambientes Isolados: Enumera e usa imagens existentes no sistema alvo. Não requer acesso à internet no alvo para baixar novas imagens.
  • Limpeza Automática: Remove o contêiner à força após a execução do comando para minimizar a pegada.
  • Zero Dependências: Escrito em Bash puro usando curl, grep e sed padrão. Nenhum jq ou binários externos necessários.

Uso

chmod +x exploit.sh
./exploit.sh <IP_ALVO> <COMANDO> [PORTA]
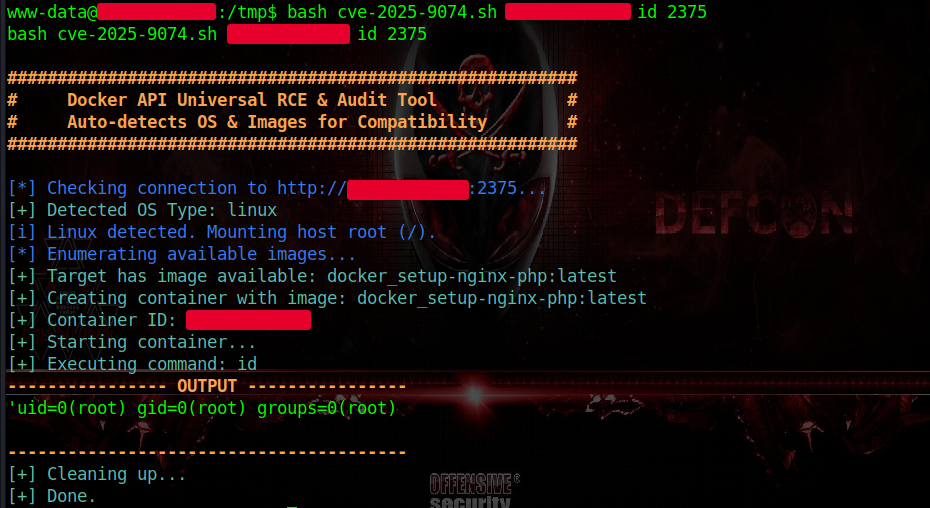
Prova de Conceito

image
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






