
 brainfucksec/kalitorify
Proxy transparente via Tor para Kali Linux


Proxy Transparente através do Tor para Kali Linux


kalitorify é um script shell para Kali Linux que usa configurações iptables para criar um Proxy Transparente através da Rede Tor. O programa também permite realizar várias verificações, como verificar o Nó de Saída do Tor (ou seja, seu endereço IP público quando você está sob o proxy do Tor) ou se o Tor foi configurado corretamente, verificando as configurações de serviço e rede.
Em termos simples, com o kalitorify você pode redirecionar todo o tráfego do seu sistema operacional Kali Linux através da Rede Tor.
Este programa foi criado para o sistema operacional Kali Linux (Kali Linux rolling 2022.x). Não execute em outras distribuições Linux se você não tiver certeza do que está fazendo.
Se você não conhece a Rede Tor e o Projeto Tor (mas mesmo que conheça), sugiro que leia as informações daqui:
Wikipedia: Rede de Anonimato Tor
Proxy transparente é um sistema intermediário que fica entre um usuário e um provedor de conteúdo. Quando um usuário faz uma requisição a um servidor web, o proxy transparente intercepta a requisição para realizar várias ações, incluindo cache, redirecionamento e autenticação.
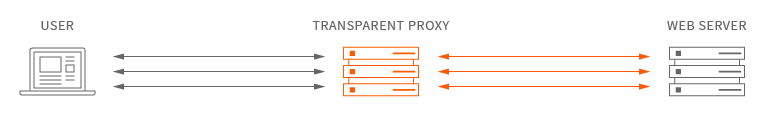
Proxy transparente via Tor significa que toda aplicação de rede fará suas conexões TCP através do Tor; nenhuma aplicação será capaz de revelar seu endereço IP ao conectar-se diretamente.
Para mais informações sobre o Proxy Transparente através do Tor, por favor leia a wiki do projeto Tor
Baixe com git:
git clone https://github.com/brainfucksec/kalitorify
sudo apt-get update && sudo apt-get dist-upgrade -y

sudo apt-get install -y tor curl
cd kalitorify/

sudo make install
Antes de iniciar o kalitorify:
1 - Certifique-se de ter lido a seção Segurança.
2 - Desabilite seu firewall ou outras aplicações relacionadas a configurações de DNS ou proxy.
3 - Faça um backup das regras iptables se elas existirem, veja: iptables
Iniciar proxy transparente através do Tor:
kalitorify --tor
Retornar à clearnet:
kalitorify --clearnet
-h, --help
mostra esta mensagem de ajuda e sai
-t, --tor
inicia proxy transparente através do tor
-c, --clearnet
reinicia iptables e retorna à navegação clearnet
-s, --status
verifica o status do programa e dos serviços
-i, --ipinfo
mostra o endereço IP público
-r, --restart
reinicia o serviço tor e altera o endereço IP
-v, --version
exibe a versão do programa e sai
Para desinstalar o kalitorify use o comando make uninstall dentro da pasta git do programa:
cd kalitorify/

sudo make uninstall
Nota: Se você deletou a pasta git após a instalação, pode remover o programa manualmente:
sudo rm -ri /usr/bin/kalitorify \
/usr/share/kalitorify \
/usr/share/doc/kalitorify \
/var/lib/kalitorify
O kalitorify é produzido independentemente do software de anonimato Tor e não possui nenhuma garantia do Projeto Tor sobre qualidade, adequação ou qualquer outra coisa. Por favor, leia estes documentos para saber como usar a rede Tor com segurança:
Recomendações "Não Fazer" do Whonix
kalitorify é um script bash para iniciar um proxy transparente através do Tor para ser usado para navegação segura durante comunicações, pesquisas ou outras atividades com Kali Linux, mas não garante 100% de anonimato.
Sobre a Torificação Transparente, por favor leia Vazamentos de Proxy Transparente (principalmente relacionado ao Microsoft Windows) e/ou considere um Proxy Isolante como alternativa. Veja o Whonix para uma solução completa e pronta baseada em VM (ou alternativamente usando múltiplos computadores físicos) construída em torno do design de Middleware Anonimizador de Proxy Isolante e Proxy Transparente.
Veja: Proxy Transparente: Notas Breves
Aplicações ainda podem aprender o hostname do seu computador, endereço MAC, número de série, fuso horário, etc., e aquelas com privilégios root podem desabilitar completamente o firewall. Em outras palavras, a torificação transparente com iptables protege contra conexões acidentais e vazamentos de DNS por software mal configurado; não é suficiente para proteger contra malware ou software com sérias vulnerabilidades de segurança.
Veja: ArchWiki: Tor - Torificação Transparente
Antes de executar o kalitorify, você deve alterar pelo menos o hostname e o endereço MAC:
Configurando o Hostname no Debian
Alterando o Endereço MAC no Linux
Não inicie o Tor Browser quando a navegação transparente (kalitorify) estiver ativa, isso para evitar Cenários Tor sobre Tor.
Após iniciar o kalitorify, você pode usar tcpdump para verificar se há alguma atividade na internet além do Tor:
Primeiro, obtenha sua interface de rede:
ip -o addr
ou
tcpdump -D
Vamos supor que seja eth0.
Em seguida, você precisa identificar o IP do guarda do Tor. Você pode usar ss, netstat ou GETINFO entry-guards através do controlador do Tor para identificar o IP do guarda.
Exemplo com ss:
ss -ntp | grep "$(cat /var/run/tor/tor.pid)"
