Wiki para reunir recursos de endurecimento de infraestrutura de Red Team

Esta wiki tem como objetivo fornecer um recurso para configurar uma infraestrutura resiliente de Red Team. Foi criada para complementar a palestra de Steve Borosh (@424f424f) e Jeff Dimmock (@bluscreenofjeff) no BSides NoVa 2017, intitulada "Doomsday Preppers: Fortifying Your Red Team Infrastructure" (slides)
Se você tiver uma adição que gostaria de fazer, envie um Pull Request ou abra uma issue no repositório.
OBRIGADO a todos os autores do conteúdo referenciado nesta wiki e a todos que contribuíram!
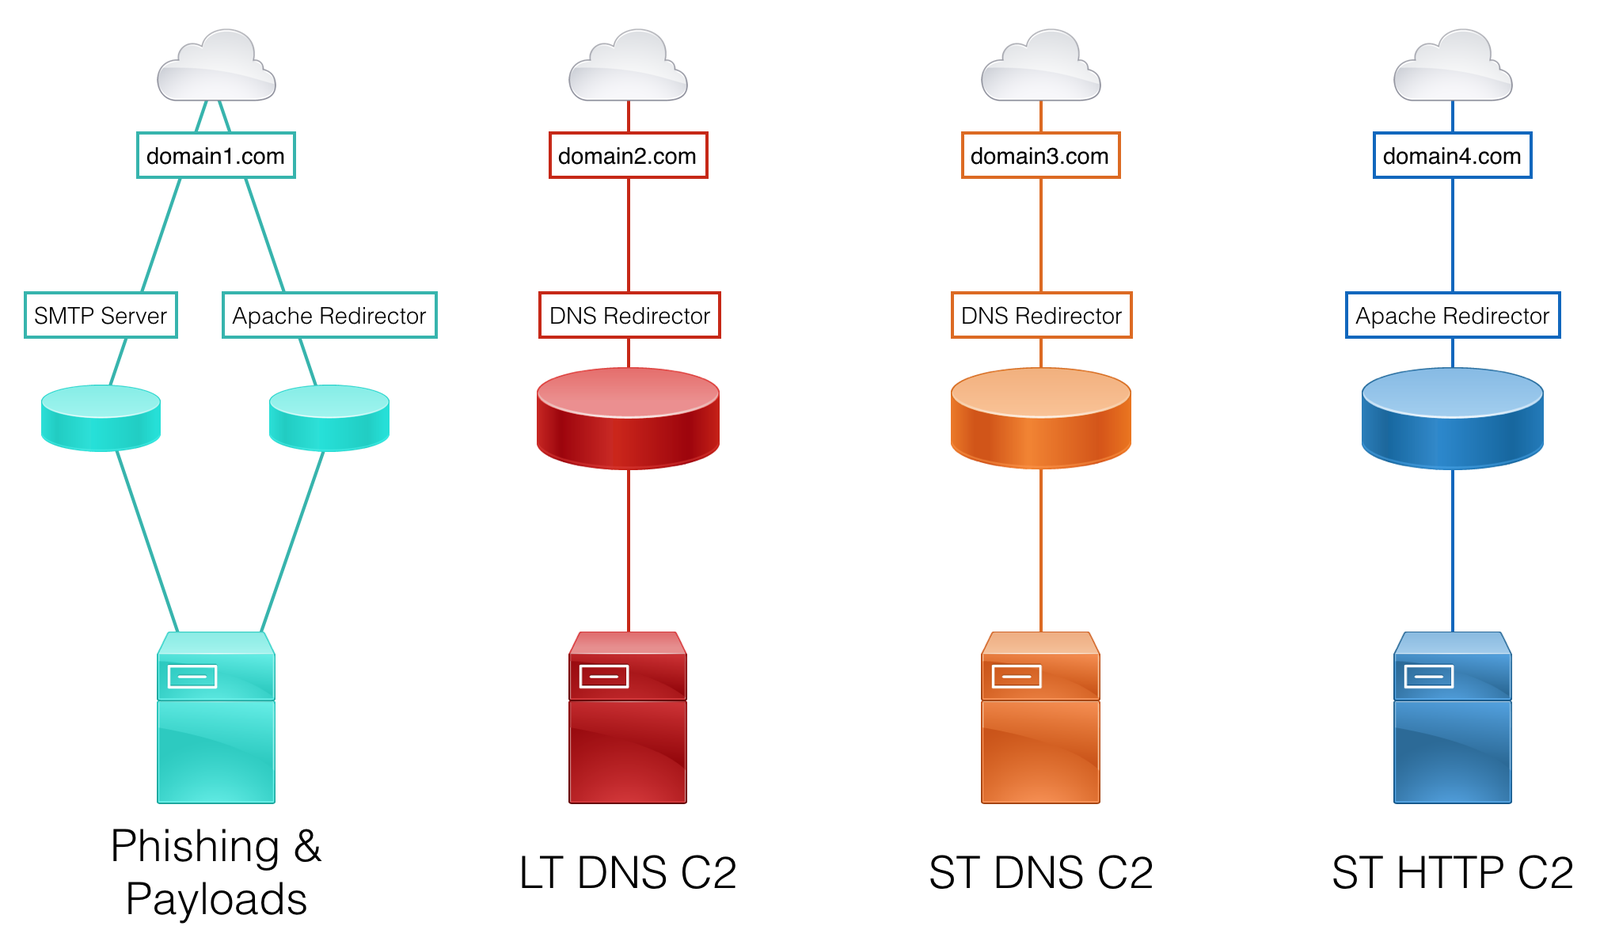
Ao projetar uma infraestrutura de red team que precise resistir a uma resposta ativa ou durar por um engajamento de longo prazo (semanas, meses, anos), é importante segregar cada ativo com base na função. Isso proporciona resiliência e agilidade contra o Blue Team quando os ativos da campanha começam a ser detectados. Por exemplo, se o e-mail de phishing de uma avaliação for identificado, o Red Team precisaria apenas criar um novo servidor SMTP e um servidor de hospedagem de payloads, em vez de configurar todo um servidor de equipe.
Considere segregar estas funções em ativos diferentes:
Cada uma dessas funções provavelmente será necessária para cada campanha de engenharia social. Como a resposta ativa a incidentes é típica em uma avaliação de Red Team, um novo conjunto de infraestrutura deve ser implementado para cada campanha.
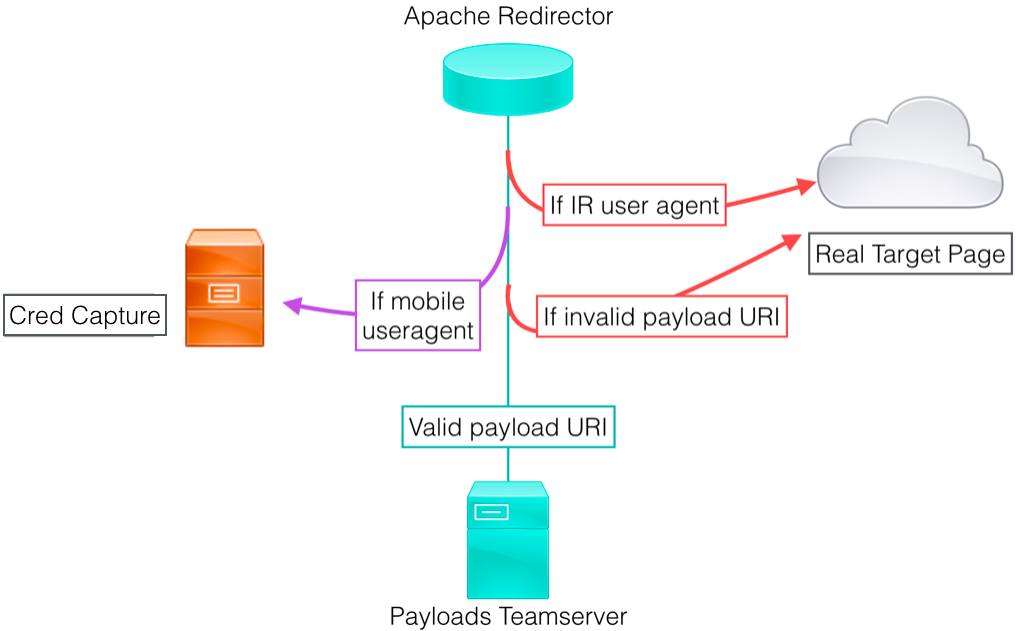
Para aumentar a resiliência e o ocultamento, todo ativo de back-end (ou seja, servidor de equipe) deve ter um redirector posicionado à sua frente. O objetivo é sempre ter um host entre nosso alvo e nossos servidores de back-end. Configurar a infraestrutura dessa maneira torna a criação de nova infraestrutura muito mais rápida e fácil - não há necessidade de montar um novo servidor de equipe, migrar sessões e reconectar ativos não queimados no back-end.
Tipos comuns de redirectors:
Cada tipo de redirector possui múltiplas opções de implementação que melhor se adequam a diferentes cenários. Essas opções são discutidas em mais detalhes na seção Redirectors da wiki. Os redirectors podem ser hosts VPS, servidores dedicados ou até mesmo aplicativos executados em uma instância de Platform-as-a-Service.
Aqui está um exemplo de design, mantendo em mente a segregação funcional e o uso de redirectors:
A Vision for Distributed Red Team Operations - Raphael Mudge (@armitagehacker)
Infrastructure for Ongoing Red Team Operations - Raphael Mudge
Advanced Threat Tactics (2 of 9): Infrastructure - Raphael Mudge
Cloud-based Redirectors for Distributed Hacking - Raphael Mudge
How to Build a C2 Infrastructure with Digital Ocean – Part 1 - Lee Kagan (@invokethreatguy)
Automated Red Team Infrastructure Deployment with Terraform - Part 1 - Rasta Mouse (@_RastaMouse)
A reputação percebida de um domínio variará muito dependendo dos produtos que seu alvo está usando, bem como de sua configuração. Como tal, escolher um domínio que funcione para seu alvo não é uma ciência exata. A coleta de inteligência de código aberto (OSINT) será fundamental para ajudar a fazer uma estimativa sobre o estado dos controles e quais recursos verificar em relação aos domínios. Felizmente, os anunciantes online enfrentam os mesmos problemas e criaram algumas soluções que podemos aproveitar.
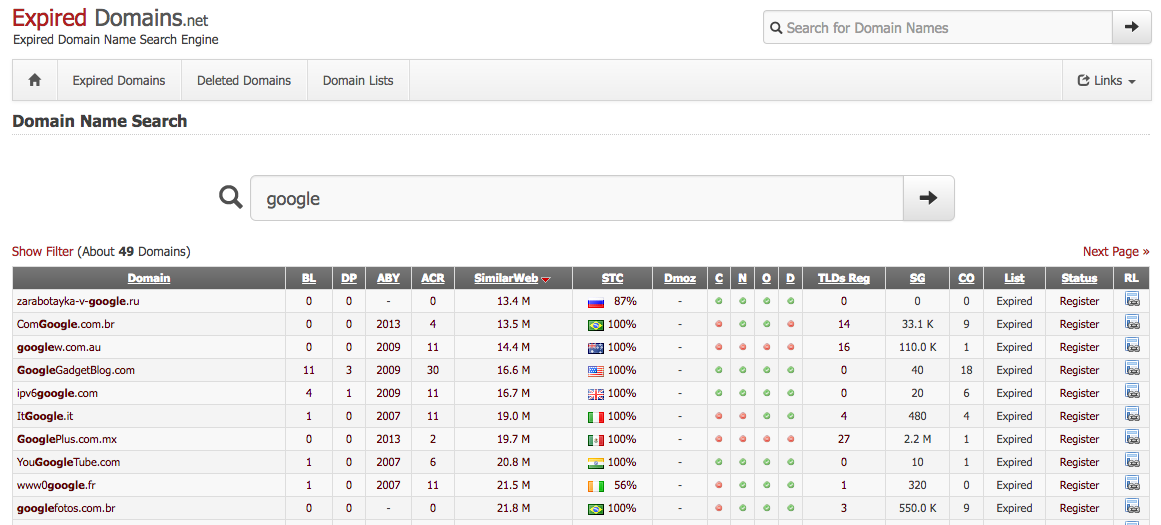
expireddomains.net é um mecanismo de busca para domínios recentemente expirados ou removidos. Ele fornece pesquisa e filtros avançados, como idade de expiração, número de backlinks, número de snapshots do Archive.org e pontuação do SimilarWeb. Usando o site, podemos registrar domínios previamente usados, que virão com idade de domínio, que se pareçam com nosso alvo, que se pareçam com nossa personificação ou simplesmente que provavelmente se misturarão na rede do nosso alvo.
Ao escolher um domínio para C2 ou exfiltração de dados, considere escolher um domínio categorizado como Finanças ou Saúde. Muitas organizações não realizarão inspeção SSL (SSL middling) nessas categorias devido à possibilidade de problemas legais ou de sensibilidade de dados. Também é importante garantir que o domínio escolhido não esteja associado a nenhuma campanha anterior de malware ou phishing.