
 blueteamsteve/cve-2020-0601
Lista selecionada de recursos do CVE-2020-0601

Coleção de recursos do CVE-2020-0601 (#ChainOfFools | #CurveBall)
Um resumo do aviso da NSA afirma.
A NSA descobriu uma vulnerabilidade crítica (CVE-2020-0601) afetando a funcionalidade criptográfica do Microsoft Windows®1. A vulnerabilidade de validação de certificados permite que um invasor prejudique a forma como o Windows verifica a confiança criptográfica e pode permitir a execução remota de código. A vulnerabilidade afeta o Windows 10 e o Windows Server 2016/2019, bem como aplicativos que dependem do Windows para a funcionalidade de confiança. A exploração da vulnerabilidade permite que invasores burlem conexões de rede confiáveis e entreguem código executável parecendo entidades legitimamente confiáveis. Exemplos onde a validação de confiança pode ser impactada incluem:
- Conexões HTTPS
- Arquivos e e-mails assinados
- Código executável assinado executado como processos em modo de usuário
Demonstração passo a passo e PoC da Kudelski Security
Blog aprofundado de Ken Whyte
Discussão no Hacker News
Comentário de Tal Be'ery
PoC em Python da Kudelski Security
PoC em Ruby do Ollypwn
Exemplo de certificado falso do GitHub para MitM ou phishing
Exemplo de malware assinado reduzindo detecções de antivírus
Terceiro blog do CurveBall de Tal Be'ery descrevendo detecções de rede com Wireshark
A Microsoft lançou uma mensagem de log de eventos quando uma exploração suspeita é tentada através da função CveEventWrite
Matt Graeber produziu um one-liner do PowerShell para detecção EDR no host
Get-WinEvent -FilterHashtable @{ LogName = 'Application'; Id = 1; ProviderName = 'Microsoft-Windows-Audit-CVE' } | select -Property * -ExcludeProperty MachineName, UserId
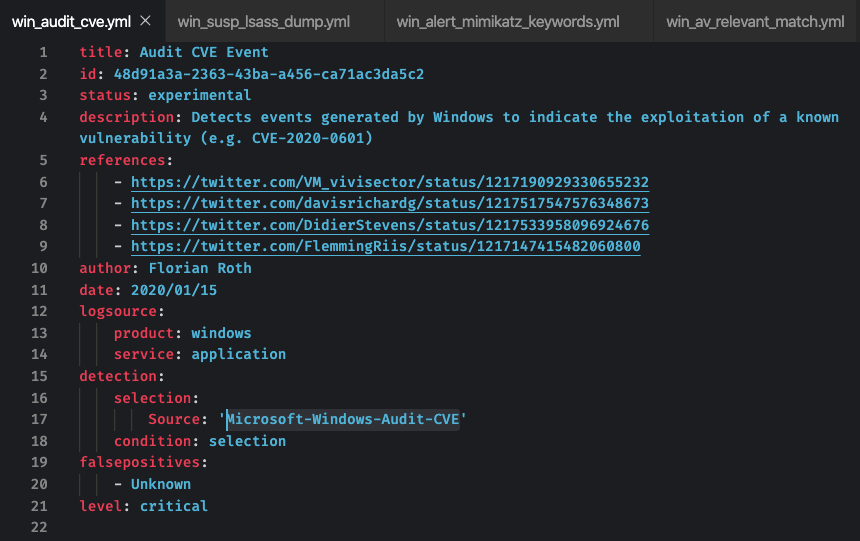
Uma regra Sigma SIEM de Florian Roth para uso em múltiplas ferramentas SIEM e baseada no log de eventos da Microsoft
Uma detecção de 0xxon para a ferramenta de monitoramento de rede Zeekurity para alertar quando geradores ECC personalizados são observados em certificados
