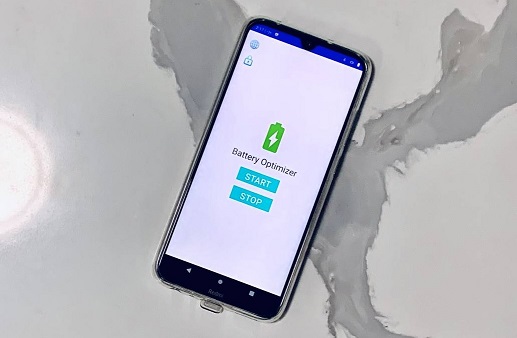
O Blue Pigeon é uma ferramenta de exfiltração de dados e proxy baseada em Bluetooth para permitir a comunicação entre um servidor de Comando e Controle (C2) remoto e um host comprometido.

Blue Pigeon: Ferramenta de Exfiltração de Dados e Proxy Baseada em Bluetooth para Red Teamers
A Motivação | Nascimento do Pombo
Os Componentes | Dissecando o Pidgey
1. Blue Pigeon - O Aplicativo Móvel
2. Blue Beak - Hooks Personalizados do EdXposed Framework
3. Blue Dispatcher - Módulo .NET para injetar no host comprometido
Blue Pigeon é uma ferramenta de exfiltração de dados e proxy baseada em Bluetooth para permitir comunicação entre um servidor remoto de Comando e Controle (C2) e um host comprometido.
Inspirado pela capacidade do Pombo-correio de carregar mensagens de volta ao seu lar, Blue Pigeon imita o comportamento de retorno e entrega mensagens/payloads entre o agente (host comprometido) e seu ninho (aplicativo móvel e posteriormente proxy para o servidor C2).
Blue Pigeon é desenvolvido como um aplicativo Android para o Red Teamer implantar nas proximidades do host comprometido e é particularmente útil para operações de Red Team onde comunicações por canais tradicionais (isto é, web, e-mail, DNS) não estão disponíveis.
Expandindo a técnica “Exfiltração sobre Protocolo Alternativo” (ID: T1048) sob a tática de Exfiltração do framework MITRE AT&CK, Blue Pigeon fornece uma forma inovadora de estabelecer Comando e Controle e realizar exfiltração de dados como uma Ação sobre Objetivo da Cyber Kill Chain, utilizando o Compartilhamento de Arquivos Bluetooth como o meio de exfiltração.
Blue Pigeon foi criado por @mahchiahui, @jingloon e @cloudkanghao
(Fonte: https://spectrum.ieee.org/tech-history/silicon-revolution/consider-the-pigeon-a-surprisingly-capable-technology)
Estabelecer Comando e Controle e realizar exfiltração de dados são fases chave na Cyber Kill Chain, mas frequentemente vêm com suas complicações e implicações severas se feitas incorretamente. Em uma operação de Red Team, uma tentativa falha pode deixar vestígios permanentes nos logs de atividade de rede e alertar os mecanismos de detecção.
Em alguns de nossos exercícios de Red Team, nos vimos na necessidade de uma forma de exfiltrar dados e comunicar com o host comprometido sem ter que passar pelos canais tradicionais (isto é, web, email, DNS).
Com poucas soluções disponíveis para atender essa necessidade, exploramos várias ideias de exfiltração baseadas em vetores sem fio/comunicação por rádio. Como resultado, Blue Pigeon foi criado para expandir nosso conjunto de ferramentas de Red Team.
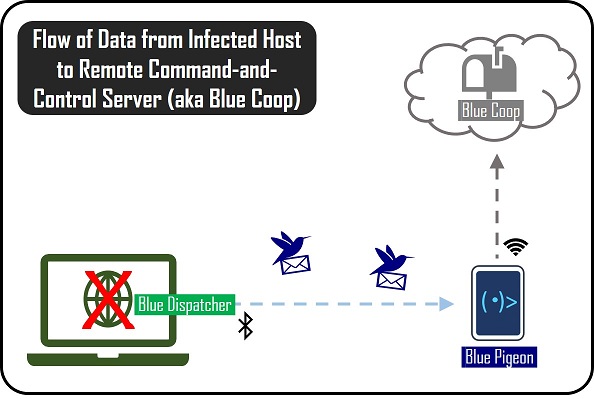
Blue Pigeon é executado como um serviço em primeiro plano dentro de um telefone celular Android. Quando o Red Teamer/Insider Malicioso implanta o telefone em proximidade ao host comprometido (infectado com o payload Blue Dispatcher), Blue Pigeon será capaz de servir como um ponto de exfiltração e relay de comando para um servidor C2 remoto (também conhecido como Blue Coop).
Clique aqui para um vídeo de demonstração do Blue Pigeon em ação
Blue Pigeon foi desenvolvido com os seguintes requisitos chave:
Blue Pigeon deve permitir a exfiltração de dados enquanto evade detecção em vários níveis:
Evasão da detecção de tráfego de rede: A exfiltração de dados do host comprometido não pode passar por canais de comunicação tradicionais, pois estes provavelmente serão registrados e monitorados por soluções padrão de Endpoint Detection and Response (e já existem muitas outras opções melhores, por que reinventar a roda, certo?)
Evasão da detecção humana: A exfiltração de dados deve ocorrer sem quaisquer indicadores visuais na máquina da vítima, já que espera-se que ele ainda esteja usando a máquina comprometida no pior cenário.
Blue Pigeon deve manter furtividade, i.e., permanecer discreto quando implantado em campo.
Laptops volumosos, Raspberry Pis e kits hacker caseiros são um Não Vá definitivo, pois limitam as possibilidades e viabilidade de implantação. Precisamos de um pombo pequeno e de aparência inocente, não de um pavão macho alfa!
Blue Pigeon se esconde dentro de um telefone Android típico que o Red Teamer/Insider Malicioso pode levar para o campo. Ninguém nunca suspeita de um telefone celular...
No raro evento em que o Red Teamer seja desafiado para inspeção, Blue Pigeon pode ser disfarçado como um aplicativo discreto para se adequar ao contexto da operação. Na prova de conceito base, o aplicativo móvel é disfarçado como um aplicativo Otimizador de Bateria. Sinta-se à vontade para bifurcar (fork) o repositório e dar uma reforma estética no Blue Pigeon!
Blue Pigeon deve evitar que o Red Teamer revele quaisquer sinais reveladores de uma tentativa de exfiltração ao implantar o telefone.
O Red Teamer só precisa iniciar o aplicativo e trazer o telefone para perto da máquina comprometida.
Blue Pigeon é executado em segundo plano do telefone móvel e não requer que a tela permaneça ativa.
Blue Pigeon consome automaticamente as mensagens recebidas e não requer que o Red Teamer aceite manualmente o pop-up de solicitação de transferência de arquivo (na verdade, nem aparecerá).
Blue Pigeon deve manter máxima disponibilidade para (e somente para) o host comprometido enquanto estiver implantado.
Blue Pigeon deve ser capaz de permanecer ativo para capturar mensagens recebidas sem intervenção regular do Red Teamer.
Blue Pigeon deve ser capaz de resistir a solicitações maliciosas/tentativas de DoS e manter disponibilidade para o host pretendido.
Blue Pigeon é capaz de permanecer permanentemente em modo descoberto para o host comprometido escanear e conectar.
Autenticação baseada em HMAC e randomização de nomes de arquivo são empregadas para mitigar ataques de DoS e replay. Blue Pigeon só aceita as solicitações de transferência de arquivo após autenticar com uma senha secreta configurável.

