 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> ESTEGANOGRAFIA --> MALWARE DO TIPO DBATLOADER/GULOADER

Análise Baseada em PCAP | Data: 2025-03-12 | Autor: BlackOclock
14.1 Resumo Completo da Cadeia de Ataque
14.2 Indicadores de Comprometimento (IPs, Hashes, Domínios)
14.3 Recomendações
NOTA!!! Nesta análise, foi utilizado 'APENAS' o arquivo PCAP! Os arquivos ZIP não foram necessários;
##1. VISÃO GERAL DA ANÁLISE
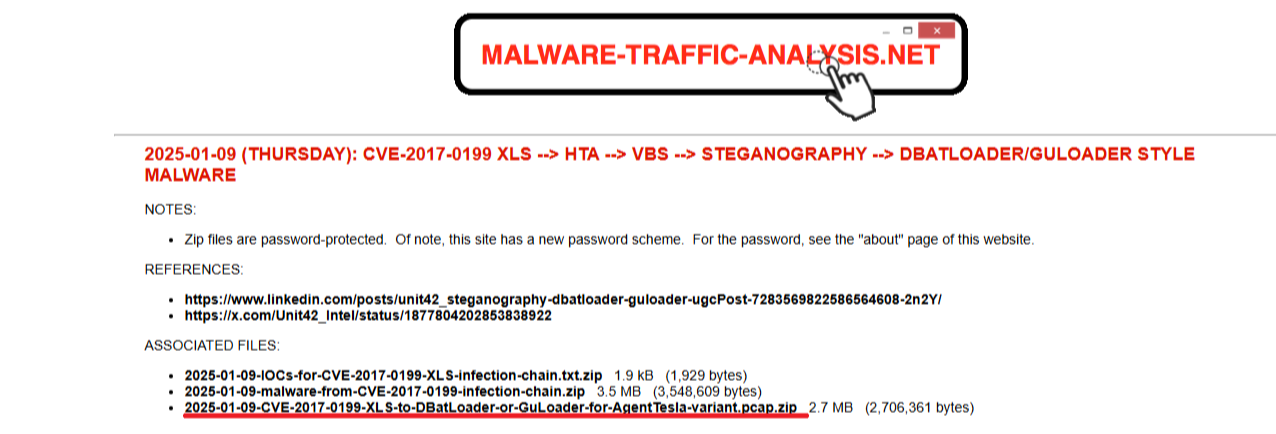
Figura 1: arquivos de origem baixados em malware-traffic-analysis.net - foi utilizado 'APENAS' o arquivo PCAP
2025-01-09 (QUINTA-FEIRA): CVE-2017-0199 XLS --> HTA --> VBS --> ESTEGANOGRAFIA --> MALWARE ESTILO DBATLOADER/GULOADER
##2. ANÁLISE DO TRÁFEGO DE REDE
2.1-Hierarquia de Protocolos – Visão Geral
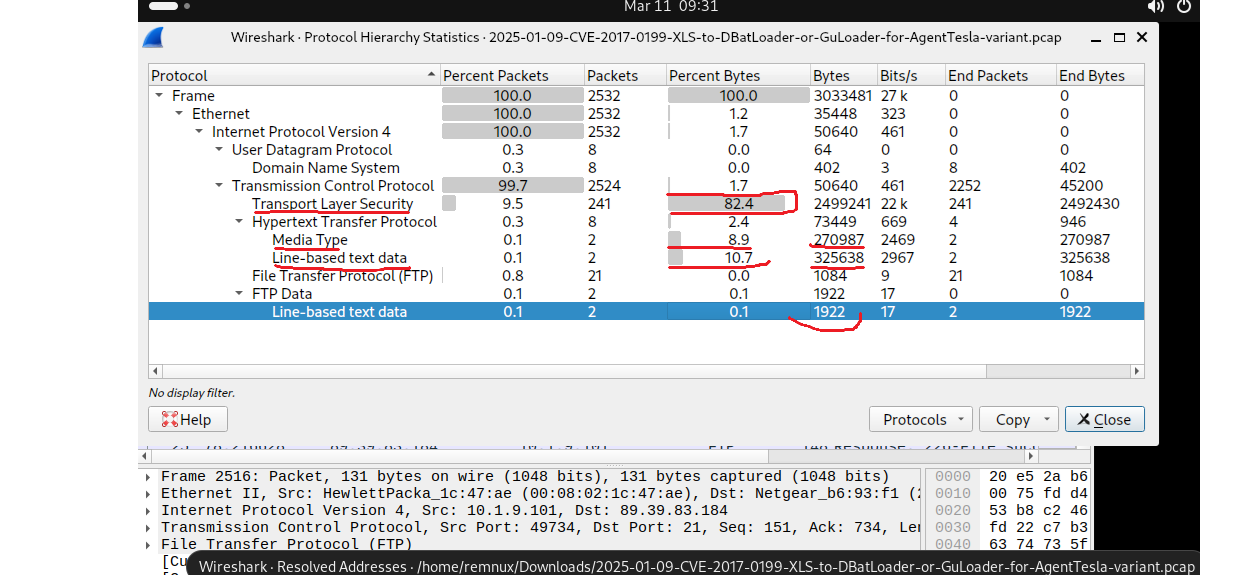
Comecei com a Hierarquia de Protocolos para obter uma visão geral do tráfego. Isso mostra o volume de cada protocolo utilizado. Conforme mostrado na figura, o TLS representa 82,4% de todo o tráfego. Além disso, também estão presentes dados de Media Line e Line-Based. No entanto, para entender melhor a atividade de rede, precisamos examinar Conversas e Endpoints.
2.2-Conversas – Principais Comunicadores & Transferência de Dados
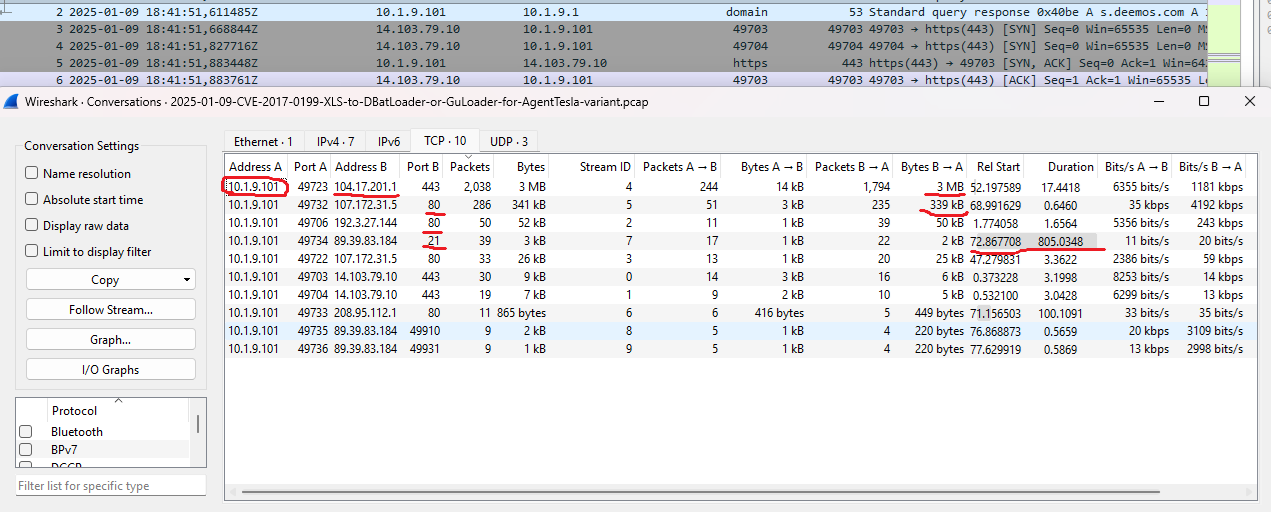
Usamos Conversas para detectar pares de IP que têm a maior transferência de dados entre si. A análise mostra que 10.9.1.101 (host) e 104.17.201.1 têm o maior volume de tráfego. As portas 80 e 443 foram usadas para essa transferência de dados. Além disso, vemos que 3 MB de dados foram transferidos para 10.9.1.101 (host) a partir de 104.17.201.1. Outra descoberta crítica é a conexão na porta 21 devido à conexão do IP WAN (89.39.83.184), o que sugere possível exfiltração. Mas ainda não temos certeza, pois ainda não sabemos sobre isso. Precisamos de uma prova!
2.3- Endpoints
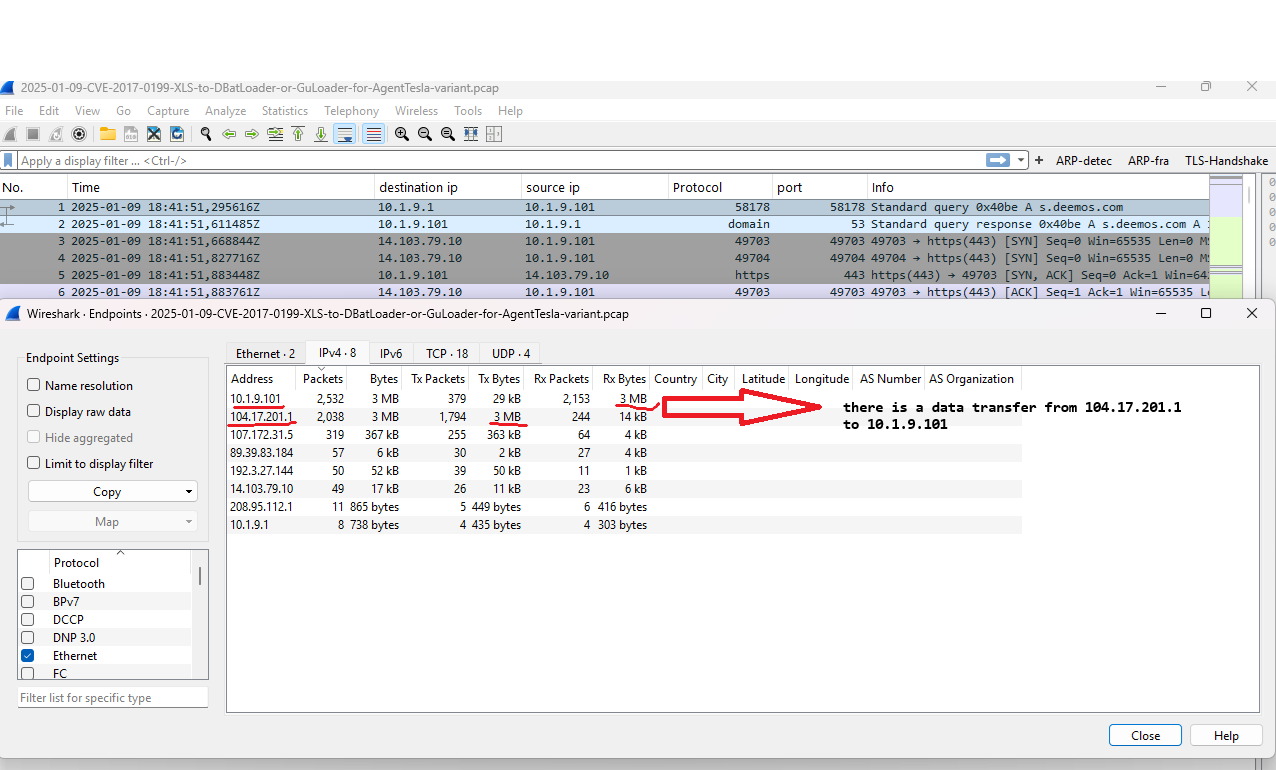
Usamos Endpoints para identificar os principais comunicadores na rede. 104.17.201.1 tem 3MB de dados transmitidos (Tx) e também 10.9.1.101 tem 3MB de dados recebidos (Rx). Além disso, os principais comunicadores são 104.17.201.1 como origem e 10.9.1.101 como destino.
2.4- Objetos de Exportação HTTP
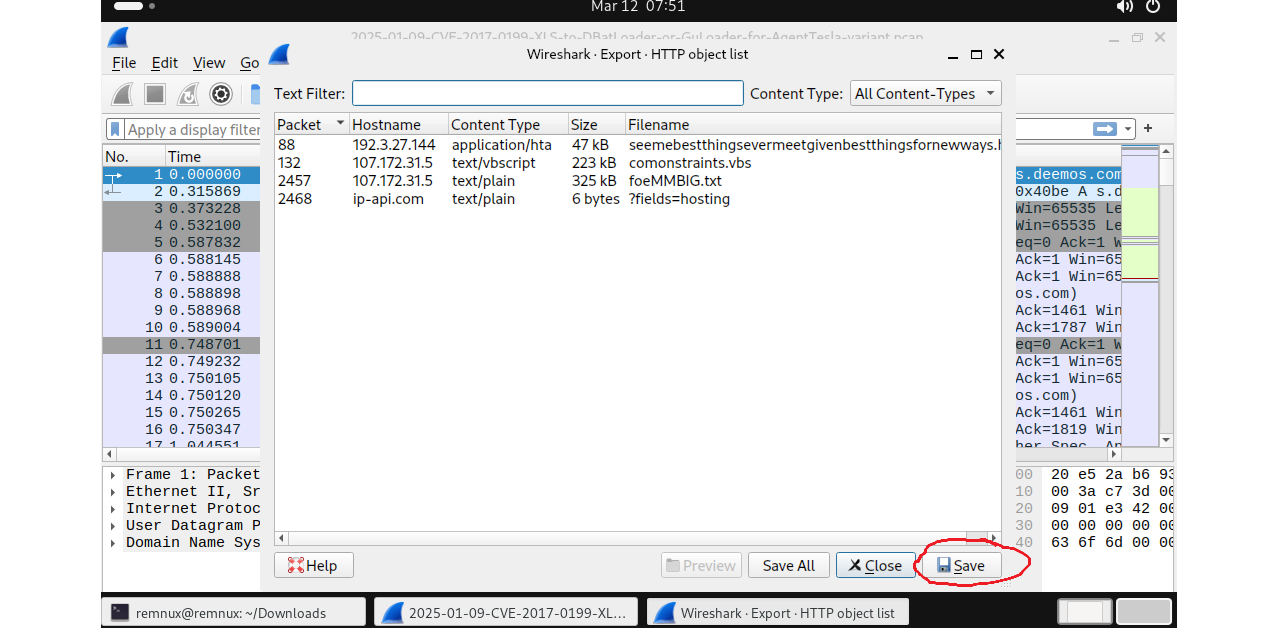
A Exportação é usada para identificar arquivos, dados, e-mails, etc. transferidos pela rede. Sempre que analisamos um pcap, devemos verificar aqui para ver quais pacotes contêm quais dados. Bem, observamos os pacotes 88, 132, 2457 e 2468.
2.5- Filtro HTTP Contains
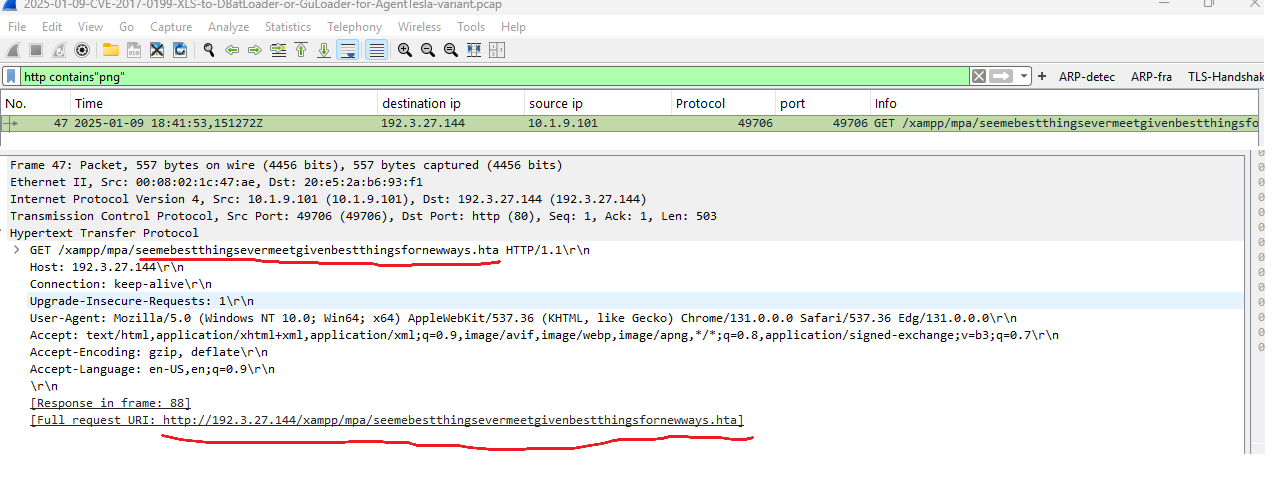
Se houver protocolos HTTP na rede. Devemos verificar png, zip, jpg, jpeg (Esteganografia) como mídia no filtro, pois os atacantes costumam usar códigos maliciosos em arquivos de mídia para contornar a detecção de antivírus.
#Exemplo: http contains ".png" ou http contains ".jpg" ou http contains ".jpeg" ou http contains ".zip"
Apenas estamos vendo por que esse filtro é importante quando a porta 80 é usada na rede. Aqui há um .hta que foi enviado em arquivos de mídia no pacote 47. Mas quando usamos a exportação para identificar arquivos, não havia.
##3. ANÁLISE COM NETWORKMINER
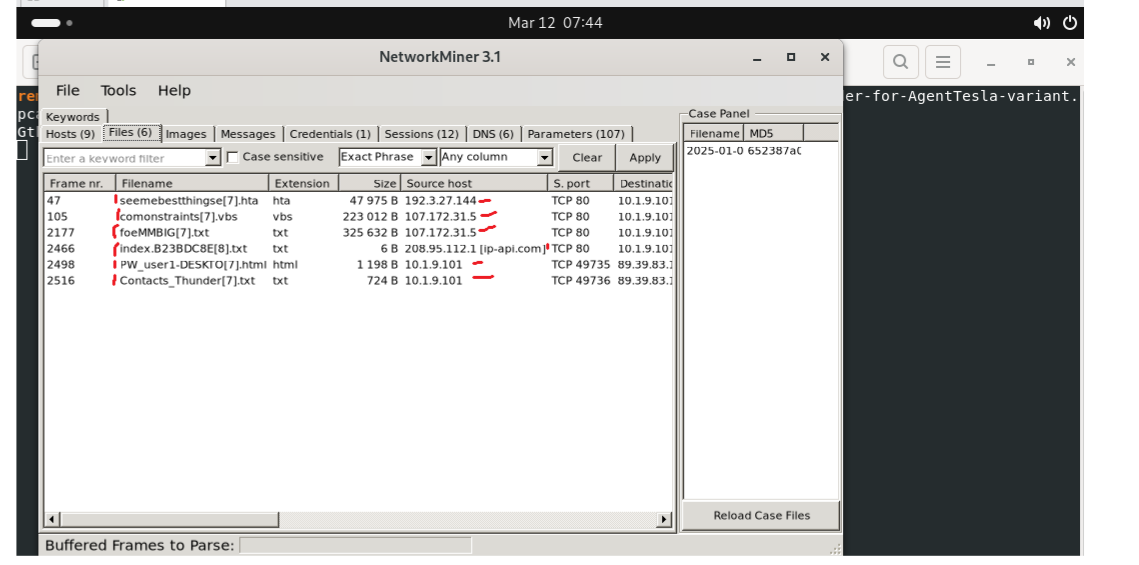
Podemos usar o networkminer para identificar mais rapidamente no PCAP. Se você usa REMnux ou sistema Linux, pode escrever no terminal (networkminer pcap_name)
Frame = 47 | Nome do arquivo = seemebestthingsevermeetgivenbestthingsfornewways | Extensão = .hta | Tamanho = 47 KB | IP de Origem = 192.3.27.144 Frame = 132 | Nome do arquivo = comonstraints | Extensão = .vbs | Tamanho = 223 KB | IP de Origem = 107.172.31.5 Frame = 2457 | Nome do arquivo = foeMMBIG | Extensão = .txt | Tamanho = 325 KB | IP de Origem = 107.172.31.5
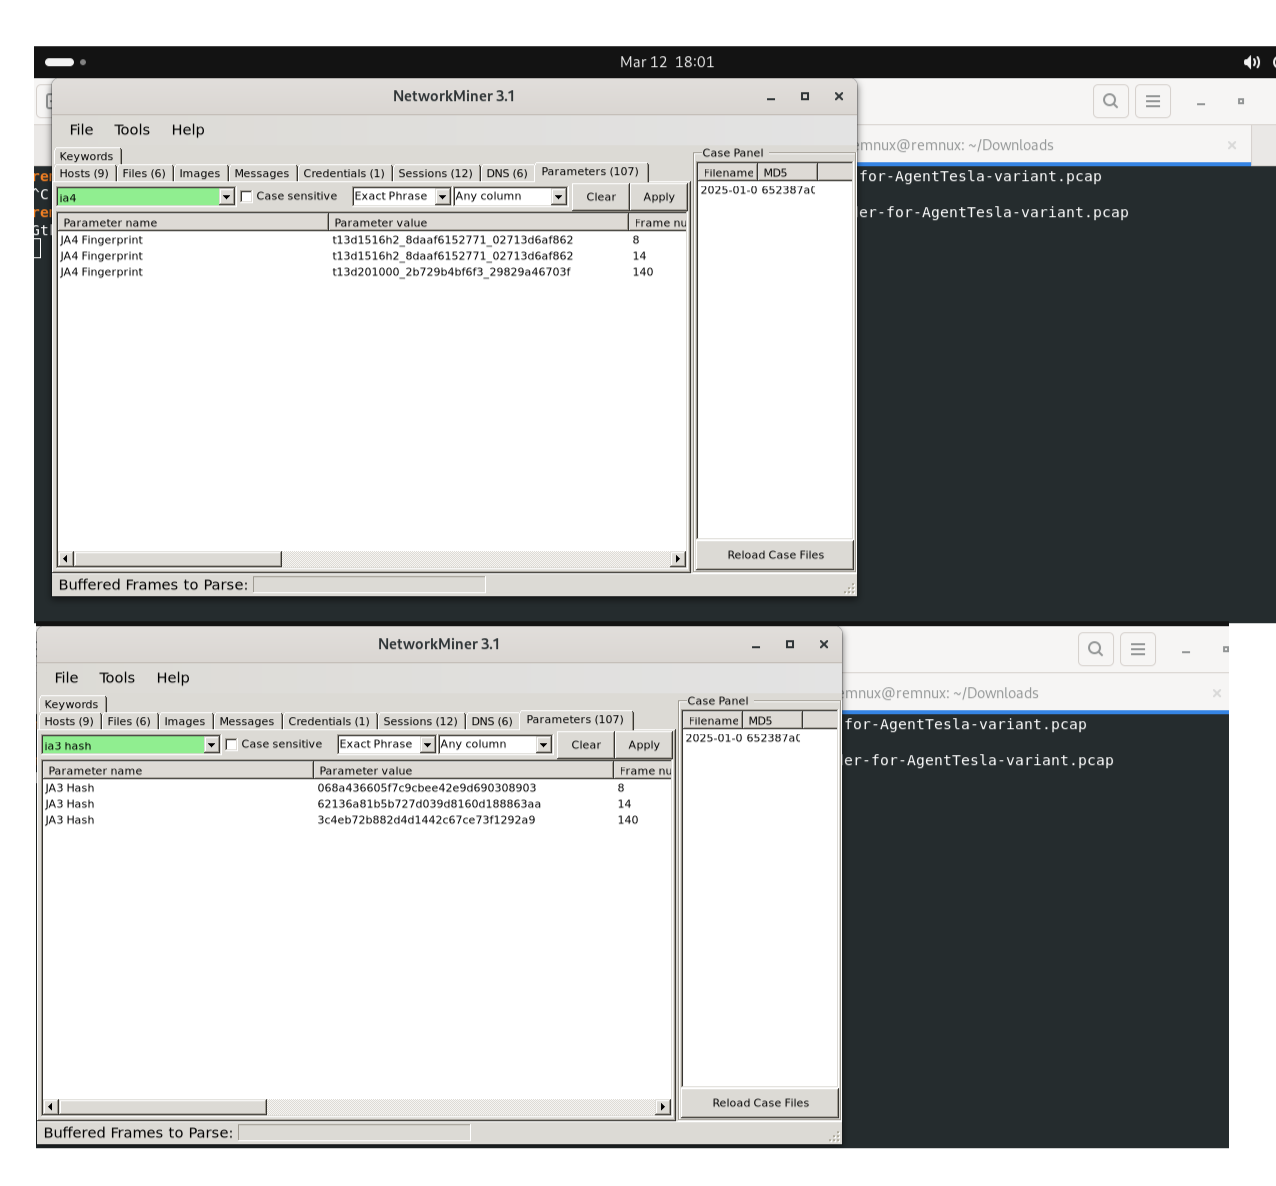
Hashes JA3:
06843d66057fc9cbe42e9d690308903 (Frame 8)62136a81b5b727d039d8160d188863aa (Frame 14)3c4eb72b882d4d1442c67ce73f1292a9 (Frame 140)Impressões Digitais JA4:
t13d1516h2_8daaf6152771_02713d6af862t13d201000_2b729b4bf63_29829a46703fBem, mas por que precisamos dos hashes JA4 e JA3? Pode surgir a pergunta: o que são JA3 e JA4?
Deixe-me explicar; JA3 e JA4 são técnicas usadas para fingerprint de clientes e servidores TLS com base nos parâmetros do handshake TLS. O JA3 cria um hash MD5 do pacote client hello do handshake TLS, identificando exclusivamente o aplicativo cliente (ex.: navegador, malware).
JA4 é uma técnica mais recente. É como uma impressão digital para o tráfego da internet. Assim como os humanos têm impressões digitais únicas, todo software que se conecta à internet deixa uma marca única. Mais útil para encontrar servidores C2.
##4. ANÁLISE DE LOGS ZEEK (ZUI)
Logs do Zeek foram usados para verificar os arquivos extraídos do tráfego HTTP. O files.log mostra as seguintes entradas:
Esses hashes foram posteriormente usados para consultas no VirusTotal.
