
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
evillimiter-windows — Ferramenta que monitora, analisa e limita a largura de banda de dispositivos na rede local sem acesso administrativo (apenas para Windows) | Kitploit
Ferramentas/GitHubGitHub/bitbrute/evillimiter-windows
Evasão de IDS/IPSColeta de InformaçõesSegurança de RedeTestes de PenetraçãoRed Teaming
GitHubbitbrute/evillimiter-windows

evillimiter-windows

Ferramenta que monitora, analisa e limita a largura de banda de dispositivos na rede local sem acesso administrativo (apenas para Windows)

Ver Repositório
2313644há 6 anosRevisado pelo Kitploit
Compartilhar

Evil Limiter para Windows

License Badge Maintenance HitCount Open Source Love

Uma ferramenta para limitar a largura de banda (upload/download) de dispositivos conectados à sua rede sem acesso físico ou administrativo. O evillimiter utiliza ARP spoofing e modelagem de tráfego para limitar a largura de banda dos hosts na rede. Isso é explicado em detalhes abaixo.

Esta ferramenta é a versão GUI para Windows da ferramenta CLI original Evil Limiter para Linux.

Requisitos

  • Windows 7 ou superior

Os requisitos ausentes (incluindo aplicativos de terceiros, como Npcap) serão instalados ao executar o instalador.
Instalação

  1. Baixe o arquivo de instalação da página de lançamentos
  2. Execute o arquivo de instalação
  3. Siga as instruções
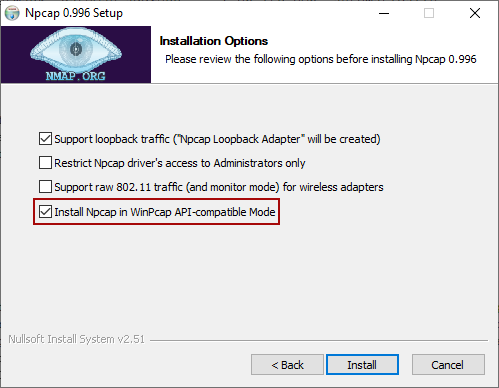
  4. Se ainda não estiver instalado, você será instruído a instalar o Npcap. Certifique-se de instalá-lo no modo compatível com a API WinPcap (marque a caixa de seleção).

  1. Execute o Evil Limiter

Restrições

  • Limita apenas conexões IPv4, pois o ARP spoofing requer o pacote ARP que está presente apenas em redes IPv4.

Aviso Legal

O Evil Limiter para Windows é fornecido por bitbrute "no estado em que se encontra" e "com todas as falhas". O fornecedor não faz representações ou garantias de qualquer tipo sobre a segurança, adequação, ausência de vírus, imprecisões, erros tipográficos ou outros componentes prejudiciais deste software. Existem perigos inerentes ao uso de qualquer software, e você é o único responsável por determinar se este software é compatível com seu equipamento e outros softwares instalados em seu equipamento. Você também é o único responsável pela proteção do seu equipamento e backup dos seus dados, e o fornecedor não será responsável por quaisquer danos que você possa sofrer em conexão com o uso, modificação ou distribuição deste software.

Licença

Copyright (c) 2019 por bitbrute. Alguns direitos reservados.
O Evil Limiter para Windows é licenciado sob a Licença MIT conforme declarado no arquivo LICENSE.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




