
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ThreatPad — Plataforma de anotações colaborativa de código aberto para equipes de cibersegurança e CTI. Extração automática de IOCs, exportação STIX 2.1, edição em tempo real, RBAC, histórico de versões e registro de auditoria. Auto-hospedado com Docker. | Kitploit
Ferramentas/GitHubGitHub/bhavikmalhotra/threatpad
Gerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Exfiltração de DadosColeta de InformaçõesUtilitários e FrameworksInteligência de AmeaçasAprendizado e EducaçãoResposta a Incidentes
GitHubbhavikmalhotra/threatpad

ThreatPad

Plataforma de anotações colaborativa de código aberto para equipes de cibersegurança e CTI. Extração automática de IOCs, exportação STIX 2.1, edição em tempo real, RBAC, histórico de versões e registro de auditoria. Auto-hospedado com Docker.

23118há 5 mesesRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Ver RepositórioSite
Compartilhar

ThreatPad

Uma plataforma colaborativa de anotações em tempo real construída para Inteligência de Ameaças Cibernéticas (CTI) e equipes de operações de segurança.

O ThreatPad combina a velocidade das ferramentas modernas de produtividade com capacidades específicas de CTI: extração automática de IOCs, exportação STIX 2.1, modelos estruturados de ameaças e controle de acesso granular.

Demonstração ao vivo — faça login com [email protected] / password123
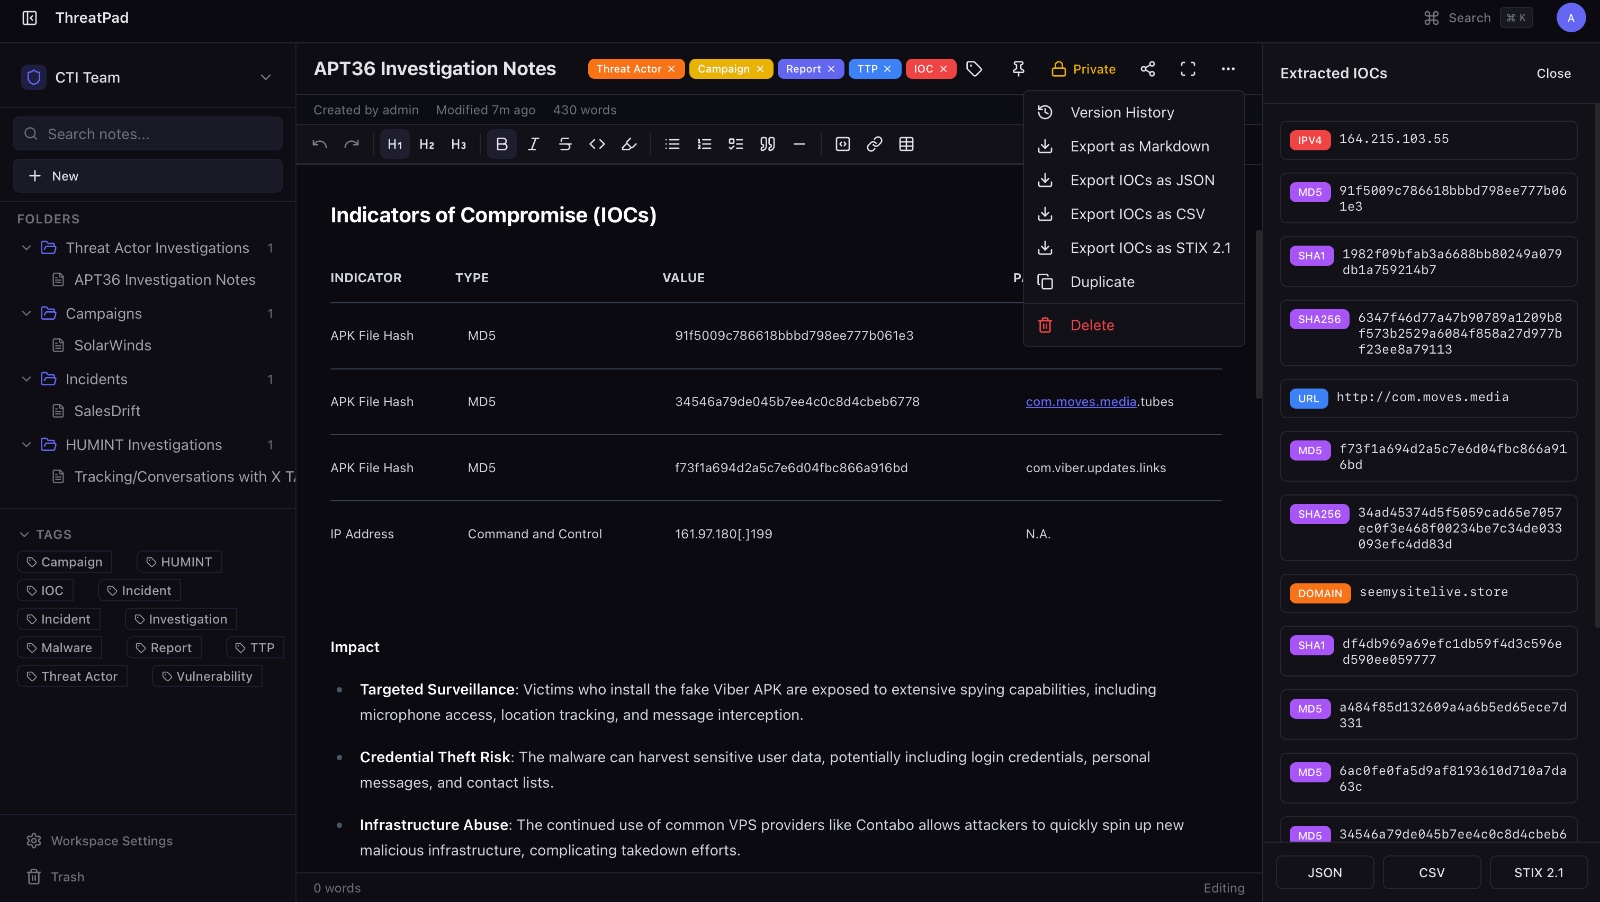
WhatsApp Image 2026-03-26 at 8 39 17 PM (2)

Recursos

  • Editor Rico — WYSIWYG com realce de sintaxe, tabelas, listas de tarefas, alternância Editar/Visualizar
  • Desenhos e Diagramas — Tela Excalidraw em página inteira para fluxogramas de ataque, diagramas de rede e fluxos de trabalho. Também incorporável como blocos de desenho inline dentro de notas de texto.
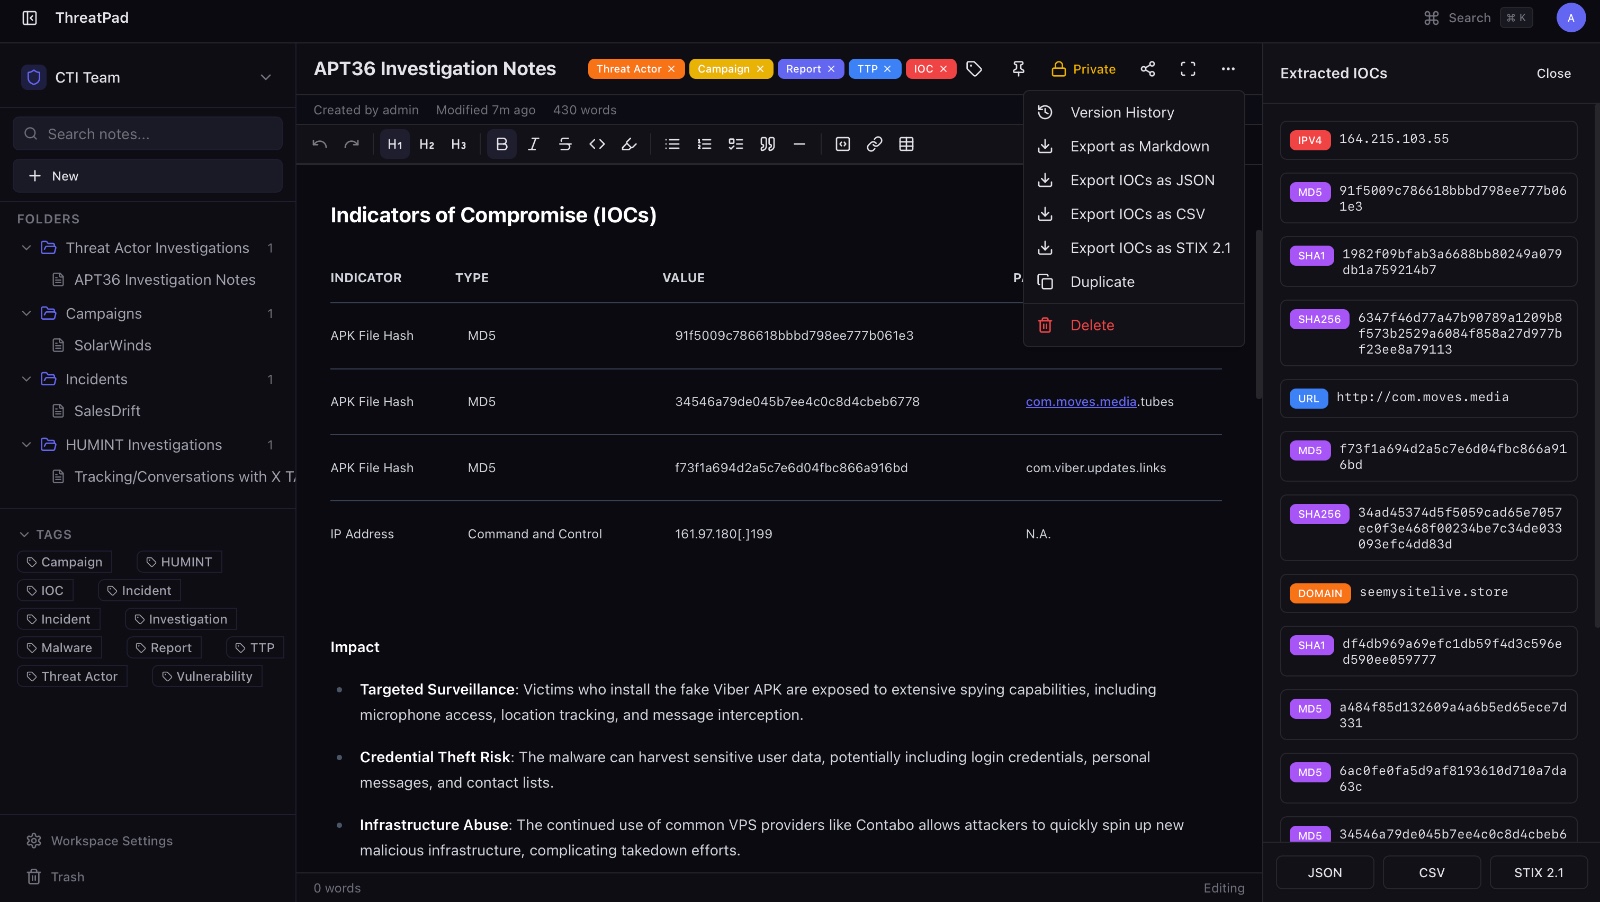
  • Extração Automática de IOCs — Detecta IPs, domínios, URLs, hashes, e-mails, CVEs do conteúdo da nota
  • Exportações Baseadas em Plugins — JSON, CSV, STIX 2.1 integrados. Adicione o seu com um único arquivo
  • Modelos CTI — Despejo de IOCs, Perfil de Ator de Ameaça, Notas de Incidente, Rastreador de Campanha
  • Espaços de Trabalho e Pastas — Pastas aninhadas, múltiplos espaços de trabalho, filtragem por tags
  • Controle de Acesso — RBAC por workspace (proprietário/editor/visualizador), compartilhamento por nota, notas privadas
  • Histórico de Versões — Instantâneos automáticos a cada 5 min, visualização de diff, restauração com um clique
  • Pesquisa de Texto Completo — Pesquisa por substring com suporte do Postgres + busca por radical
  • Registro de Auditoria — Rastreie todas as ações dos usuários nos workspaces
  • Auto-hospedado — Seus dados permanecem em sua rede

WhatsApp Image 2026-03-26 at 8 39 17 PM (1)

Instalação Rápida

Requer Docker. Só isso.

git clone https://github.com/bhavikmalhotra/ThreatPad.git
cd ThreatPad
docker compose -f docker-compose.prod.yml up -d --build

Abra http://localhost:3000 — você será guiado para criar sua conta de administrador.

Isso inicia o PostgreSQL, Redis, o servidor de API e o aplicativo web. O esquema do banco de dados é aplicado automaticamente.

Configuração de Desenvolvimento

Requer Node.js 22+ e pnpm 9+.

pnpm install
cp .env.example .env
docker compose up -d          # Postgres + Redis
pnpm --filter @threatpad/db push
pnpm --filter @threatpad/db seed   # dados de demonstração opcionais
pnpm dev
  • Frontend: http://localhost:3000
  • API: http://localhost:3002
  • Login de demonstração: [email protected] / password123 (se semeado)

Escrevendo Plugins

O ThreatPad usa um sistema de plugins baseado em registro. Exportação é o primeiro tipo de plugin — mais estão planejados.

Crie um arquivo em apps/server/src/plugins/exporters/:

import type { ExportPlugin } from '@threatpad/shared/types';

export const myExporter: ExportPlugin = {
  key: 'myformat',
  label: 'My Format',
  fileExtension: '.xml',
  contentType: 'application/xml',
  async export({ noteId, iocs, note }) {
    const xml = buildXml(iocs);
    return { data: xml, contentType: 'application/xml', filename: `iocs-${noteId}.xml` };
  },
};

Registre-o em apps/server/src/plugins/exporters/index.ts:

import { myExporter } from './my-exporter.js';
exportRegistry.register(myExporter);

O frontend descobre automaticamente novos formatos — nenhuma alteração na interface é necessária.

Tipo de PluginCaso de UsoStatus
ExportaçãoFormatos de exportação de IOCs (STIX, CSV, MISP, OpenIOC)Disponível
EnriquecimentoConsultas de IOCs (VirusTotal, Shodan, AbuseIPDB)Planejado
Padrões de IOCTipos de indicadores personalizados (YARA, Bitcoin, MITRE ATT&CK)Planejado
ImportaçãoImportação de feeds (TAXII, MISP, OpenCTI)Planejado

Documentação

  • Configuração e Variáveis de Ambiente
  • Referência da API
  • Arquitetura

Licença

MIT

Baixar ferramenta