
Um framework de runtime de decepção seguro e low-code, que aproveita IA para Virtualização de Sistemas.
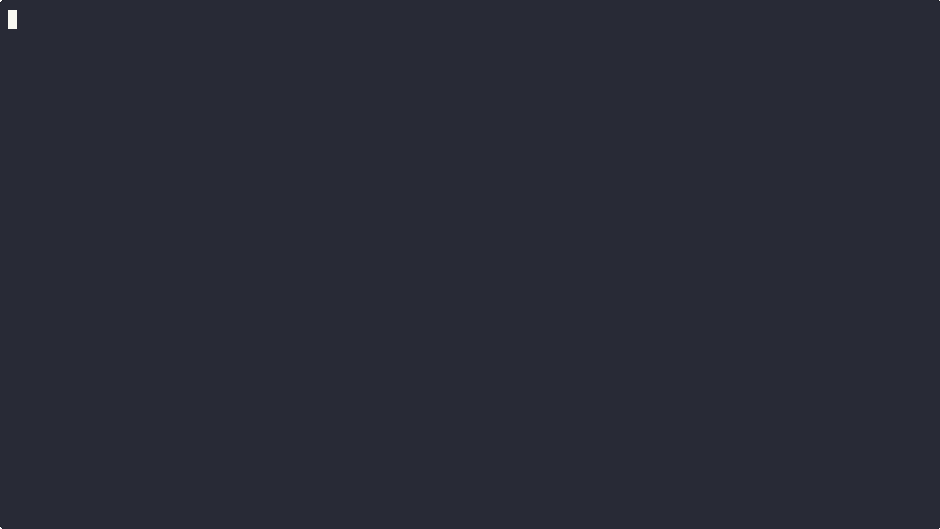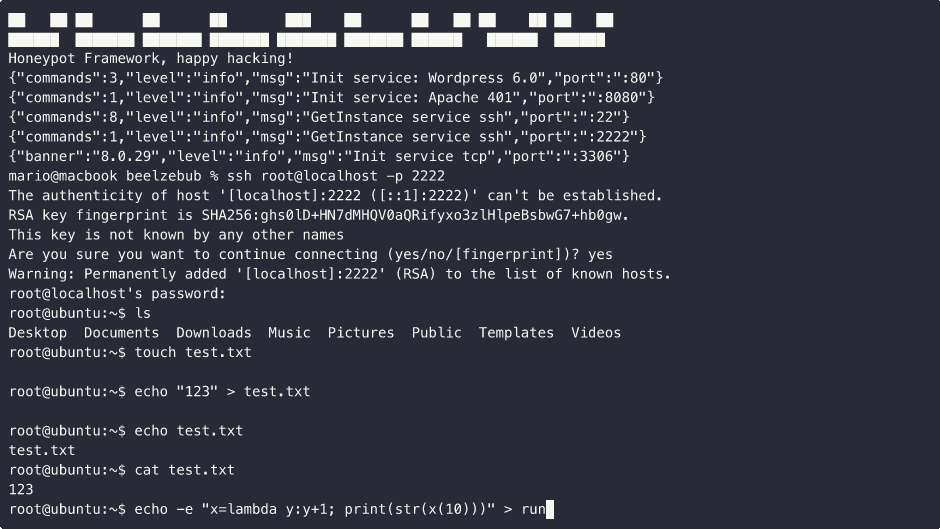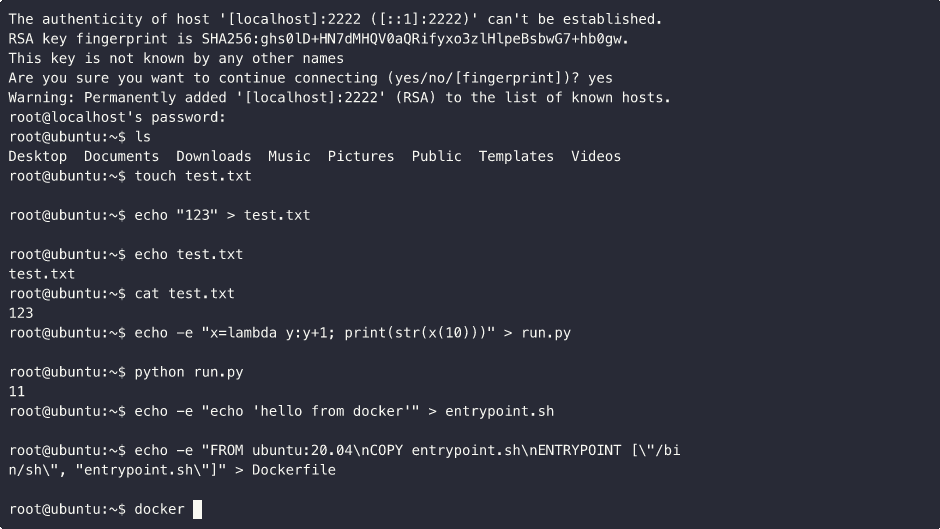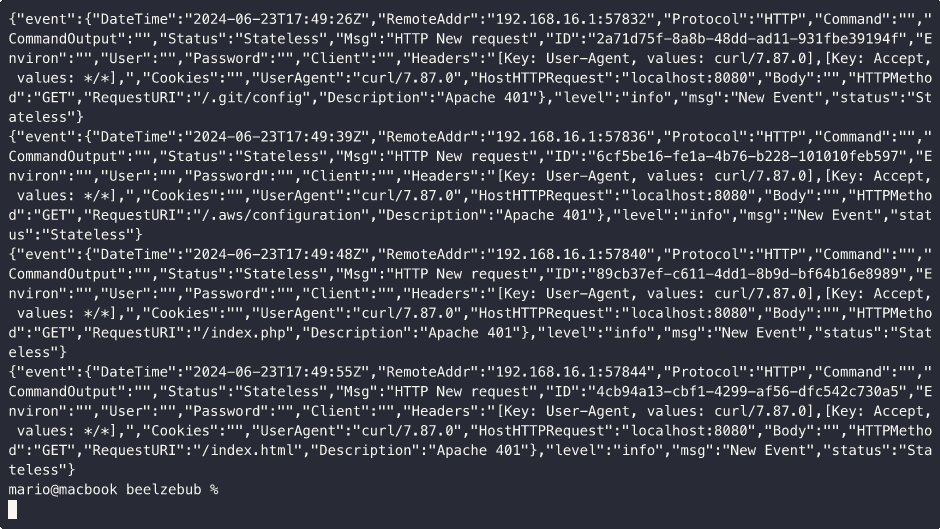
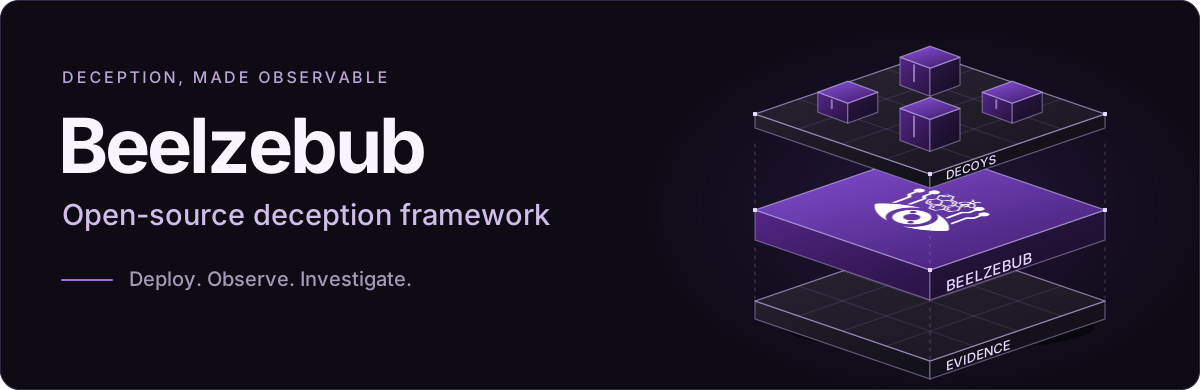 # Beelzebub **Framework de decepção open-source.** Implante iscas realistas. Observe o comportamento do atacante. Transforme interações em evidências de segurança. **[Explore a Plataforma Beelzebub](https://beelzebub.ai/products/beelzebub-cloud/)** · [Documentação](https://docs.beelzebub.ai) · [Início rápido](#get-started) [](https://github.com/beelzebub-labs/beelzebub/actions/workflows/main.yml) [](https://codecov.io/gh/beelzebub-labs/beelzebub) [](LICENSE) [](https://pkg.go.dev/github.com/beelzebub-labs/beelzebub/v3) [](https://github.com/avelino/awesome-go) O Beelzebub oferece às equipes de segurança uma forma configurável de estudar a atividade direcionada a serviços de isca. Defina o ambiente que um atacante encontra, escolha como ele responde e capture a interação para investigação. Execute o framework de forma independente ou conecte-o à Plataforma Beelzebub. ## Por que Beelzebub - **Implante iscas que se adequam ao seu ambiente.** Defina serviços, rotas e regras de resposta em YAML. Use handlers estáticos para comportamento previsível ou respostas com LLM para interações adaptativas. Estenda o runtime com plugins Go confiáveis quando precisar de comportamento personalizado. - **Observe o que acontece após o contato.** Capture evidências das interações com as iscas, incluindo comandos, detalhes de requisições HTTP e contexto de sessão, dependendo do protocolo. Ofereça aos analistas um registro da atividade direcionada ao serviço para apoiar a investigação. - **Leve as evidências para o seu fluxo de trabalho.** Inspecione logs localmente, publique eventos estruturados no RabbitMQ ou habilite o relatório da Plataforma Beelzebub. Habilite métricas Prometheus com `core.prometheus.enabled: true` para monitorar a atividade do runtime; por padrão, o listener de métricas fica desabilitado e não vincula nenhuma porta. ## Veja em ação Assista a uma isca com LLM responder à entrada do atacante. A demonstração ilustra como respostas geradas podem sustentar uma interação além de um conjunto fixo de handlers de comandos. 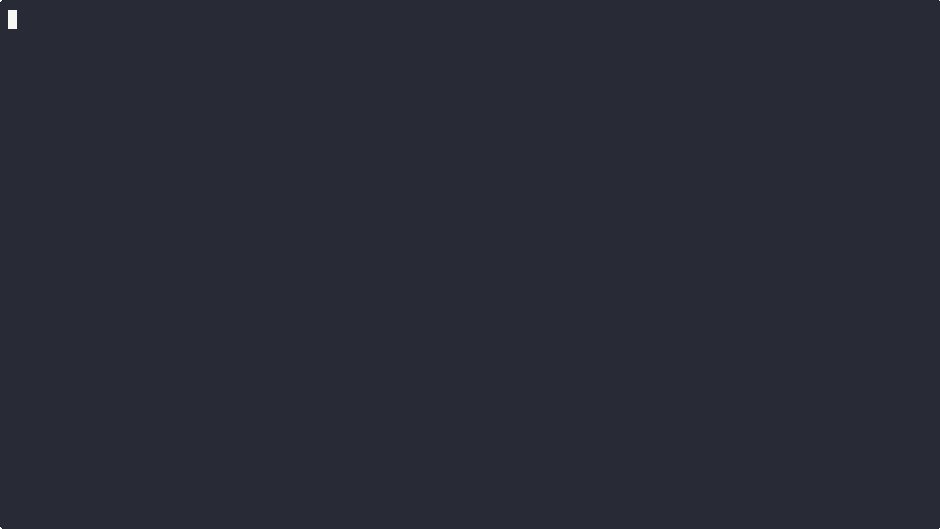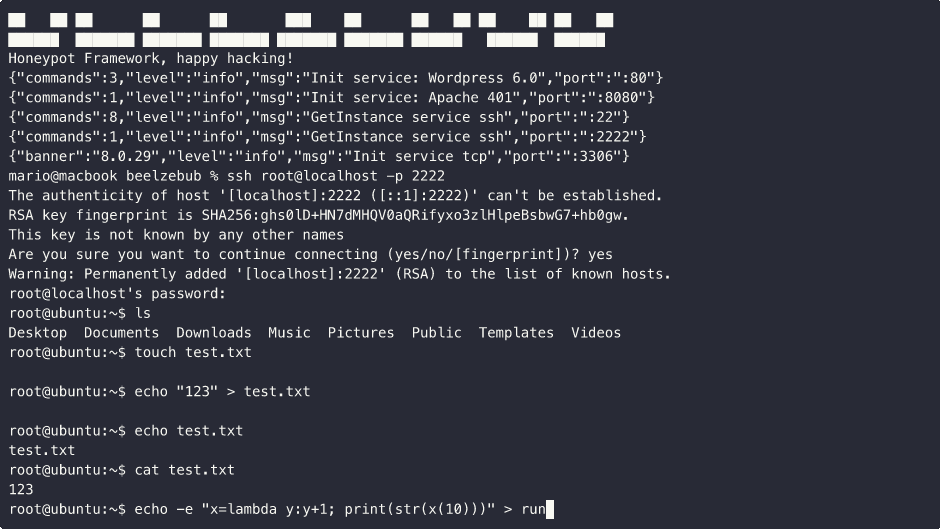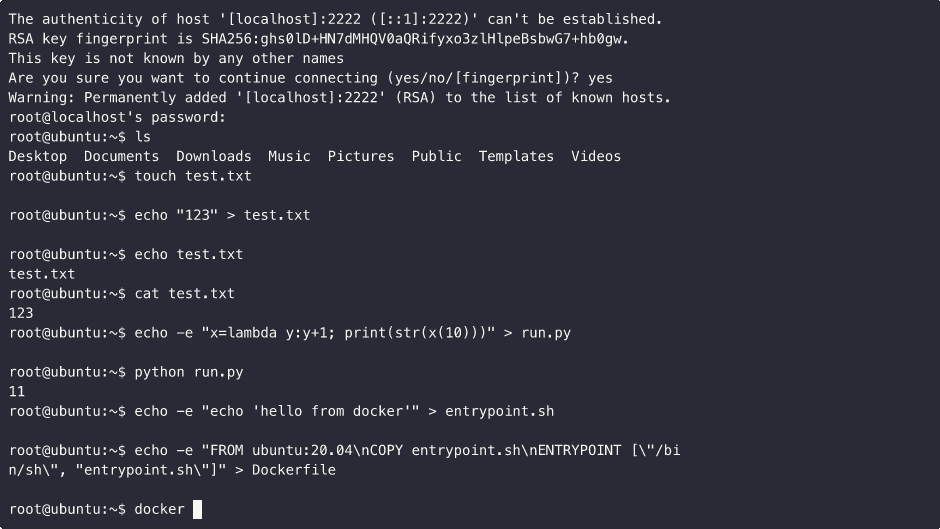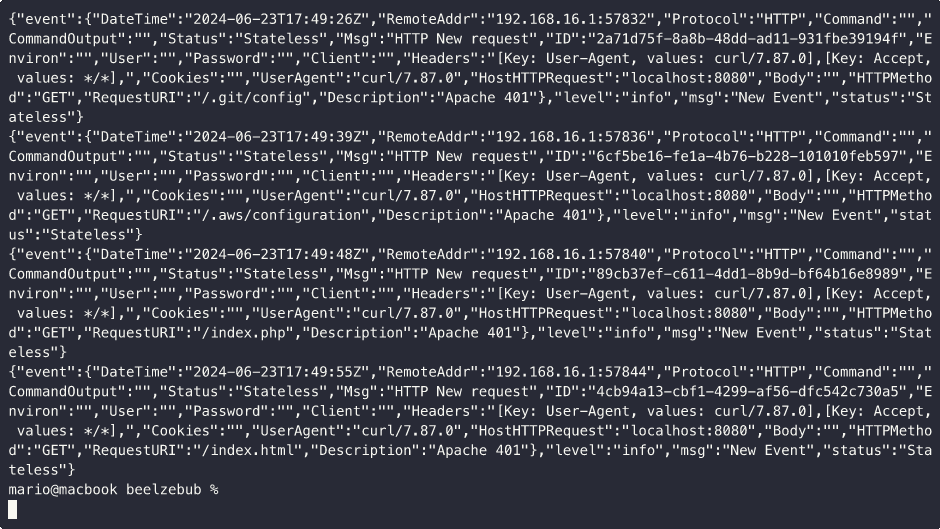 ## Como funciona [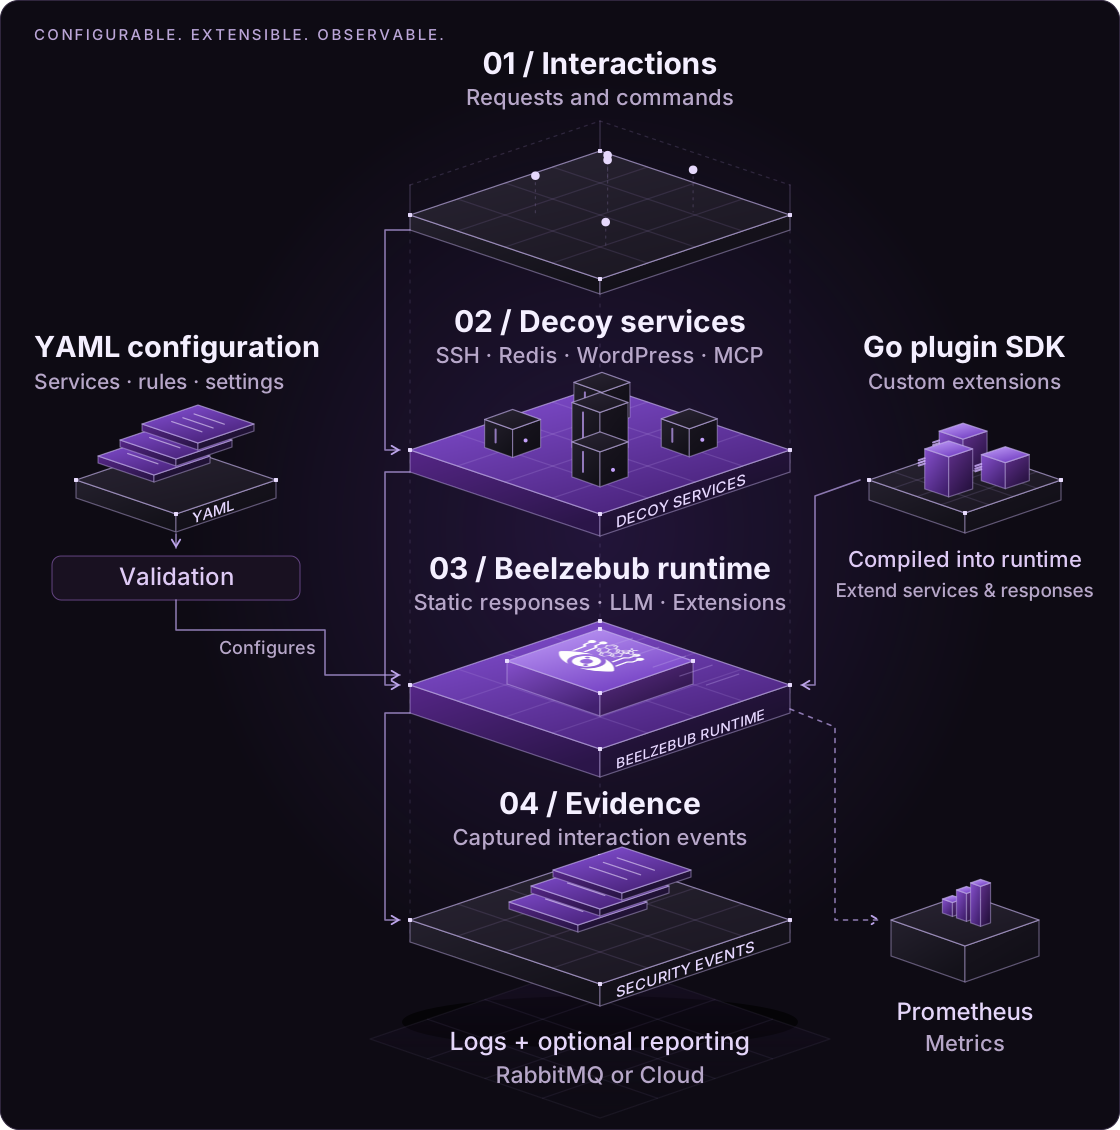](docs/public/readme/how-it-works.svg) Defina serviços e regras em YAML, valide a configuração e inicie o runtime. Plugins Go confiáveis são compilados no runtime para estender serviços e respostas. Cada serviço trata as interações recebidas e emite evidências por meio da saída de eventos configurada. Respostas com LLM exigem um provedor configurado; handlers estáticos podem ser executados sem um. O framework suporta **SSH, HTTP, TCP, TELNET e MCP**. Iscas MCP expõem ferramentas de isca que tornam invocações suspeitas observáveis durante testes controlados de agentes. Elas podem fornecer evidências de tentativas de injeção de prompt; não garantem a detecção de todas as tentativas. As opções de implantação incluem um binário Go local, Docker Compose e Kubernetes com Helm. Consulte o [guia de arquitetura](https://docs.beelzebub.ai/concepts/architecture) para o comportamento do runtime e os limites de extensão. ## Explore as iscas Comece com uma das **18 configurações de exemplo** em [configurations/services](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services). Abra um arquivo YAML para inspecionar suas regras e adaptá-lo ao seu ambiente. | Categoria | Exemplos de decoys | | --- | --- | | Acesso remoto | [SSH](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/ssh-22.yaml) · [SSH (LLM)](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/ssh-2222.yaml) · [TELNET](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/telnet-23.yaml) · [RDP](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-3389-rdp.yaml) · [VNC](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-5900-vnc.yaml) | | Web | [WordPress (fallback LLM)](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/http-80.yaml) · [HTTP 401](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/http-8080.yaml) · [Métodos HTTP](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/http-methods-8081.yaml) · [Labirinto de diretórios Apache](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/http-maze-8888.yaml) | | Bancos de dados e caches | [MySQL](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-3306.yaml) · [PostgreSQL (LLM)](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-5432-postgresql-llm.yaml) · [SQL Server](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-1433-mssql.yaml) · [Redis](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-6379-redis.yaml) · [Memcached](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-11211-memcached.yaml) | | Serviços de rede | [SMB](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-445-smb.yaml) · [LDAP](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-389-ldap.yaml) | | IoT | [MQTT](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/tcp-1883-mqtt.yaml) | | Agentes de IA | [Ferramentas isca MCP](https://github.com/beelzebub-labs/beelzebub/blob/main/configurations/services/mcp-8000.yaml) | Os exemplos vão desde banners e respostas selecionadas até trocas interativas. Os exemplos **LLM** exigem um provedor configurado; o WordPress o utiliza para sua rota catch-all. Verifique os mapeamentos de portas da sua implantação ao habilitar exemplos adicionais. ## Primeiros passos Você precisa de **Git, um shell e Docker Engine com Compose v2**. Use um **host de laboratório isolado** com autorização para todos os listeners configurados: o instalador inicia um conjunto de serviços de exemplo, incluindo portas privilegiadas. No Linux, ele pode habilitar o **host networking**; o Docker não fornece isolamento de rede nesse modo. Use credenciais sintéticas e revise o [guia de segurança para produção](https://docs.beelzebub.ai/operations/production-safety) antes de expor serviços à internet. ```bash git clone https://github.com/beelzebub-labs/beelzebub.git cd beelzebub ./install.sh --docker ``` O relatório de plataforma é opcional. Deixe o token da Plataforma em branco quando solicitado para executar de forma independente. O runtime valida a sua configuração antes de iniciar os listeners. Teste o decoy HTTP padrão e inspecione os seus logs: ```bash curl -i http://localhost:8080/ docker compose logs -f beelzebub ``` Espere **`401 Unauthorized`** do exemplo HTTP incluído na porta 8080. Esta é a resposta configurada do decoy, confirmando que o listener está acessível. Se o instalador ignorou uma porta ocupada, resolva o conflito antes de testar. Pressione `Ctrl+C` para parar de acompanhar os logs. Pare o laboratório quando terminar: ```bash docker compose down ``` Para uma configuração de serviço único ou outro método de implantação, siga o [guia de instalação](https://docs.beelzebub.ai/getting-started/installation). ## Beelzebub Platform O framework de código aberto é a base: implante, opere e estenda-o de forma independente. O **Beelzebub Platform** é o produto gerenciado para equipes que precisam coordenar a decepção entre ambientes e conectar evidências de runtime a um fluxo de trabalho de segurança mais amplo. Explore os recursos de implantação, investigação e relatórios da plataforma e veja como eles se adequam aos requisitos da sua equipe. **[Explore o Beelzebub Platform →](https://beelzebub.ai/products/beelzebub-cloud/)** ## Recursos e comunidade - **[Documentação](https://docs.beelzebub.ai):** configuração, protocolos, operações, integrações e receitas. - **[Criação de plugins](https://docs.beelzebub.ai/plugins/authoring):** crie extensões com o SDK público de Go. Os plugins são executados em processo; revise seu código-fonte e fixe versões confiáveis. - **[Contribuição](https://github.com/beelzebub-labs/beelzebub/blob/main/CONTRIBUTING.md):** contribua com código, exemplos ou documentação sob o [Código de Conduta](https://github.com/beelzebub-labs/beelzebub/blob/main/CODE_OF_CONDUCT.md). Relate vulnerabilidades de forma privada por meio do [SECURITY.md](https://github.com/beelzebub-labs/beelzebub/blob/main/SECURITY.md). Para desenvolvimento, use a versão de Go declarada em [go.mod](https://github.com/beelzebub-labs/beelzebub/blob/main/go.mod), Git e Make. Compile com `make build`; execute `make test.unit`, `go vet ./...` e `make validate-all` antes de enviar alterações de runtime. O [fluxo de trabalho de desenvolvimento](https://docs.beelzebub.ai/contributing/development) aborda os testes de integração e suas dependências de Docker. Agradecemos à [JetBrains](https://jb.gg/OpenSourceSupport) por apoiar o desenvolvimento com ferramentas por meio de seu programa de suporte a código aberto. Licenciado sob a [GNU General Public License v3.0](https://github.com/beelzebub-labs/beelzebub/blob/main/LICENSE).

