Uma ferramenta completa de hacking para assumir o controle remoto de dispositivos Android.
<div align="center"> # PhoneSploit Pro O canivete suíço para Android. Uma ferramenta de hacking tudo-em-um escrita em `Python` para assumir remotamente dispositivos Android usando `ADB`, `scrcpy`, `Nmap` e `Metasploit-Framework`.     </div> ## Índice - [Visão geral](#overview) - [Capturas de tela](#screenshots) - [Recursos](#features) - [Requisitos](#requirements) - [Primeiros passos](#getting-started) - [Instalando dependências](#installing-dependencies) - [Tutorial de configuração do dispositivo](#device-setup-tutorial) - [Compatibilidade](#compatibility) - [Instalando ferramentas manualmente](#installing-tools-manually) - [Aviso legal](#disclaimer) - [Desenvolvedor](#developer) - [Suporte](#support) - [Atribuição](#attribution) --- ## Visão geral #### Domine o dispositivo. De todas as formas que importam. Conecte-se via USB ou Wi‑Fi, depois controle o dispositivo, extraia dados, transmita câmera e microfone, gerencie aplicativos e automatize um comprometimento completo do **Metasploit**, tudo a partir de um único menu. Você não precisa mais memorizar comandos e argumentos, o PhoneSploit Pro faz isso por você. Escolha um número e execute. --- ## Capturas de tela 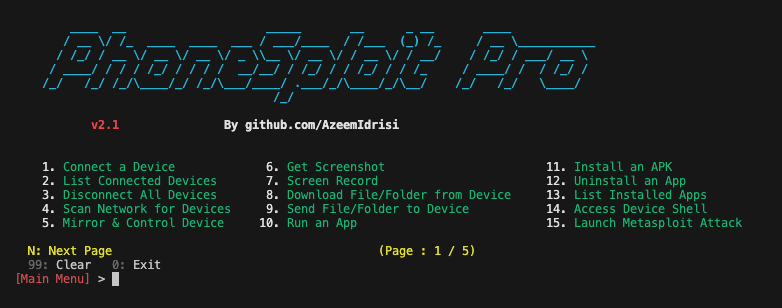 --- ## Recursos | Recurso | Descrição | | ---------------------------------------- | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | **Conectar um dispositivo** | Conectar-se a um dispositivo remotamente usando ADB. | | **Listar dispositivos conectados** | Mostrar todos os dispositivos atualmente conectados ao ADB. | | **Desconectar todos os dispositivos** | Desconectar todas as sessões ADB. | | **Seleção de múltiplos dispositivos** | Se vários dispositivos ADB estiverem conectados (USB ou rede), escolha qual dispositivo usar para a sessão (`ANDROID_SERIAL`). | | **Parar o servidor ADB** | Parar o processo do servidor ADB. | | **Reiniciar o servidor ADB** | Reiniciar o processo do servidor ADB. | | **Acessar o shell do dispositivo** | Abrir um shell interativo no dispositivo conectado. | | **Keycodes** | Enviar keycodes para controlar o dispositivo remotamente. | | **Desbloquear dispositivo** | Ligar a tela, deslizar para cima e inserir uma senha quando necessário. | | **Bloquear dispositivo** | Bloquear o dispositivo. | | **Reiniciar / reboot** | Reiniciar ou reinicializar o dispositivo para `System`, `Recovery`, `Bootloader` ou `Fastboot`. | | **Desligar** | Desligar o dispositivo alvo. | | **Captura de tela** | Tirar uma captura de tela e transferi-la automaticamente para o computador. | | **Gravação de tela** | Gravar a tela do dispositivo alvo por um tempo especificado e transferir a gravação automaticamente para o computador. | | **Captura de tela / gravação de tela anônima** | Tirar capturas de tela ou gravações de tela e remover o arquivo do dispositivo alvo depois. | | **Espelhar e controlar** | Espelhar a tela e controlar o dispositivo alvo. | | **Listar arquivos e pastas** | Listar todos os arquivos e pastas no dispositivo alvo. | | **Baixar do dispositivo** | Baixar um arquivo ou pasta do dispositivo alvo. | | **Enviar para o dispositivo** | Enviar um arquivo ou pasta do computador para o dispositivo alvo. | | **Copiar dados do WhatsApp** | Copiar todos os dados do WhatsApp para o computador. | | **Copiar capturas de tela** | Copiar todas as capturas de tela para o computador. | | **Copiar fotos da câmera** | Copiar todas as fotos da câmera para o computador. | | **Câmera ao vivo** | Transmitir vídeo ao vivo da câmera frontal ou traseira no dispositivo alvo. | | **Exportar SMS** | Exportar todos os SMS do dispositivo para o computador. | | **Exportar contatos** | Exportar todos os contatos do dispositivo para o computador. | | **Exportar registros de chamadas** | Exportar todos os registros de chamadas do dispositivo para o computador. | | **Executar um app** | Iniciar um aplicativo no dispositivo. | | **Instalar APK** | Instalar um APK do computador no dispositivo alvo. | | **Instalar APKs divididos** | Instalar apps distribuídos como múltiplos APK splits (por exemplo, split bundles). | | **Desinstalar um app** | Remover um aplicativo instalado. | | **Listar apps instalados** | Listar todos os apps instalados no dispositivo alvo. | | **Extrair APK** | Extrair o APK de um app instalado. | | **Forçar parada de app** | Forçar a parada de um aplicativo em execução. | | **Limpar dados do app** | Limpar armazenamento/dados de um app escolhido (restauração de fábrica para esse app). | | **Reiniciar app** | Reiniciar um aplicativo (forçar parada e depois reiniciar). | | **Conceder / revogar permissão** | Conceder ou revogar uma permissão de tempo de execução para um app. | | **Abrir um link** | Abrir uma URL no dispositivo alvo. | | **Exibir uma foto** | Mostrar uma imagem ou foto no dispositivo alvo. | | **Reproduzir áudio** | Reproduzir um arquivo de áudio no dispositivo alvo. | | **Reproduzir vídeo** | Reproduzir um vídeo no dispositivo alvo. | | **Enviar SMS** | Enviar mensagens SMS através do dispositivo alvo. | | **Informações do dispositivo** | Ler build, modelo, chipset, nível de patch, criptografia e identificadores (IMEI quando acessível, serial, boot serial, Android ID). | | **Contas no dispositivo** | Listar tipos e nomes de contas de `dumpsys account` (sem tokens). | | **Informações de SIM / operadora** | Propriedades de SIM e operadora de rede registrada com consulta offline de MCC-MNC quando disponível. | | **Dispositivos Bluetooth** | Analisar o dump de Bluetooth para dispositivos pareados/recentes com consulta offline de fabricante por MAC (OUI). | | **Informações da bateria** | Ler o status da bateria e detalhes relacionados. | | **Gravar áudio do microfone** | Gravar áudio do microfone. | | **Transmitir áudio do microfone** | Transmitir áudio do microfone ao vivo. | | **Gravar áudio do dispositivo** | Gravar áudio interno do dispositivo. | | **Transmitir áudio do dispositivo** | Transmitir áudio do dispositivo ao vivo. | | **Hackear dispositivo completamente** | Fluxo guiado do Metasploit com verificações prévias (dispositivo, Metasploit, status do payload, LPORT); escolha **LHOST** a partir das interfaces locais ou insira um IP personalizado; opcionalmente **reutilize** um payload instalado ou reconstrua; progresso passo a passo enquanto o `msfvenom` compila o APK, o ADB o instala e o inicia, e o **Metasploit-Framework** abre um handler `meterpreter`; **desinstalação** opcional do payload ao finalizar. | | **Varredura de rede LAN** | Descobrir hosts na rede local para ajudar a encontrar um endereço IP alvo; sondar portas TCP `5555` e `5554` com detecção de serviço e mostrar impressões digitais relacionadas ao ADB e dicas para prováveis alvos Android/ADB. | | **Encaminhamento de porta TCP** | Encaminhar, reverter, listar, remover ou remover todas as regras de encaminhamento de porta TCP via ADB. | | **Salvar trecho de logcat** | Capturar uma parte da saída do `logcat` e salvá-la em um arquivo no computador. | | **Stream de logcat ao vivo** | Transmitir `logcat` ao vivo do dispositivo. | | **Instantâneo de rede** | Mostrar um instantâneo das interfaces de rede e conectividade no dispositivo. | | **Configurações de desenvolvedor** | Abrir a tela de **Opções do desenvolvedor** do sistema no dispositivo. | | **Ler localidade** | Ler configurações de localidade e idioma do dispositivo. | | **Tela sempre ativa** | Definir `svc power stayon` (manter ativo via USB, manter sempre ativo ou desativar o stay-on). | | **Dump de status do Wi‑Fi** | Exportar status detalhado do Wi‑Fi do dispositivo; linhas de resumo anotam MAC/BSSID com fabricante offline (OUI). | | **Informações de IP WLAN** | Mostrar informações de endereçamento IP da WLAN e anotar o MAC da interface com fabricante offline (OUI). | | **Alternar rádio Wi‑Fi** | Ligar ou desligar o rádio Wi‑Fi. | | **Conectividade ping** | Executar verificações de ping contra um host para testar a conectividade. | | **Redes Wi‑Fi salvas** | Listar redes Wi‑Fi salvas conhecidas pelo dispositivo. | | **Heurísticas de root** | Verificações heurísticas para sinais comuns de acesso root. | | **Análise de vulnerabilidades (HARDAX)** | Auditoria de dispositivo somente leitura via ADB através do [HARDAX](https://github.com/V33RU/hardax): varredura completa, indicadores de CVE/patch, hardening (CIS/SELinux/boot/ADB/USB), superfície de apps; resumo Rich mais relatórios HTML/JSON/XLSX em `Downloaded-Files/vuln-reports/`. Instalado com `pip install -r requirements.txt`. | --- [Read more](https://github.com/azeemidrisi/phonesploit-pro)









