
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-29927 — CVE-2025-29927 Prova de Conceito | Kitploit
Ferramentas/GitHubGitHub/aydinnyunus/cve-2025-29927
Autenticação e AutorizaçãoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubaydinnyunus/cve-2025-29927

CVE-2025-29927

CVE-2025-29927 Prova de Conceito

Ver Repositório
1012854há 1 anoRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-29927: Vulnerabilidade de Bypass do Middleware do Next.js

Este repositório demonstra a vulnerabilidade CVE-2025-29927 no Next.js onde o cabeçalho interno x-middleware-subrequest pode ser usado para ignorar verificações de middleware como autenticação.

Detalhes da Vulnerabilidade

O Next.js usa um cabeçalho interno x-middleware-subrequest para evitar que requisições recursivas acionem loops infinitos. A vulnerabilidade de segurança mostra que é possível ignorar a execução do Middleware, o que pode permitir que requisições ignorem verificações críticas—como validação de cookie de autorização—antes de alcançar as rotas.

Versões Afetadas

  • Next.js 15.x < 15.2.3
  • Next.js 14.x < 14.2.25
  • Next.js 13.x < 13.5.9

Escopo do Impacto

Afetado

  • Aplicações Next.js auto-hospedadas que usam Middleware (next start com output: standalone)
  • Aplicações que dependem do Middleware para verificações de autenticação ou segurança, que não são validadas posteriormente na aplicação

Não Afetado

  • Aplicações hospedadas na Vercel
  • Aplicações hospedadas na Netlify
  • Aplicações implantadas como exportações estáticas (Middleware não executado)

Passos para Reprodução

  1. Clone este repositório
  2. Instale as dependências: npm install
  3. Construa a aplicação: npm run build
  4. Inicie a aplicação em modo de produção: node .next/standalone/server.js
  5. Teste a vulnerabilidade: node exploit-test.js

Como o Exploit Funciona

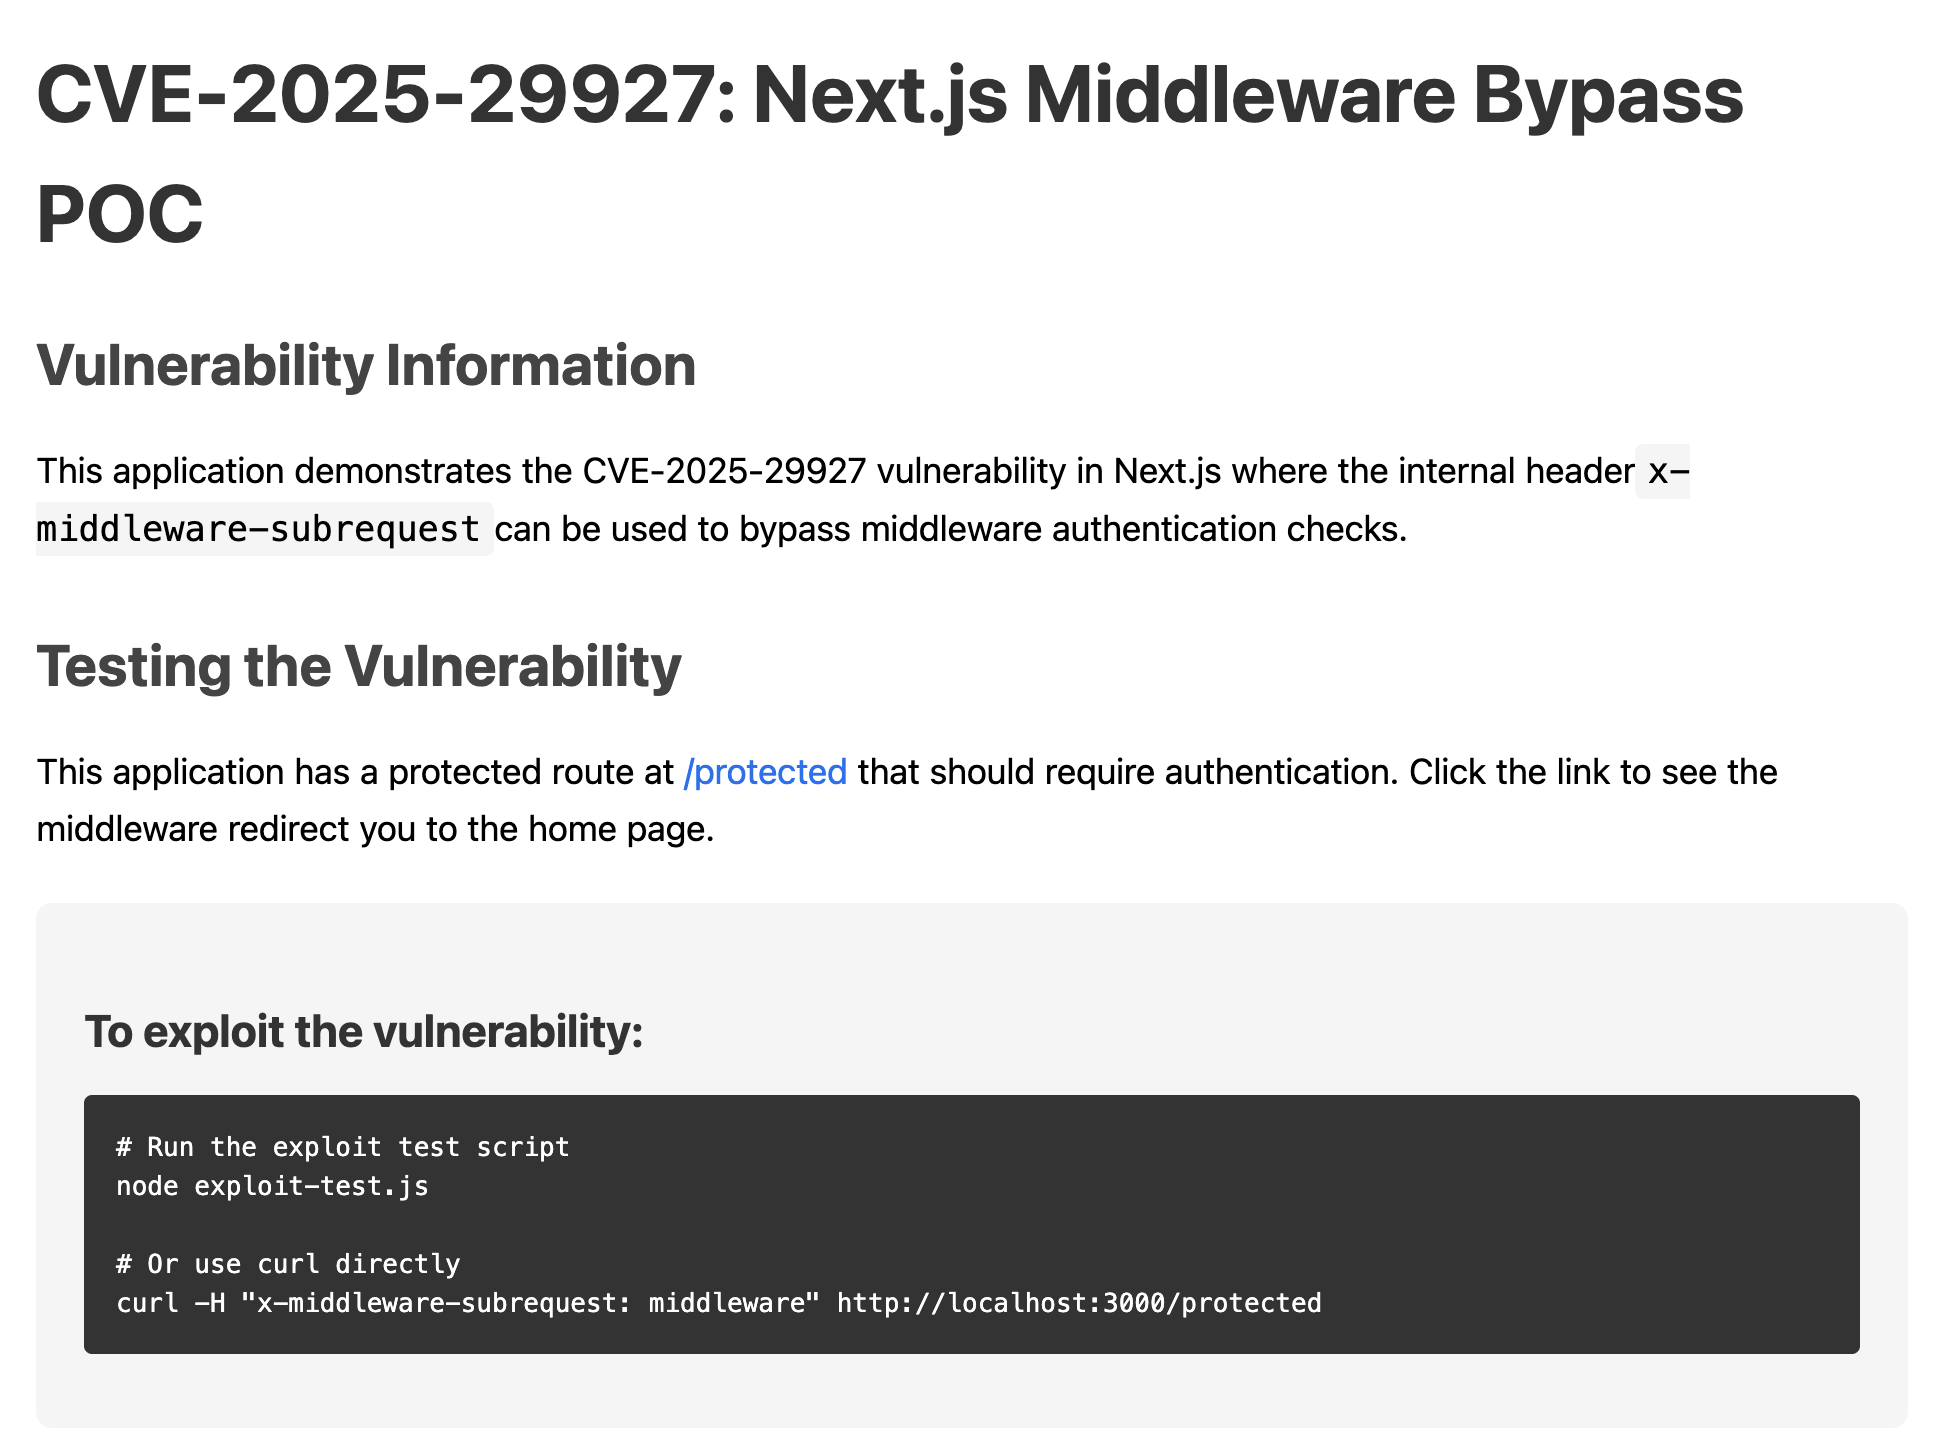
O exploit adiciona o cabeçalho x-middleware-subrequest: middleware para ignorar as verificações de autenticação do middleware do Next.js.
imagem

O middleware neste aplicativo de demonstração redireciona usuários não autenticados para longe das rotas protegidas, mas com o cabeçalho do exploit, essa verificação pode ser ignorada.

imagem imagem

Correção

Atualize para uma das seguintes versões corrigidas:

  • Next.js 15.2.3 ou superior
  • Next.js 14.2.25 ou superior
  • Next.js 13.5.9 ou superior

Fonte

  • https://nextjs.org/blog/cve-2025-29927
Baixar ferramenta