Realizar análise de varredura de malware em servidores locais usando serviços AWS
Desafios da detecção de malware em servidores locais
Pode ser difícil para as equipes de segurança monitorar continuamente todos os servidores locais devido a restrições de orçamento e recursos. O antivírus baseado em assinaturas sozinho é insuficiente, pois o malware moderno usa várias técnicas de ofuscação. Os administradores de servidores podem não ter visibilidade histórica dos eventos de segurança em todos os servidores. Determinar sistemas comprometidos e backups seguros para restaurar durante incidentes é desafiador sem monitoramento e alertas centralizados. É oneroso para os administradores de servidores configurar e manter ferramentas de segurança adicionais para detecção avançada de ameaças. O tempo médio rápido para detectar e remediar infecções é crítico, mas difícil de alcançar sem a solução automatizada correta.
Determinar qual imagem de backup é segura para restaurar durante incidentes sem inteligência de ameaças abrangente é outro problema difícil. Mesmo que backups estejam disponíveis, sem saber exatamente quando um sistema foi comprometido, é arriscado restaurar cegamente a partir de backups. Isso aumenta a chance de restaurar malware e perder ainda mais dados e sistemas valiosos durante a resposta a incidentes. Há a necessidade de uma solução automatizada que possa identificar a linha do tempo da infiltração e recomendar backups seguros para restauração.
Como usar os serviços da AWS para resolver esses desafios
A solução utiliza AWS Elastic Disaster Recovery (AWS DRS), Amazon GuardDuty e AWS Security Hub para resolver os desafios da detecção de malware para servidores locais.
Essa combinação de serviços oferece uma maneira econômica de monitorar continuamente servidores locais em busca de malware sem impactar o desempenho. Também ajuda a determinar backups seguros de ponto de recuperação no tempo para restauração, identificando a linha do tempo de comprometimentos por meio de análises centralizadas de ameaças.
- AWS Elastic Disaster Recovery (AWS DRS) minimiza o tempo de inatividade e a perda de dados com recuperação rápida e confiável de aplicações locais e baseadas em nuvem, usando armazenamento acessível, computação mínima e recuperação pontual.
- Amazon GuardDuty é um serviço de detecção de ameaças que monitora continuamente suas contas e cargas de trabalho da AWS em busca de atividades maliciosas e fornece descobertas de segurança detalhadas para visibilidade e remediação.
- AWS Security Hub é um serviço de gerenciamento de postura de segurança em nuvem (CSPM) que realiza verificações de melhores práticas de segurança, agrega alertas e permite remediação automatizada.
Arquitetura
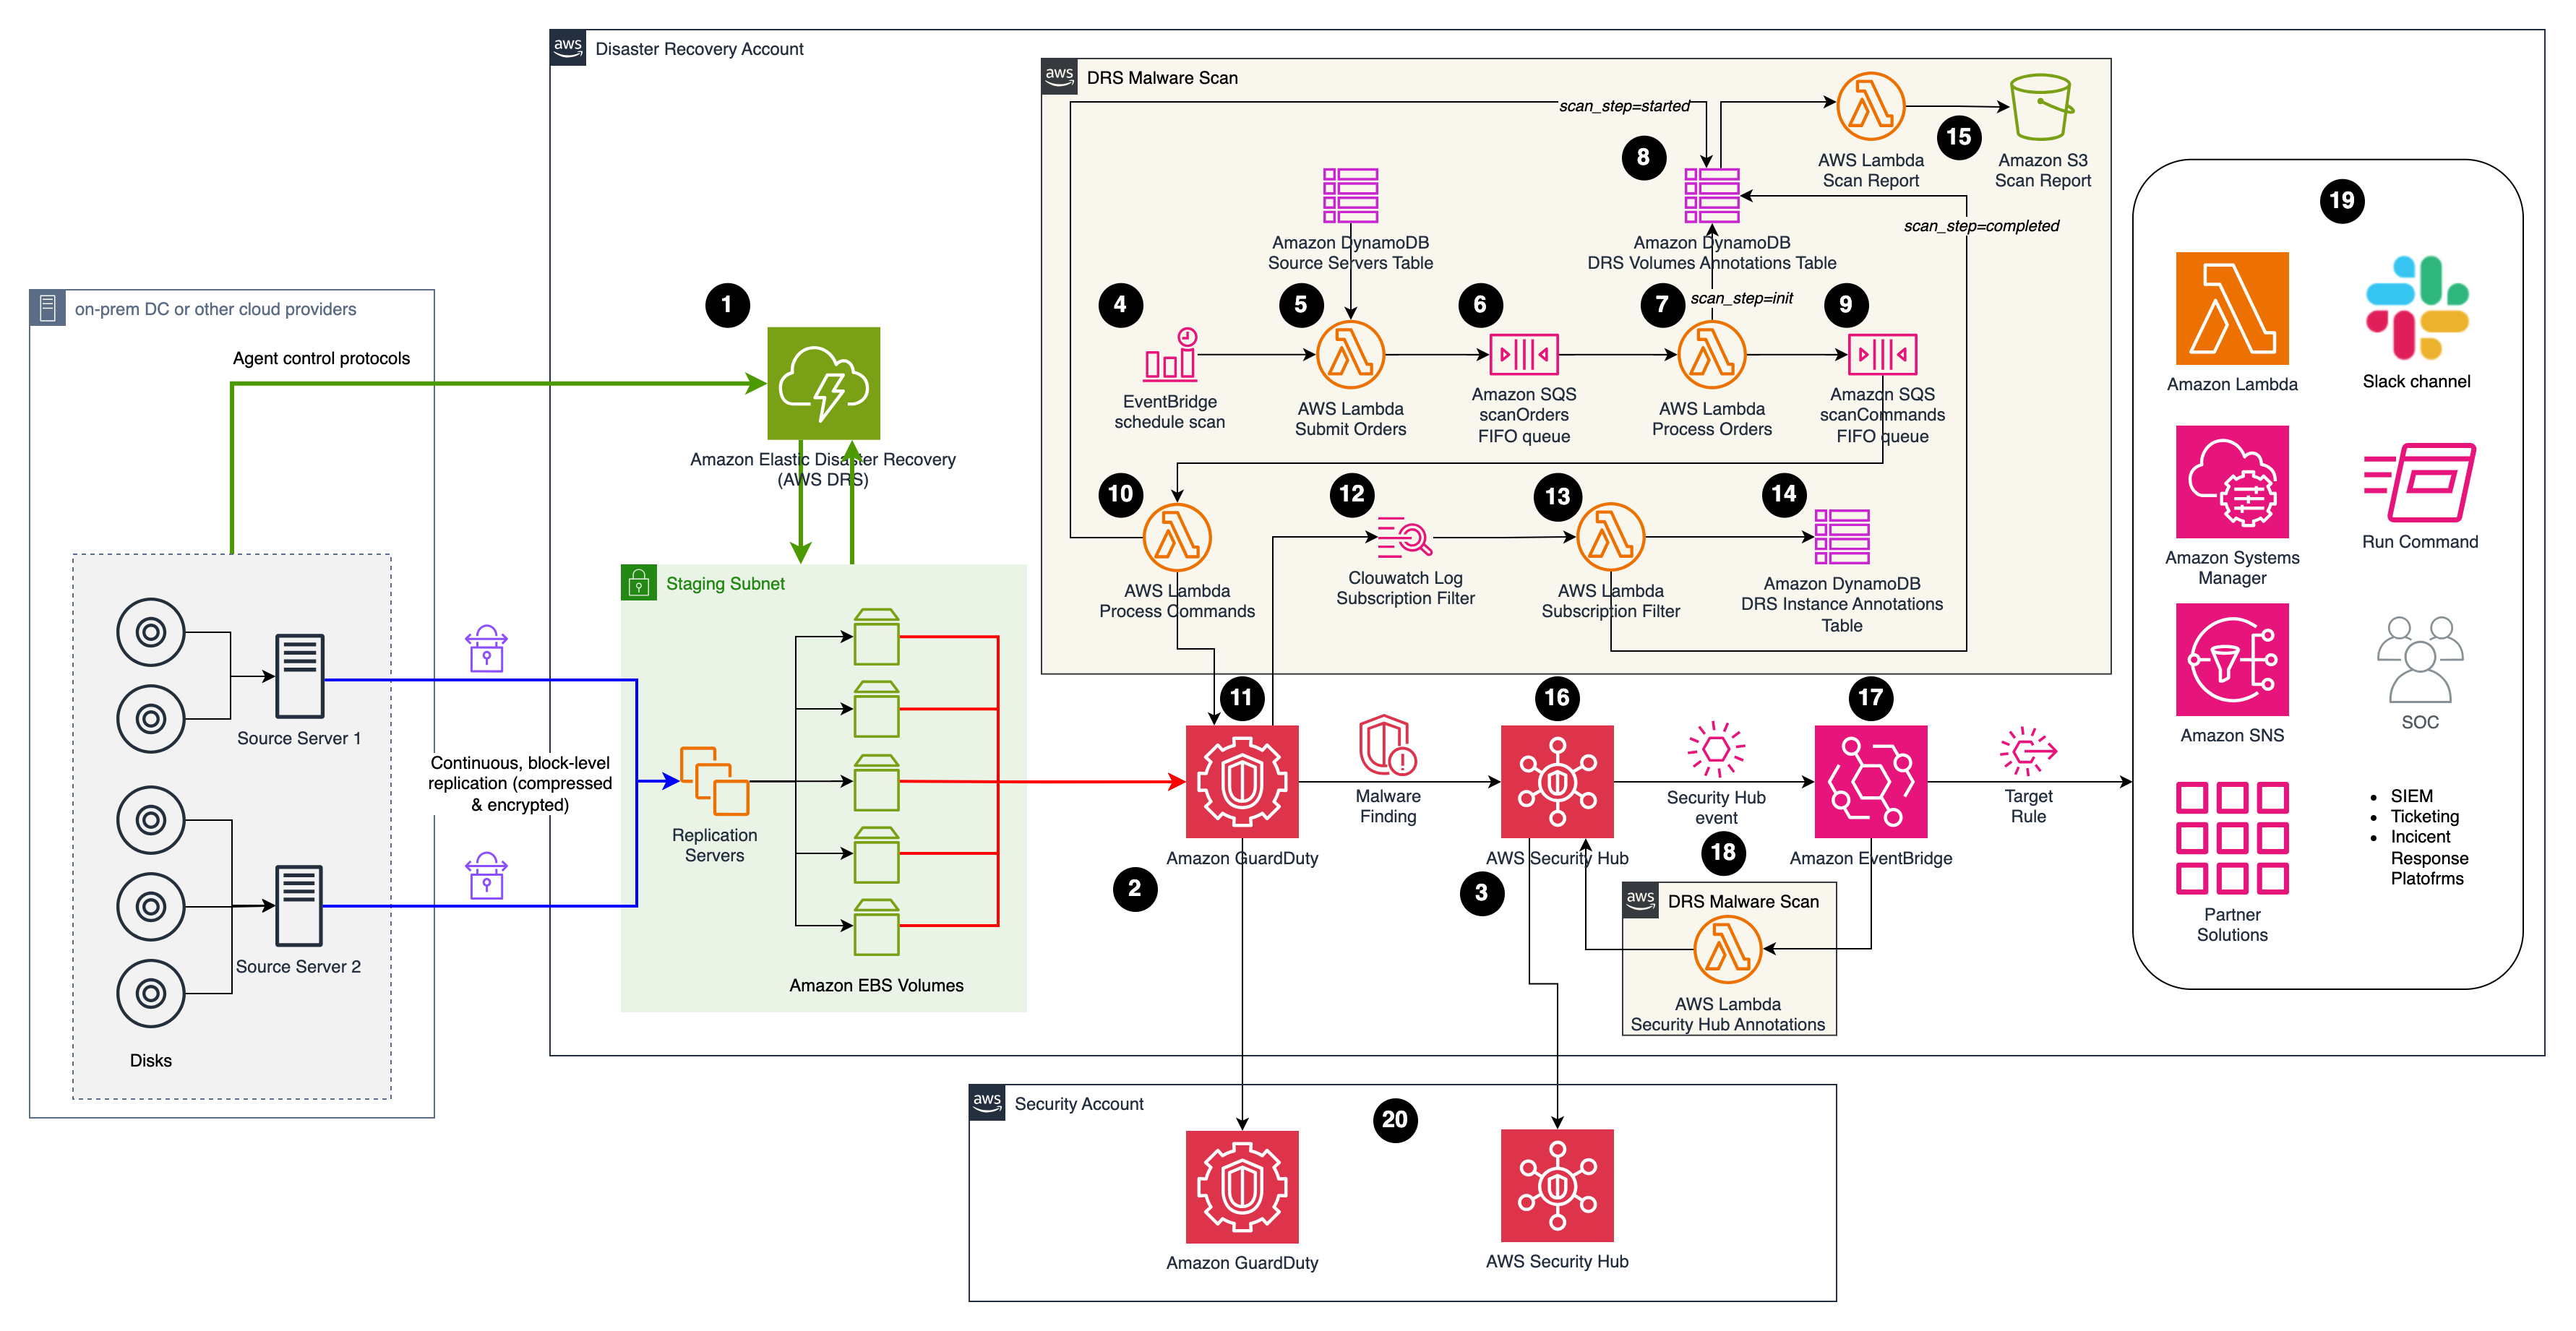
Descrição da solução
A solução de varredura de malware pressupõe que os servidores locais já estejam sendo replicados com AWS DRS, e que Amazon GuardDuty e AWS Security Hub estejam habilitados. A stack CDK neste repositório implantará apenas os componentes rotulados como DRS Malware Scan no diagrama de arquitetura.
- AWS DRS está replicando servidores de origem do ambiente local para a AWS (ou de qualquer provedor de nuvem, na verdade). Para mais detalhes sobre a configuração do AWS DRS, siga o Guia de início rápido.
- Amazon GuardDuty já está habilitado.
- AWS Security Hub já está habilitado.
- A solução de varredura de malware é acionada por uma Regra de Agendamento no Amazon EventBridge (com prefixo DrsMalwareScanStack-ScheduleScanRule). Você pode ajustar a frequência de varredura conforme necessário (por exemplo, uma vez por dia, por semana, etc.).
- A Regra de Agendamento no Amazon EventBridge aciona a função lambda Submit Orders (com prefixo DrsMalwareScanStack-SubmitOrders) que coleta os servidores de origem para varredura da tabela DynamoDB Source Servers.
- As ordens são colocadas na fila SQS FIFO chamada Scan Orders (com prefixo DrsMalwareScanStack-ScanOrdersfifo). A fila é usada para serializar solicitações de varredura mapeadas para a mesma instância DRS, evitando uma condição de corrida.
- A lambda Process Order pega uma ordem de varredura de malware da fila e a enriquece, preparando a operação de varredura de malware iminente. Por exemplo, ela insere o ID da instância DRS de replicação associada ao servidor de origem DRS fornecido na ordem. A saída de Process Order são comandos de varredura de malware contendo todas as informações necessárias para invocar a varredura de malware do GuardDuty.
- As operações de varredura de malware são rastreadas usando a DRSVolumeAnnotationsDDBTable no nível de volume, fornecendo capacidades de relatório.
- Os comandos de varredura de malware são inseridos na fila SQS FIFO Scan Commands (com prefixo DrsMalwareScanStack-ScanCommandsfifo) para aumentar a resiliência.
- A função Process Commands submete comandos de varredura enfileirados a uma taxa máxima de 1 comando por segundo para evitar limitação da API. Ela aciona a função de varredura de malware sob demanda fornecida pelo Amazon GuardDuty.
- A execução do trabalho de varredura de malware sob demanda do Amazon GuardDuty pode ser monitorada a partir do serviço Amazon GuardDuty.
- O resultado do trabalho de varredura de malware é roteado para o Amazon Cloudwath Logs.
- A função lambda Subscription Filter recebe o resultado da varredura e rastreia o resultado usando o DynamoDB (etapa #14).
- A Tabela DynamoDB DRS Instance Annotations rastreia o status do trabalho de varredura de malware no nível da instância.
- A stack CDK chamada ScanReportStack implanta a função lambda Scan Report (com prefixo ScanReportStack-ScanReport) para popular o bucket Amazon S3 com prefixo scanreportstack-scanreportbucket.
- O AWS Security Hub agrega e correlaciona descobertas do Amazon GuardDuty.
- O evento de descoberta do Security Hub é capturado por uma Regra do EventBridge (com prefixo DrsMalwareScanStack-SecurityHubAnnotationsRule).
- A função lambda Security Hub Annotations (com prefixo DrsMalwareScanStack-SecurityHubAnnotation) gera Notas (Anotações) adicionais à Descoberta com informações contextualizadas sobre o servidor de origem afetado. Essas informações adicionais podem ser vistas na seção Notes dentro da Descoberta do Security Hub.
- As atividades de acompanhamento dependerão do processo de resposta a incidentes adotado. Por exemplo, com base na data da infecção, o AWS DRS pode ser usado para realizar uma recuperação pontual usando um snapshot anterior à data da infecção por malware.
- Em um cenário de múltiplas contas, esta solução pode ser implantada diretamente na conta da AWS que hospeda a solução AWS DRS. As descobertas do Amazon GuardDuty serão automaticamente enviadas para a Conta de Segurança centralizada.
Uso
Pré-requisitos
 aws-samples/drs-malware-scan

