 ashrafzaryouh/cve-2026-33017
Material de advisory e prova de conceito para CVE-2026-33017, uma falha de execução remota de código não autenticada no Langflow ≤1.8.2 através do endpoint de fluxo build_public_tmp.



As versões do Langflow ≤ 1.8.2 contêm uma vulnerabilidade de segurança grave que permite que atacantes não autenticados alcancem Execução Remota de Código (RCE) no servidor.
| Atributo | Detalhes |
|---|---|
| ID CVE | CVE-2026-33017 |
| Severidade | Crítica (CVSS 9.8) |
| Versões Afetadas | Langflow ≤ 1.8.2 |
| Versão Corrigida | Langflow 1.9.0 e superiores |
| Tipo de Vulnerabilidade | Injeção de Código Não Autenticada (exec()) |
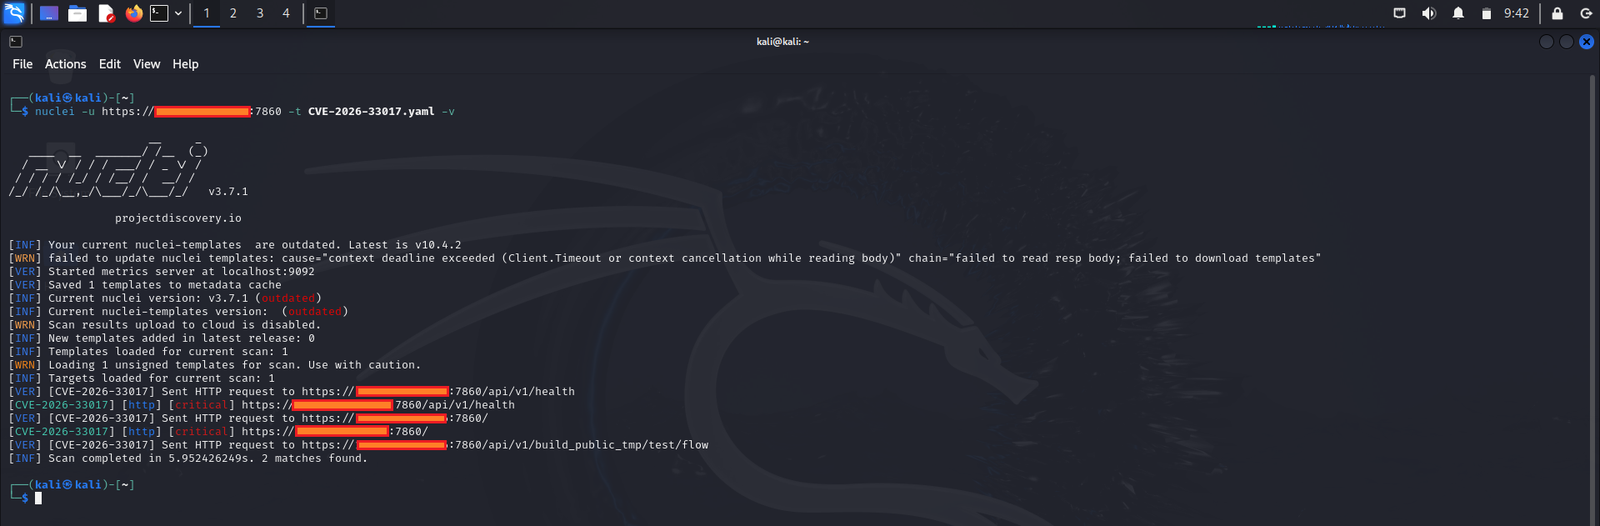
| Vetor de Ataque | /api/v1/build_public_tmp/{flow_id}/flow |
| Autenticação | Nenhuma Necessária |
O endpoint /api/v1/build_public_tmp/{flow_id}/flow foi projetado para fluxos públicos. No entanto, quando dados de fluxo controlados pelo atacante são passados, a aplicação executa código Python arbitrário usando exec() sem qualquer sandboxing ou validação.
Isso permite que qualquer atacante não autenticado na internet obtenha controle total sobre o servidor.
Este repositório é fornecido apenas para fins educacionais e de pesquisa em segurança.
As informações e ferramentas aqui presentes destinam-se a ajudar administradores de sistemas e pesquisadores de segurança a compreender a vulnerabilidade e proteger seus sistemas.
A exploração não autorizada contra sistemas que você não possui é ilegal e antiética.
Feito para Conscientização em Segurança e Pesquisa Responsável
⭐ Se este repositório foi útil para você, considere dar uma estrela!
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
