
 ashrafzaryouh/cve-2026-31402
Análise consultiva da CVE-2026-31402, um heap overflow no cache de replay de LOCK do NFSv4.0 do kernel Linux, abrangendo o componente afetado, o vetor de ataque remoto, o impacto e a mitigação.



CVE-2026-31402: Bug do NFS do Linux oculto por 23 anos
CVE-2026-31402 é uma vulnerabilidade de heap overflow no cache de replay de LOCK do NFSv4.0 do kernel Linux. Ela surge devido ao tratamento inadequado de respostas maiores que o tamanho fixo do buffer, podendo levar à corrupção de memória.
A vulnerabilidade ocorre porque o cache de replay do NFSv4 armazena respostas em um buffer de tamanho fixo de 112 bytes. Certas respostas de erro de lock do NFSv4 podem exceder esse tamanho (até 1024 bytes). Quando isso acontece, os dados excedentes transbordam o heap, o que pode derrubar o servidor ou corromper a memória.
Vetor de Ataque:
Impacto:
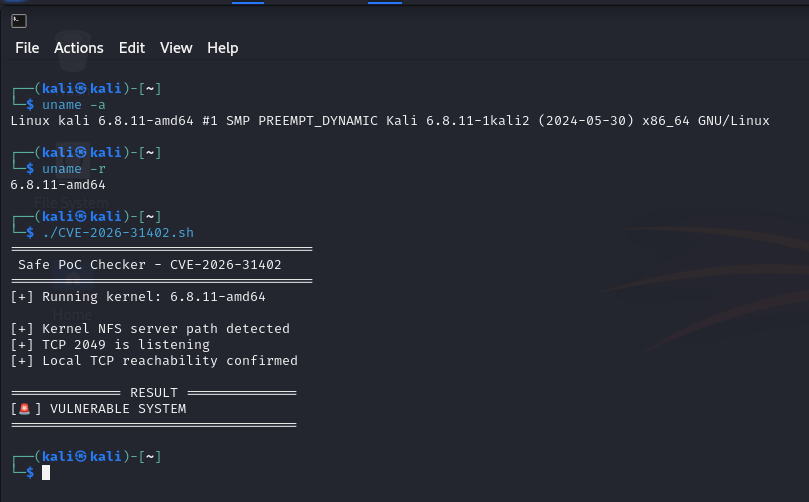
A CVE-2026-31402 destaca a importância das verificações de tamanho de buffer em serviços expostos à rede. Mantenha os sistemas atualizados e monitore os servidores NFS em busca de comportamentos incomuns.
Gerado com ❤️ para conscientização em cibersegurança.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.

