
Advisory e análise de pesquisa sobre CVE-2026-20079, uma falha crítica de bypass de autenticação no Cisco Secure Firewall Management Center que permite RCE como root sem autenticação, com versões afetadas e mitigações.

Bypass de Autenticação Crítico que Leva a RCE como Root no Cisco Secure Firewall Management Center


CVE-2026-20079 é uma vulnerabilidade crítica na interface web do software Cisco Secure Firewall Management Center (FMC).
Um atacante remoto não autenticado pode contornar a autenticação e executar scripts arbitrários com privilégios de root no sistema operacional subjacente.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:HCausa Raiz: Um processo de sistema criado incorretamente no momento da inicialização que permite que requisições HTTP especialmente elaboradas contornem a autenticação.
Esta vulnerabilidade afeta o plano de gerenciamento da infraestrutura de firewall on-premises da Cisco, tornando-a extremamente perigosa em ambientes de produção.
Vulneráveis:
Não Afetados:
A Cisco lançou patches. Consulte o aviso oficial para obter as versões corrigidas exatas por ramificação.
Recomendação: Atualize para a versão corrigida mais recente o quanto antes.
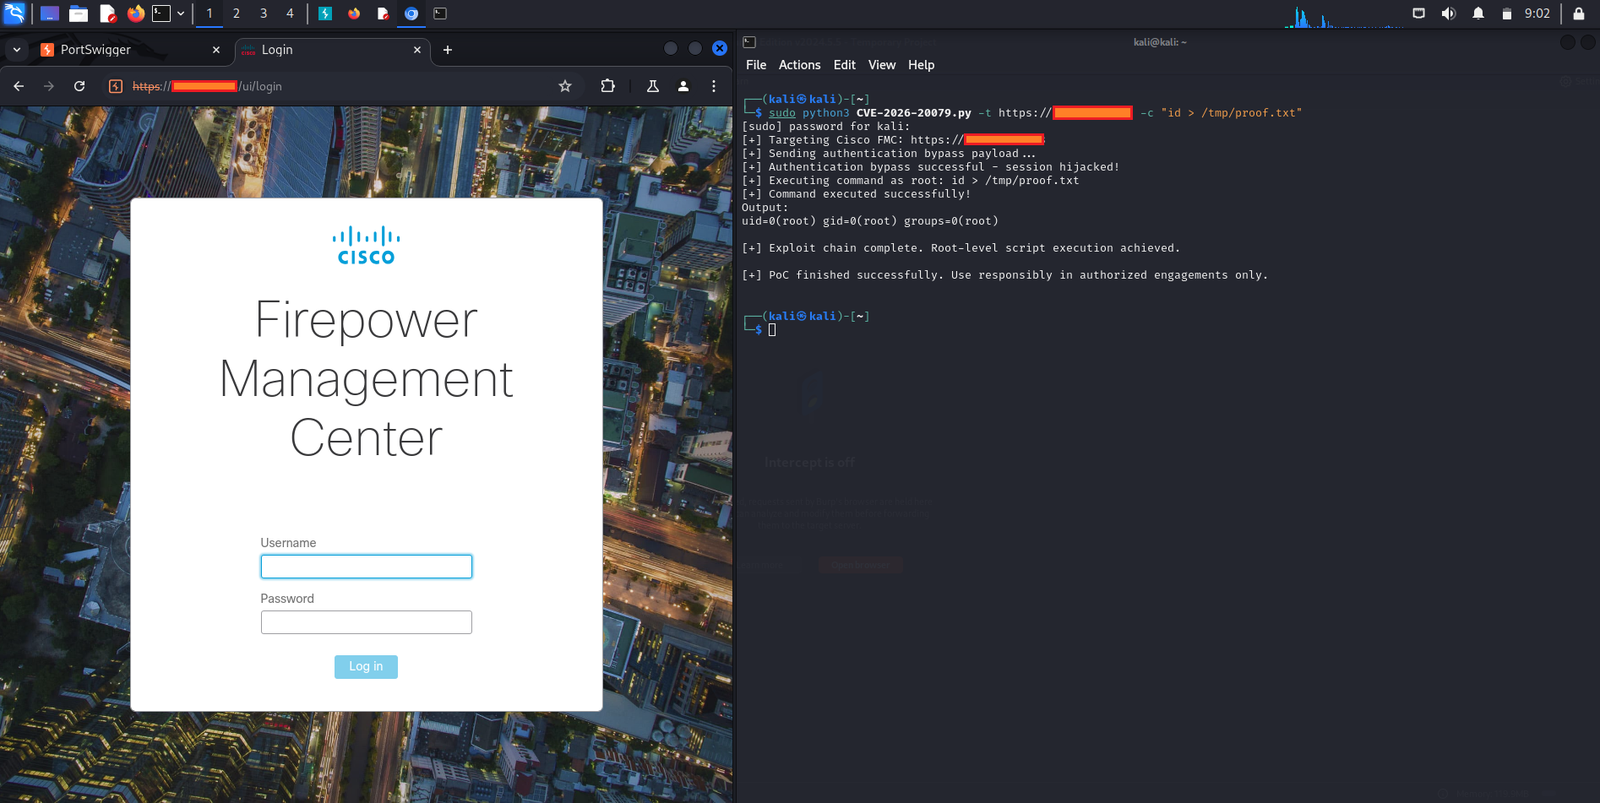
Atacantes podem explorar esta vulnerabilidade enviando requisições HTTP especialmente elaboradas para a interface web do FMC. A falha decorre de um processo de inicialização mal configurado que cria um caminho de autenticação alternativo, permitindo a execução não autenticada de scripts como root.
Exploits públicos de Prova de Conceito (PoC) surgiram pouco após a divulgação.
Aviso de Segurança Oficial da Cisco: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2








