 asepsaepdin/cve-2021-1732
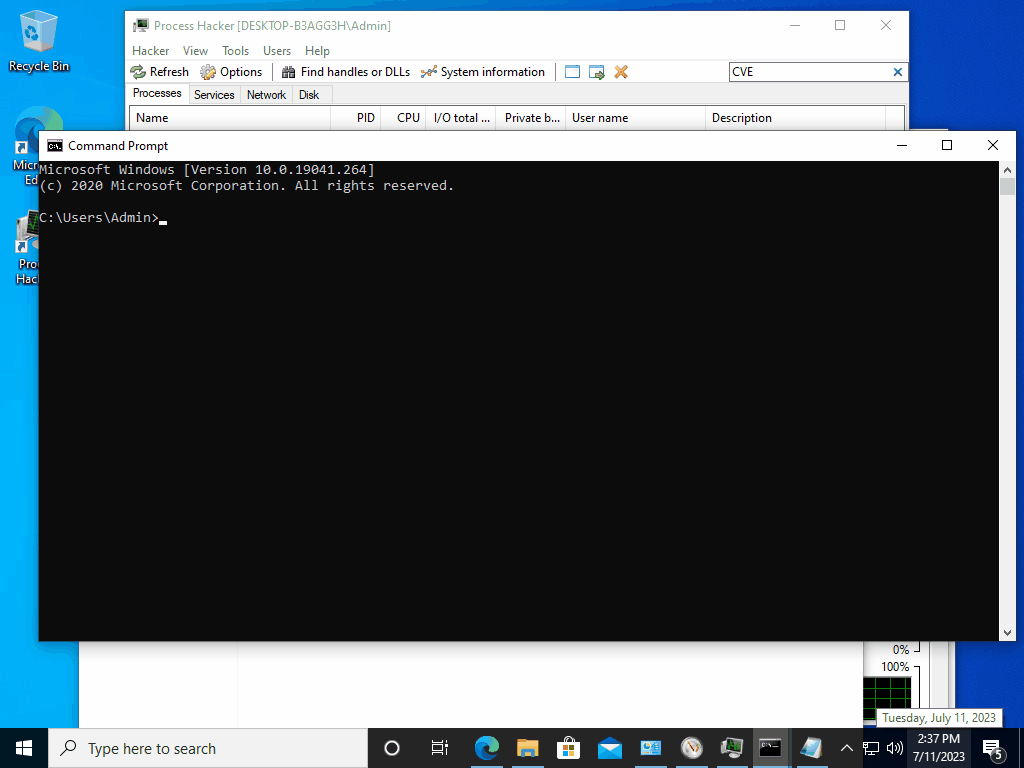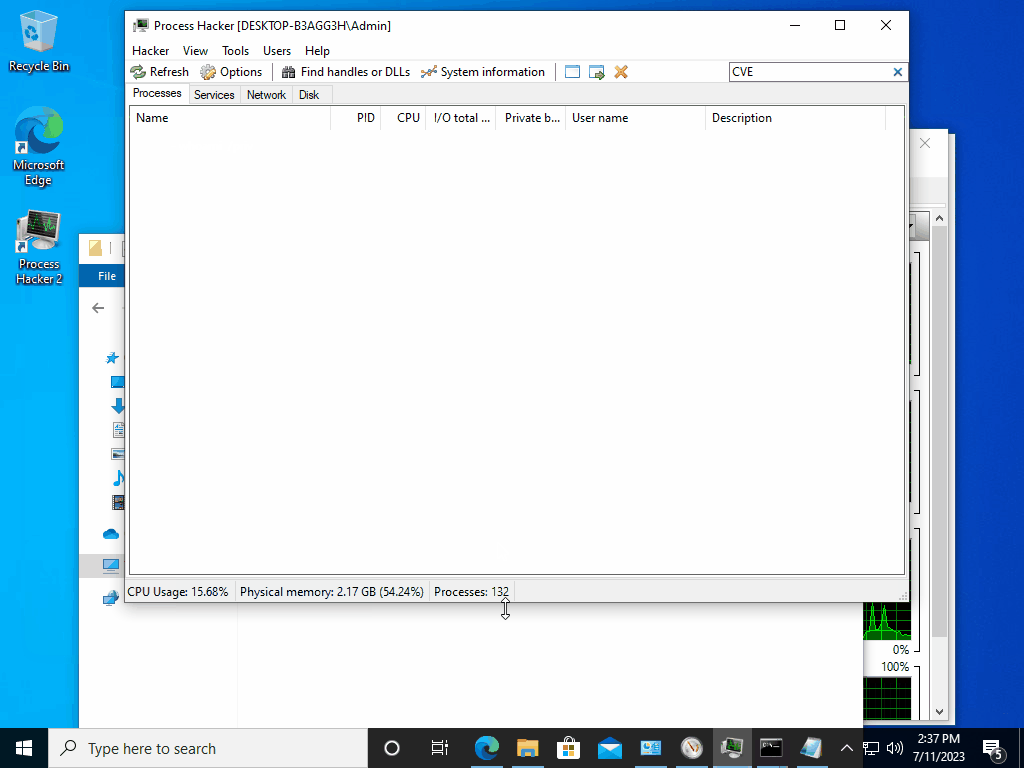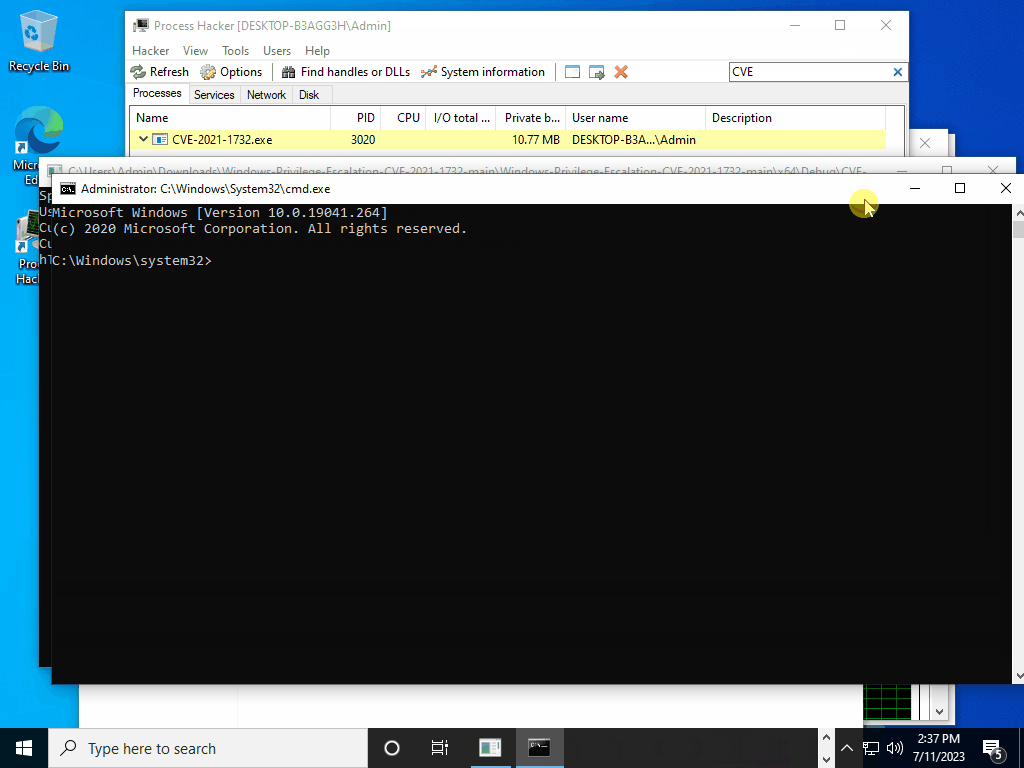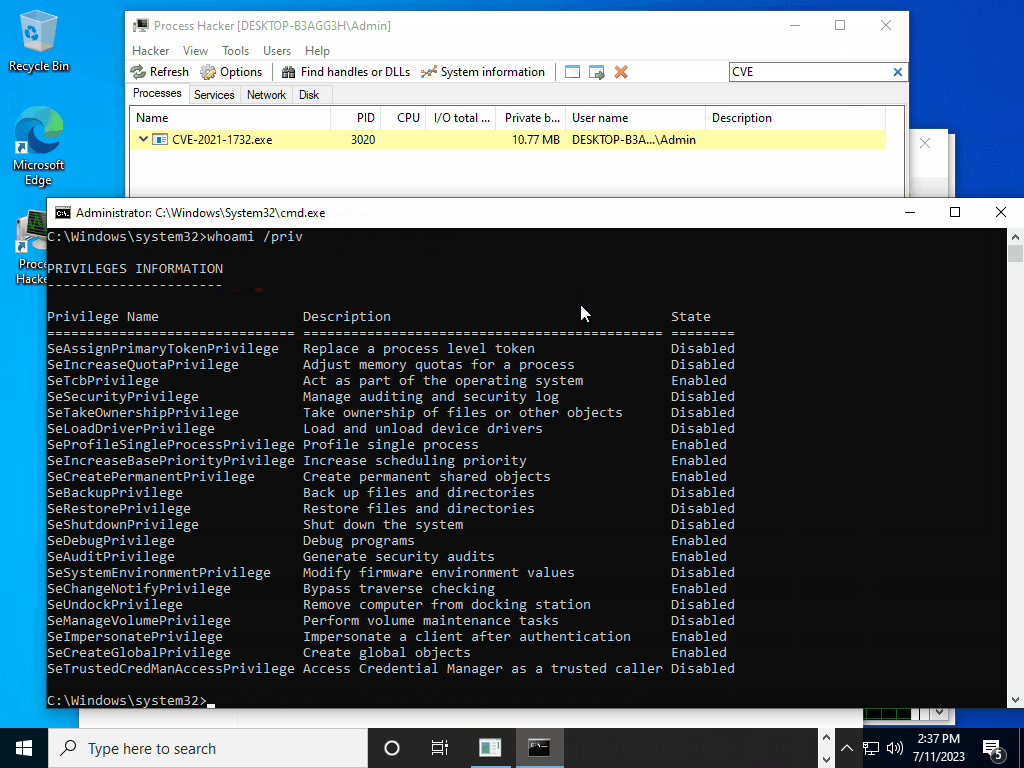
Exploit de escalonamento local de privilégio para CVE-2021-1732, uma vulnerabilidade do Win32k, permitindo que atacantes obtenham privilégios de SYSTEM em versões afetadas do Windows.

Existe uma vulnerabilidade no win32k que pode ser aproveitada por um atacante para escalar privilégios para NT AUTHORITY\SYSTEM. A falha reside em como o campo WndExtra de uma janela pode ser manipulado para ser tratado como um deslocamento, apesar de ser preenchido por um valor controlado pelo atacante. Isso pode ser usado para realizar uma operação de escrita fora dos limites, levando eventualmente à escalação de privilégios. Esta falha foi originalmente identificada como CVE-2021-1732 e foi corrigida pela Microsoft em 9 de fevereiro de 2021. No início de 2022.
CVE-2021-1732.exe "o-comando"
"o-comando" Use todos os comandos suportados por Interfaces de Linha de Comando (CLI), como "whoami"
Baixar Script do Exploit para CVE-2021-3560 Aqui
Windows Server, versão 20H2 (Instalação Server Core), Windows 10 Versão 20H2, Windows Server, versão 2004 (Instalação Server Core), Windows 10 Versão 2004, Windows Server, versão 1909 (Instalação Server Core), Windows 10 Versão 1909, Windows Server 2019 (Instalação Server Core), Windows Server 2019, Windows 10 Versão 1809
⚠️ Tenha cuidado ao executar este exploit no seu sistema.
