arpsyndicate/kenzer
enumeração e varredura automatizada de ativos web [DEPRECATED]


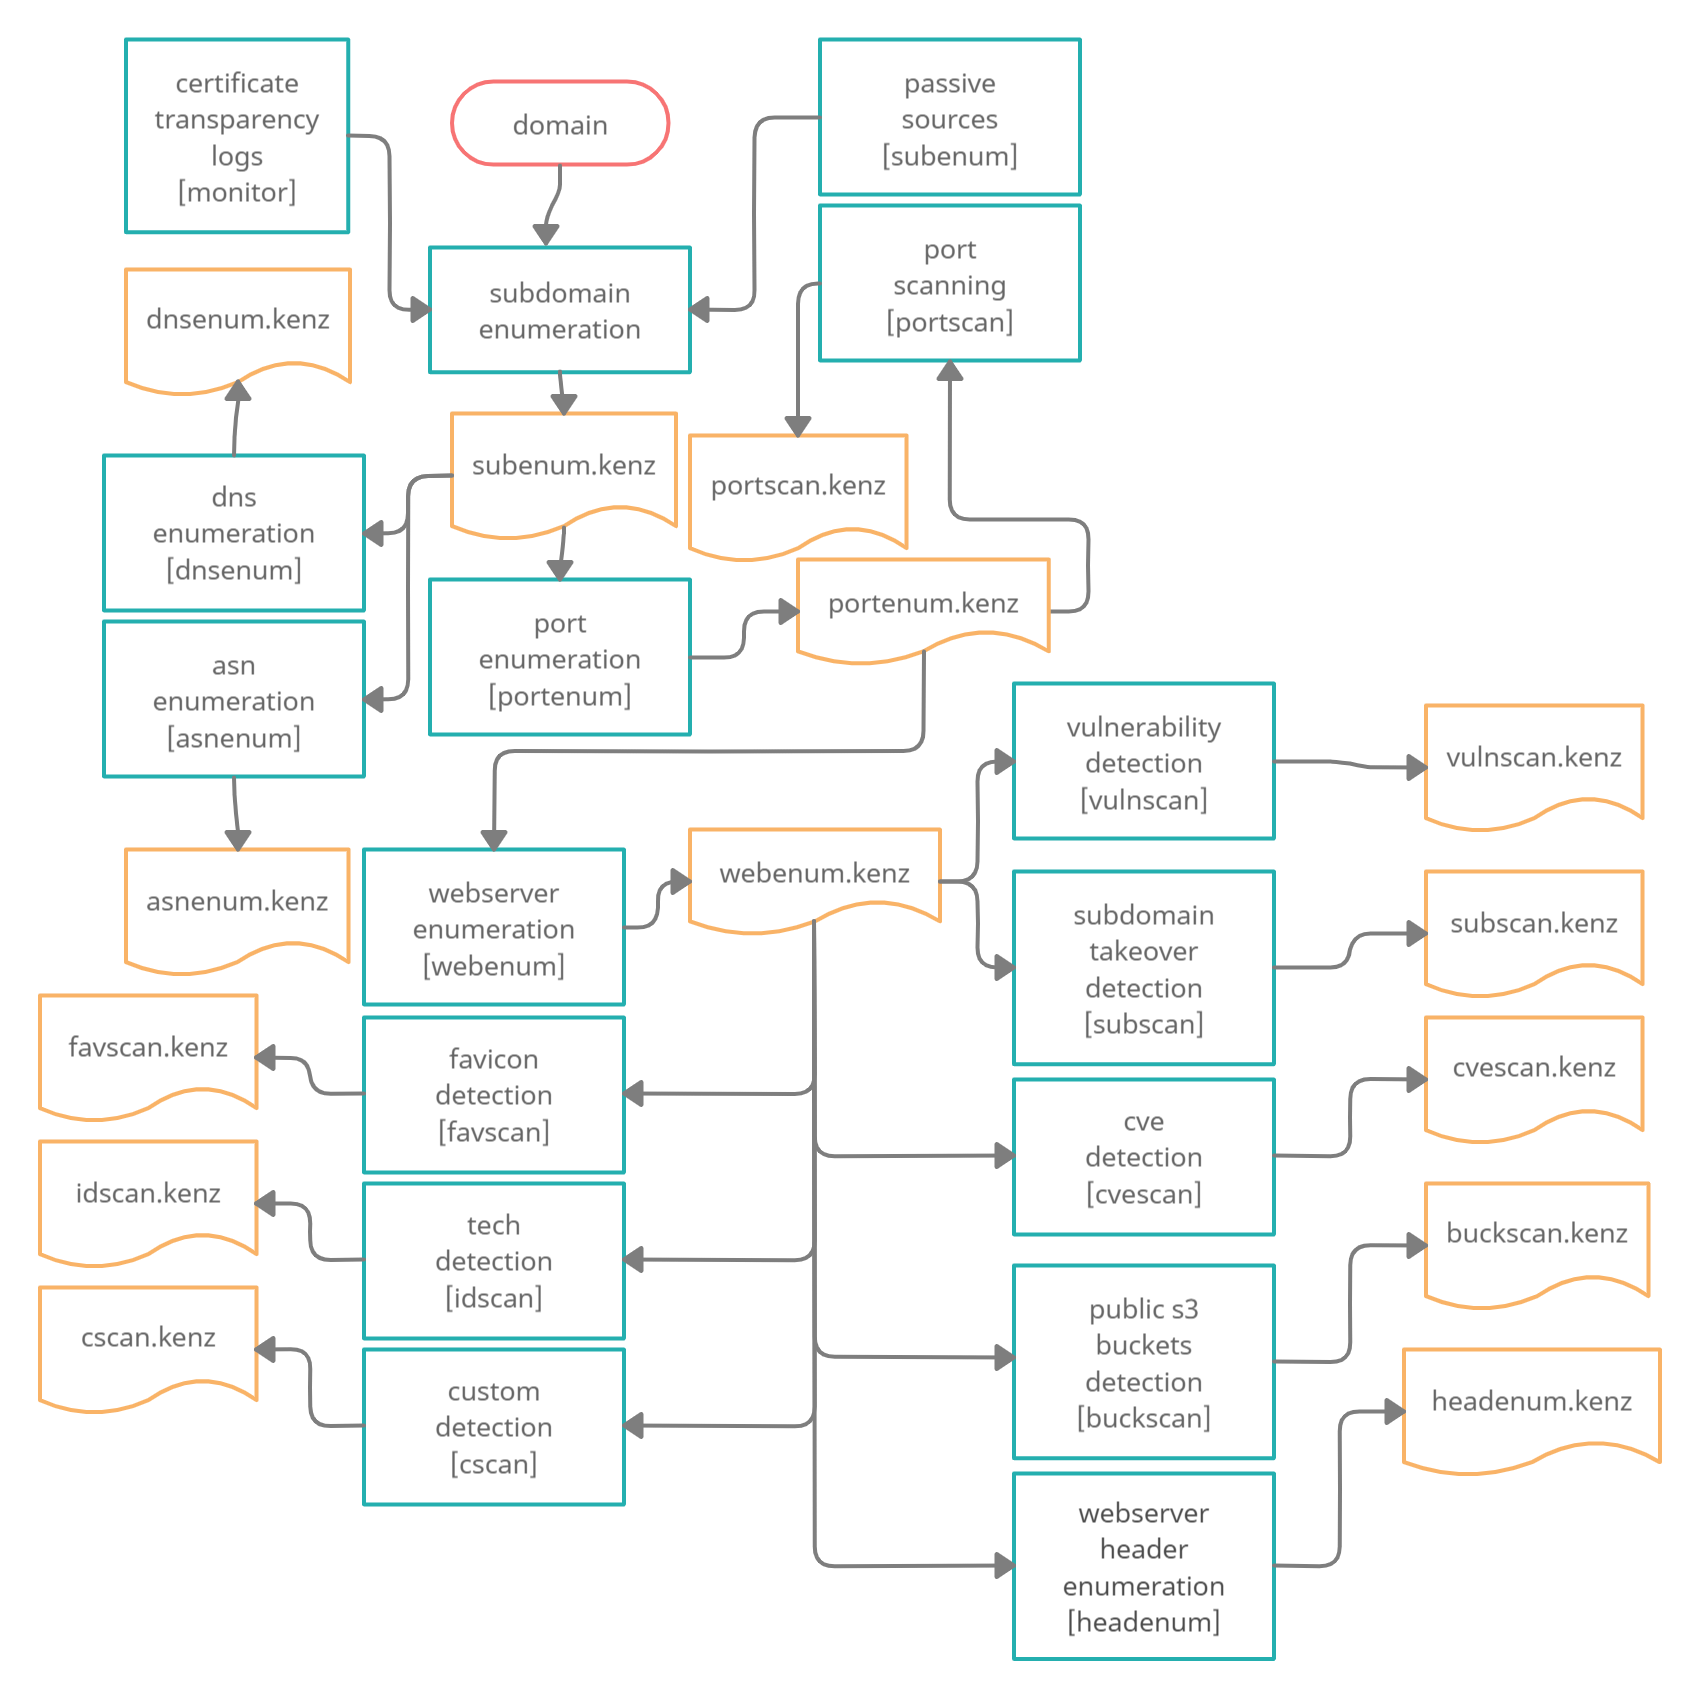
Uma Introdução Conceitual à Automação de Bug Bounties


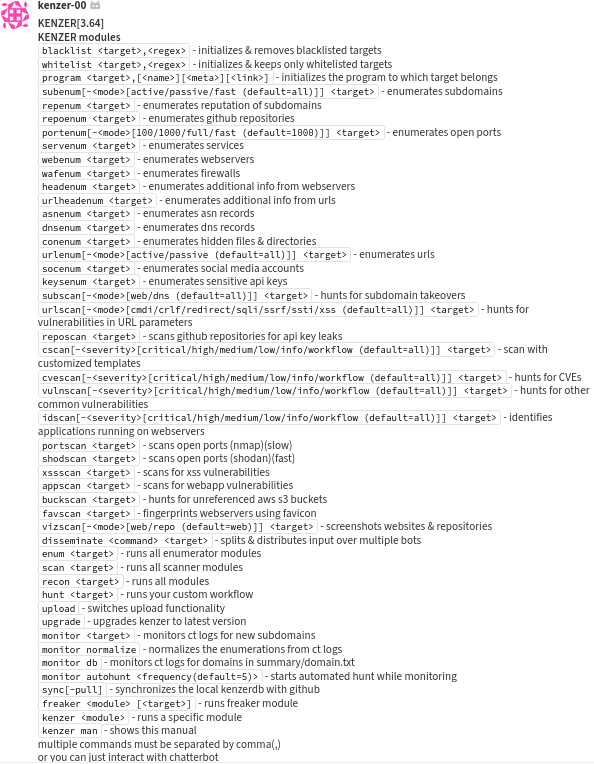
git clone https://github.com/ARPSyndicate/kenzer /home/ubuntu/kenzer && cd /home/ubuntu/kenzer (preferido)Settings > Your Bots > Add a new botkenzerconfigs/kenzer.conf./install.sh -b [se precisar que os binários kenzer-compatible sejam instalados] (preferido)./install.sh [se não precisar que os binários kenzer-compatible sejam instalados]./run.sh [se não precisar de instalação alguma]./service.sh [inicialize como um serviço pós-instalação] (preferido)bash swap.sh [caso esteja enfrentando problemas de memória]kenzer usando o cliente Zulip, adicionando o bot a um stream ou via DM.@**kenzer** man como entrada Zulip para exibir os comandos disponíveis.@**kenzer** (nome do seu chatbot).
blacklist <target>,<regex>- inicializa e remove alvos na lista negrawhitelist <target>,<regex>- inicializa e mantém apenas alvos na lista brancaprogram <target>,[<name>][<meta>][<link>]- inicializa o programa ao qual o alvo pertencesubenum[-<mode>[active/passive (default=all)]] <target>- enumera subdomíniosrepenum <target>- enumera reputação de subdomíniosrepoenum <target>- enumera repositórios do githubportenum[-<mode>[100/1000/full/fast (default=1000)]] <target>- enumera portas abertasservenum <target>- enumera serviçoswebenum <target>- enumera servidores webheadenum <target>- enumera informações adicionais de servidores weburlheadenum <target>- enumera informações adicionais de urlsasnenum <target>- enumera registros ASNdnsenum <target>- enumera registros DNSconenum <target>- enumera arquivos e diretórios ocultosurlenum[-<mode>[active/passive (default=all)]] <target>- enumera URLssocenum <target>- enumera contas de mídias sociaiskeysenum <target>- enumera chaves de API sensíveiswafscan <target>- varre firewallssubscan[-<mode>[web/dns (default=all)]] <target>- caça por takeover de subdomíniosurlscan[-<mode>[cmdi/crlf/redirect/sqli/ssrf/ssti/xss (default=all)]] <target>- caça por vulnerabilidades em parâmetros de URLreposcan <target>- varre repositórios do github por vazamentos de chaves de APIbakscan <target>- varre por arquivos de backupcscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- varre com templates personalizadoscvescan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- caça por CVEsvulnscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- caça por outras vulnerabilidades comunsidscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- identifica aplicações em execução nos servidores webportscan <target>- varre portas abertas (nmap) (lento)shodscan <target>- varre portas abertas (shodan) (rápido)xssscan <target>- varre por vulnerabilidades XSSappscan <target>- varre por vulnerabilidades de aplicações webbuckscan <target>- caça por buckets AWS S3 não referenciadosfavscan <target>- identifica servidores web através de faviconvizscan[-<mode>[web/repo (default=web)]] <target>- captura screenshots de sites e repositóriosenum <target>- executa todos os módulos de enumeraçãoscan <target>- executa todos os módulos de varredurarecon <target>- executa todos os móduloshunt <target>- executa seu fluxo de trabalho personalizadodisseminate <command> <target>- divide e distribui a entrada por vários botsupload- alterna a funcionalidade de uploadwaf- alterna a funcionalidade de evitar WAF"proxy- alterna a funcionalidade de proxy"upgrade- atualiza o kenzer para a versão mais recentemonitor <target>- monitora logs CT para novos subdomíniosmonitor normalize- normaliza as enumerações dos logs CTmonitor db- monitora logs CT para domínios em summary/domain.txtmonitor autohunt <frequency(default=5)>- inicia caçada automatizada enquanto monitorasync- sincroniza o kenzerdb local com o githubfreaker <module> [<target>]- executa o módulo freakerkenzer <module>- executa um módulo específicokenzer man- mostra este manual