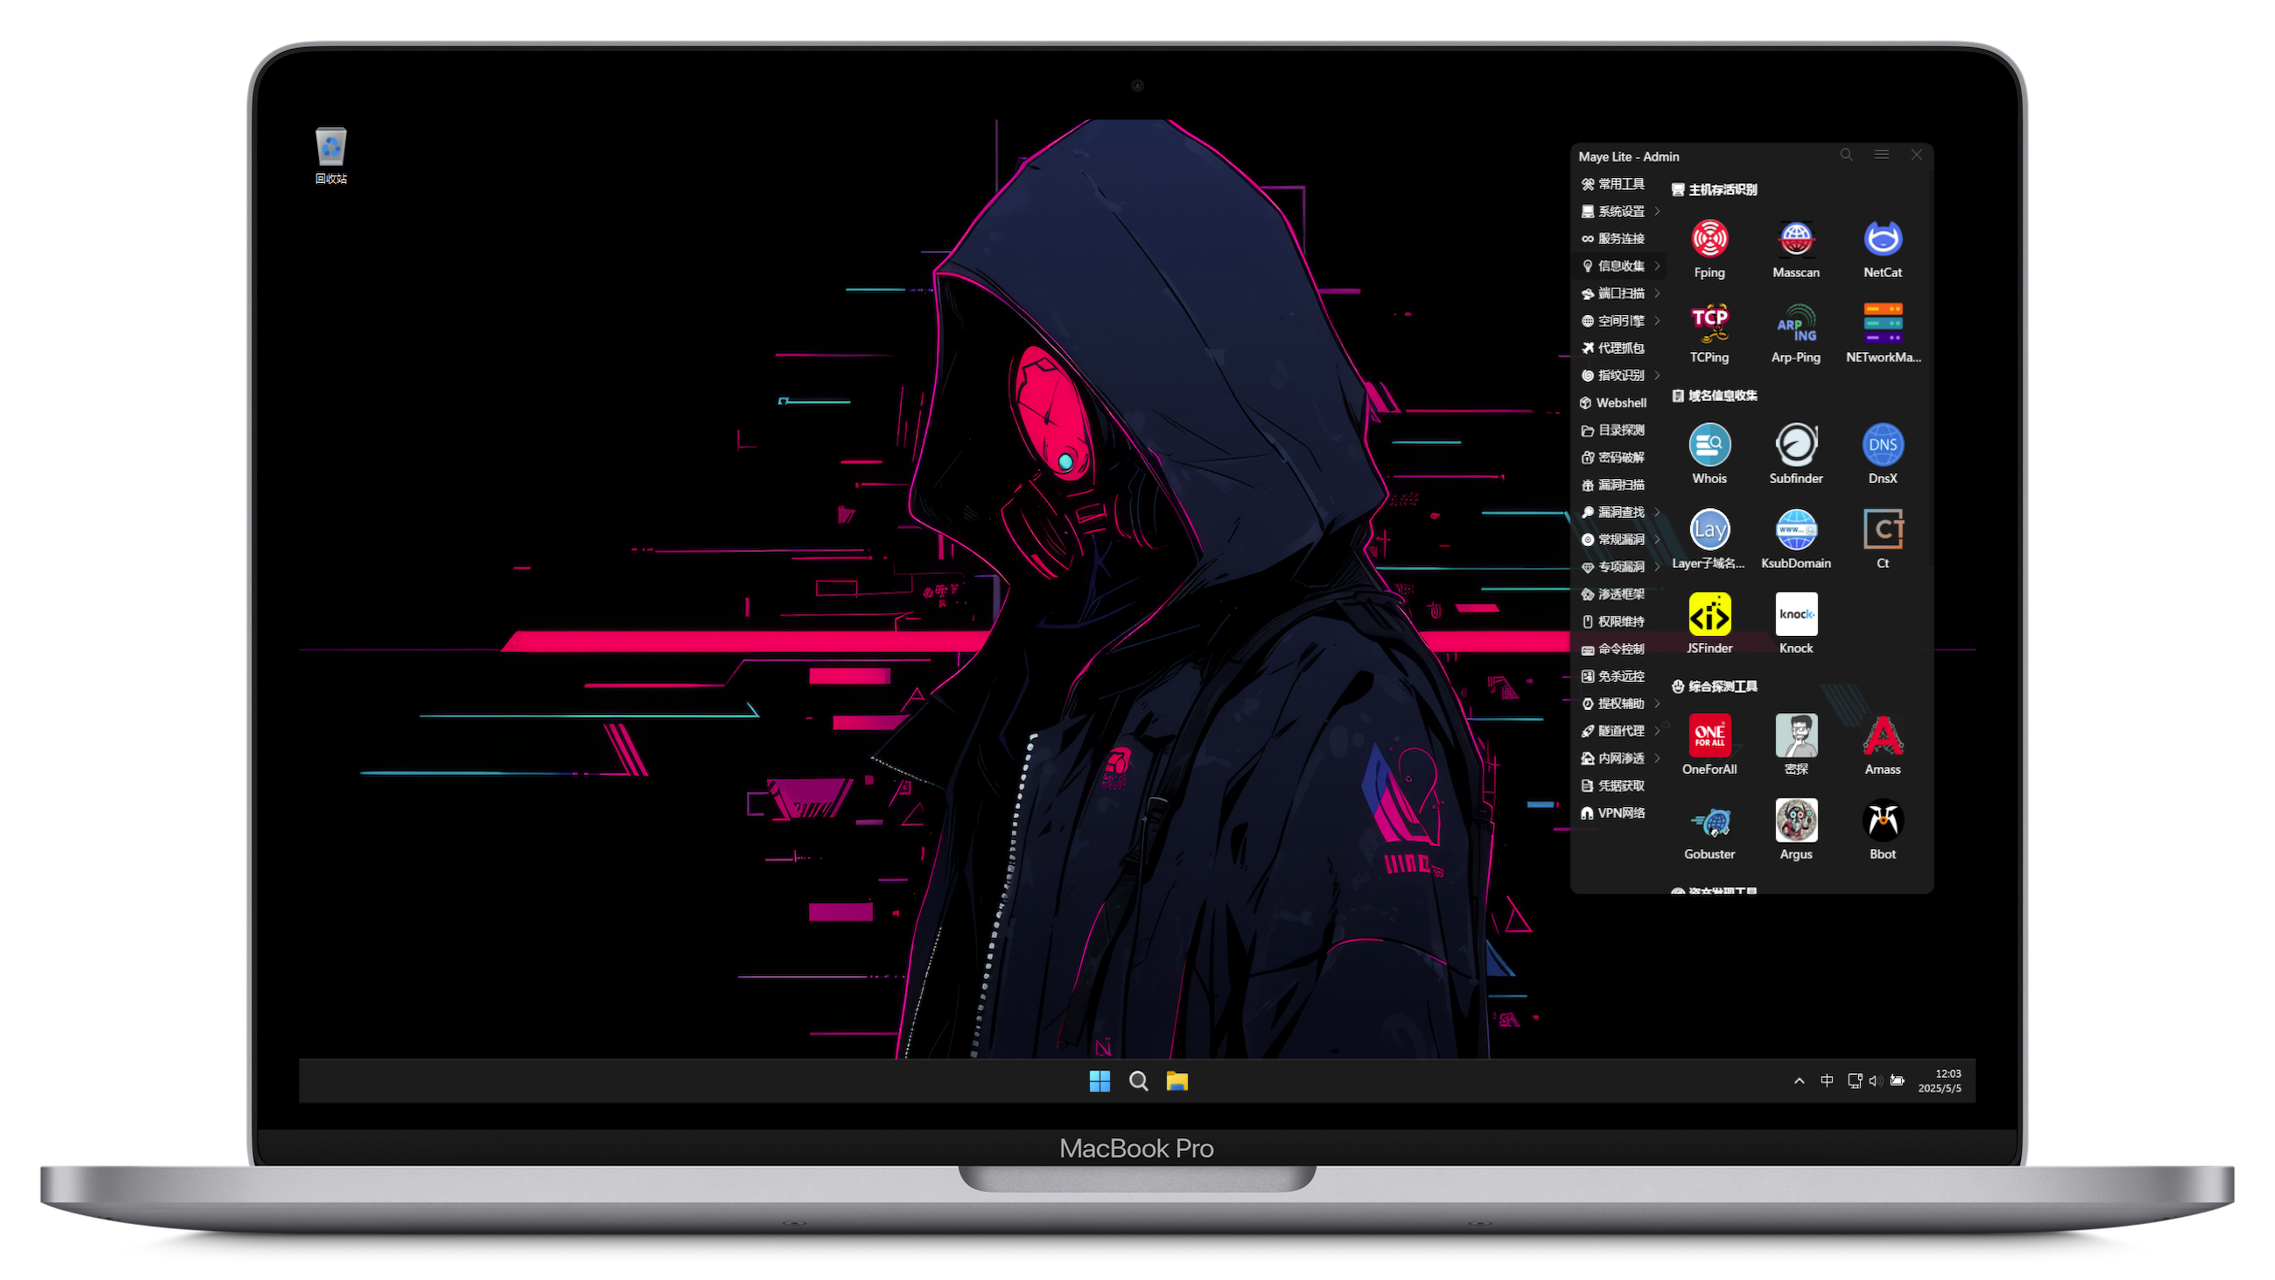
Pentest-Windows11 v3.2
O primeiro ambiente de teste de penetração Windows em chips Mac M


中文文档 |
README em Inglês
📖 Visão Geral do Projeto
📝 Introdução ao Sistema
- Este ambiente tem como objetivo fornecer um ambiente de teste de penetração Windows pronto para uso.
- São bem-vindas republicações. Por favor, indique o autor original e o link: https://github.com/arch3rPro/Pentest-Windows
- Ambiente recomendado: [VMware: 17.0] / [RAM: 8G] / [VM Disk: 100G] / [Uso real do disco: cerca de 30G]
- Conta do sistema:
admin, senha: 123456. Por favor, altere a senha após o login!
- Nome em chinês: 矛·盾 武器库, significando que a cibersegurança é tanto ofensiva quanto defensiva, com a lança mais afiada e o escudo mais forte, interdependentes e evoluindo competitivamente.
- O projeto integrou mais de 400 ferramentas e scripts comumente usados. Você pode solicitar ferramentas no Issue fixado.
🚀 Download da VM
Status de lançamento:
Link para download:
- Parallels Desktop
- VMware version
✨ Introdução da Versão
Principais funcionalidades e histórico de atualizações:
- v3.2 (Mais recente):
- Suporte para arquitetura x64 (VMware | PVE-KVM)
- Suporte para arquitetura Mac M series Arm (Fusion | Parallels Desktop)
- Suporte para Hyper-V e versão bootable Ventoy (pode ser instalada em disco externo, executada em qualquer host, sem VM necessária)
- Inicialização otimizada da ferramenta gráfica bat, adicionado vbs sem popup CMD.
- KVM VM com drivers QGA e VirtualIO instalados, adaptado para ProxmoxVE, pronto para uso após importação (RDP recomendado).
- Adicionado gerenciamento UniGetUI, suporte a atualização gráfica de ferramentas e software instalados via scoop.
- Versão VirtualBox em andamento.
- v3.1:
- Baseado no ISO oficial do Windows 11 ARM.
- Gerenciamento de abas do Chrome adicionado, links das ferramentas do projeto importados.
- Categorias e subcategorias do Maye Toolkit embelezadas com emoji.
- Versão v3.1 PD removeu restrição TPM, VM não criptografada.
- Adicionado download básico da VM PD Windows 11-Optimization.PD.7z
- v3.0:
- Adicionadas ferramentas para penetração interna, aquisição de credenciais, VPN, etc. Total de ferramentas aumentado para mais de 360.
- Toolbox usa nova versão Maya Lite, suporta subcategorias, classificação mais clara.
- Todas as ferramentas na toolbox têm comentários, ao passar o mouse mostra a descrição.
- Devido à política TPM do Windows 11, a VM está criptografada, senha:
123456789.
- Funcionalidades Gerais (v2.x - v3.x):
- Software interno simplificado, fontes do terminal embelezadas e alguns ícones, otimização moderada.
- Imagem de disco do sistema 100GB, armazenamento em arquivo de disco único para desempenho (tamanho da imagem continuamente otimizado).
- Ícones das ferramentas reconstruídos, cada ferramenta tem um ícone correspondente.
- Gerenciador de pacotes Scoop integrado (v2.1+), suporta
scoop update <tool> para atualizações.
- Scoop suporta instalação e atualização de ferramentas de script (v2.2+).
- Windows Terminal otimizado, tema unificado e aprimoramento oh-my-posh.
- Variáveis de ambiente do Scoop atualizadas, ferramentas CLI podem ser usadas diretamente no CMD ou Powershell.
- Removidas algumas ferramentas não mantidas ou raramente usadas.
- WSL removido temporariamente (baixa taxa de uso, grande espaço, versão ARM não suportada), pode ser adicionado posteriormente conforme necessário.
- Para a lista completa de ferramentas e atualizações suportadas, consulte https://github.com/arch3rPro/scoop-bucket.
- Algumas máquinas não suportam virtualização aninhada ou podem entrar em conflito com a instalação local do Hyper-V. Por favor, use a versão leve NoWSL se não precisar do Kali-WSL.
- As ferramentas estão em estado de instalação inicial por padrão. Algumas ferramentas exigem inicialização, e algumas precisam de configuração manual de plugins.
📜 Declaração de Produção
1. Todo software instalável é baixado do site oficial ou GitHub.
2. Todo software portátil (verde) é baixado do Guohe Shell (https://www.ghxi.com/).
3. Todas as ferramentas de script são baixadas do GitHub.
4. Algumas ferramentas licenciadas (crackeadas) e excelentes de penetração são compartilhadas de contas públicas do WeChat.
5. Algumas informações pessoais podem permanecer devido à depuração; por favor, ignore-as.
6. Este projeto não aceita e nunca aceitará qualquer forma de patrocínio.
⚠️ Aviso Legal
1. Esta imagem é apenas para construção de segurança empresarial legalmente autorizada. Se você quiser testar sua usabilidade, configure seu próprio ambiente alvo.
2. Ao usar esta imagem para testes, certifique-se de que suas ações estão em conformidade com as leis locais e que você tem autorização suficiente.
3. Qualquer uso ilegal é por sua conta e risco. O autor não assume nenhuma responsabilidade legal ou solidária.
💻 Introdução ao Sistema
🖥️ Noções Básicas
- 🪟: Gerenciado e instalado pelo scoop, suporta instalação e atualização com um clique.
- 🌐: Ferramentas de segurança online, requerem acesso à internet, algumas precisam de VPN/proxy.
- 📖: Base de conhecimento offline, incluindo dicionários de senhas, tutoriais de uso de ferramentas, tutoriais de exploração, guias de bypass AV (PDF/Markdown).
⌨️ Programação e IDEs
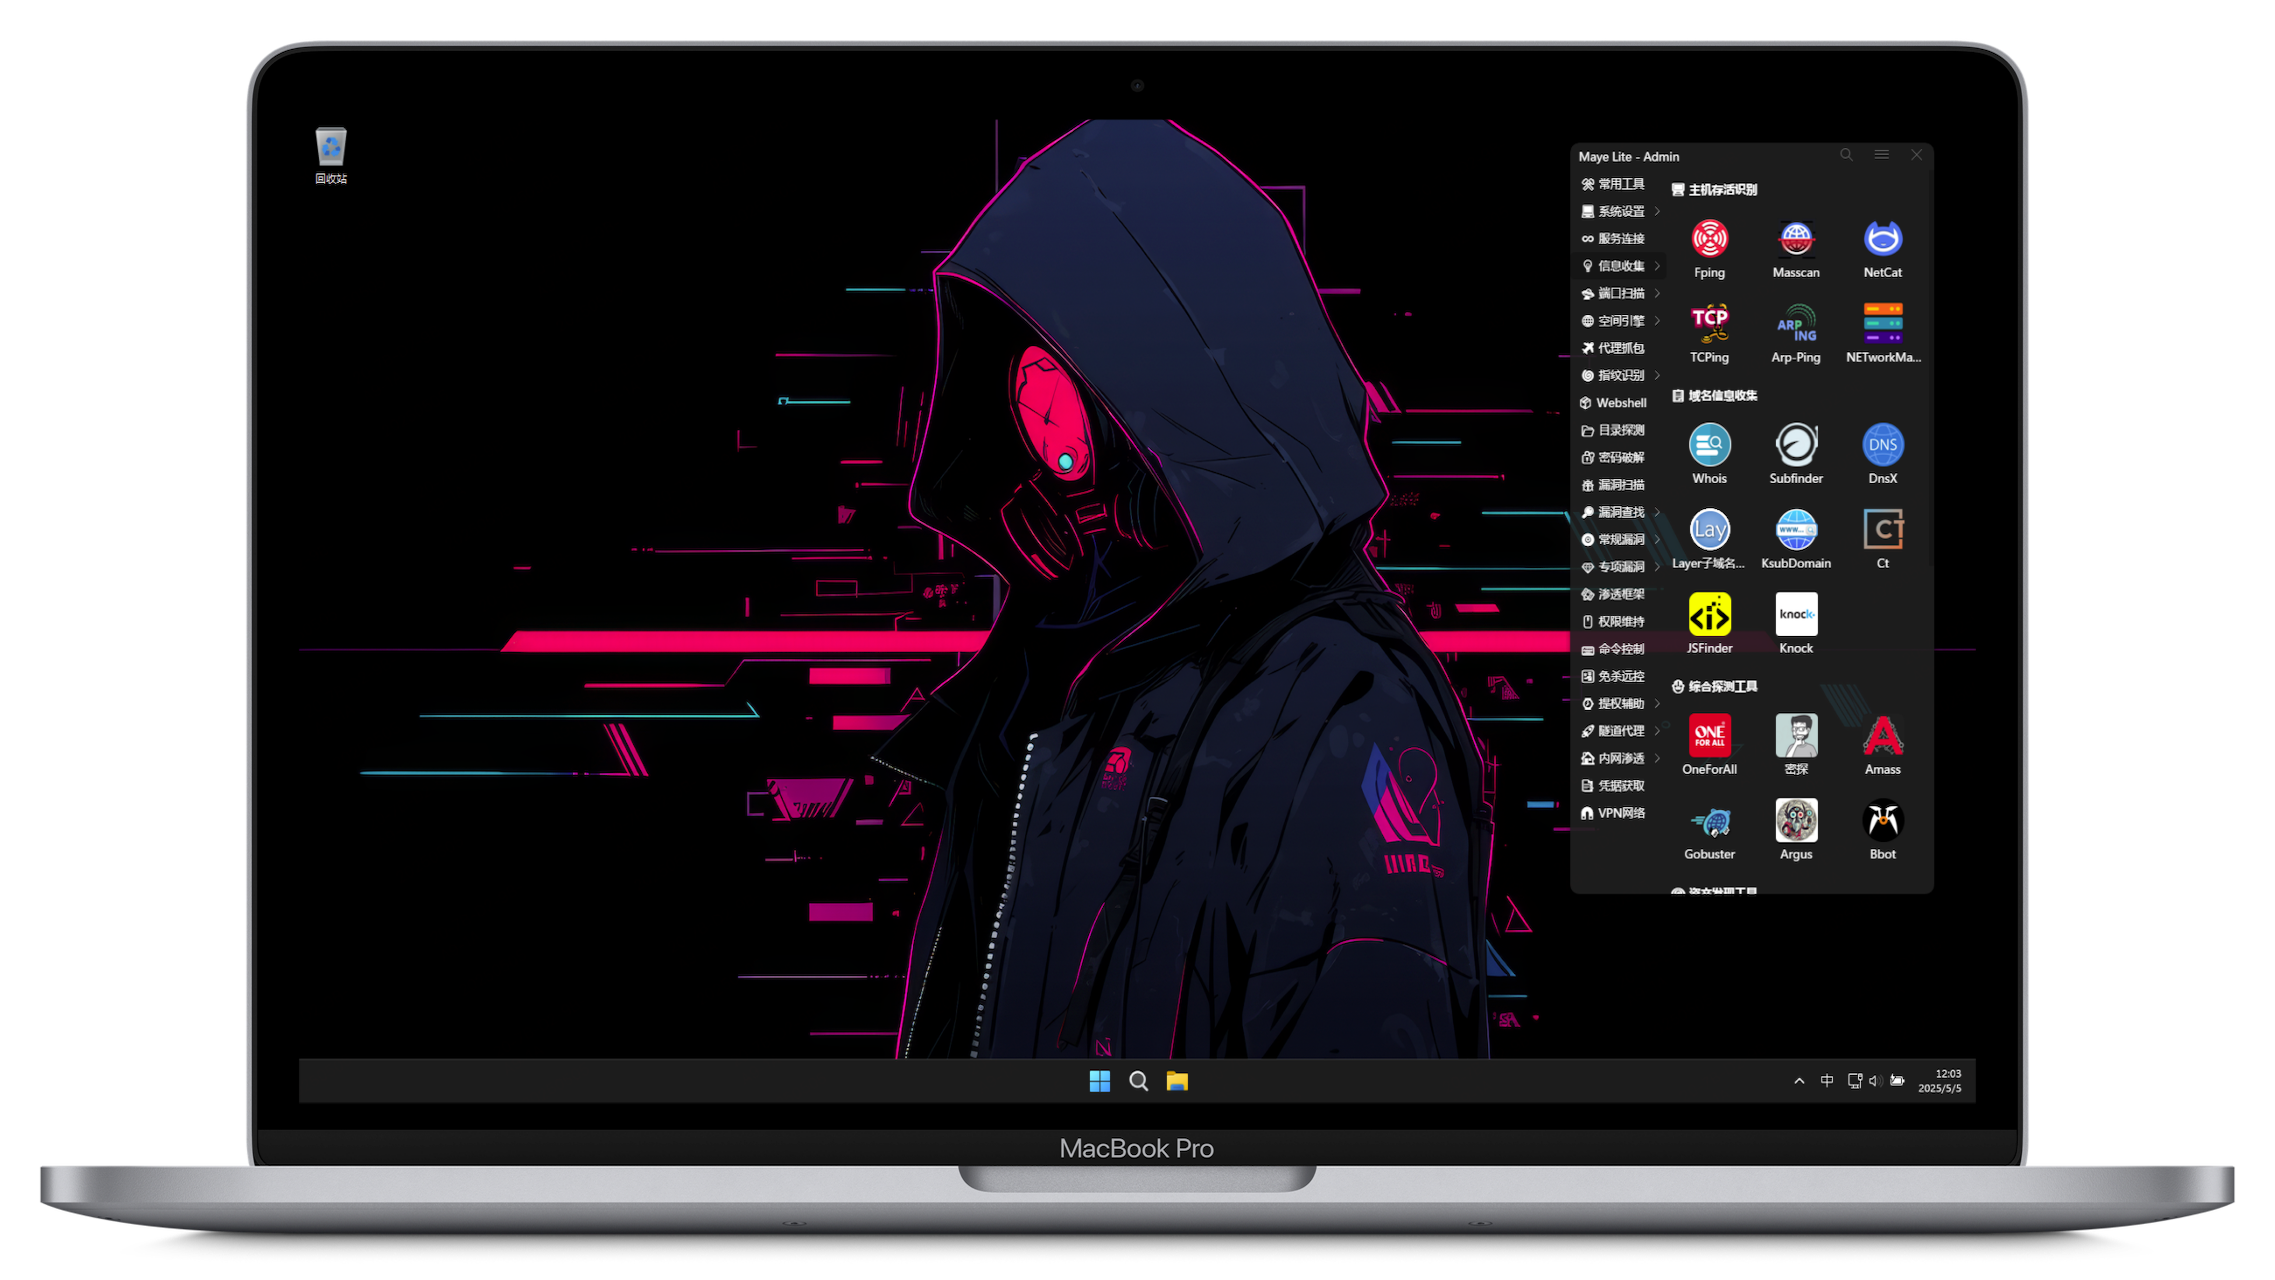

 arch3rpro/pentest-windows
