Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
trivy — Encontre vulnerabilidades, configurações incorretas, segredos, SBOM em contêineres, Kubernetes, repositórios de código, nuvens e mais | Kitploit
Ferramentas/GitHubGitHub/aquasecurity/trivy
Segurança de Infraestrutura em NuvemFerramentas DefensivasScanners de VulnerabilidadesSegurança de ContêineresAnálise Estática de Código (SAST)Análise de VulnerabilidadesAnálise de CódigoSegurança ServerlessAuditoria de ConfiguraçãoSegurança de RedeSegurança na Nuvem
37.4k58392há 16h 31mRevisado pelo Kitploit
DevSecOps
Detecção de Segredos
Segurança da Cadeia de Suprimentos
Configuração Incorreta
Escape de Contêiner
Segurança de Banco de Dados
Top em Segurança de Infraestrutura em Nuvem nº13
Top em Segurança na Nuvem nº3
Top em Análise de Código nº17
Top em Auditoria de Configuração nº4
Top em Escape de Contêiner nº16
Top em Segurança de Contêineres nº1
Top em Segurança de Banco de Dados nº9
Top em Ferramentas Defensivas nº8
Top em DevSecOps nº1
Top em Configuração Incorreta nº4
Top em Segurança de Rede nº11
Top em Detecção de Segredos nº9
Top em Segurança Serverless nº5
Top em Análise Estática de Código (SAST) nº14
Top em Segurança da Cadeia de Suprimentos nº2
Top em Análise de Vulnerabilidades nº4
Top em Scanners de Vulnerabilidades nº4
GitHubaquasecurity/trivy

trivy

Encontre vulnerabilidades, configurações incorretas, segredos, SBOM em contêineres, Kubernetes, repositórios de código, nuvens e mais

Ver RepositórioSite

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

GitHub Release Test Go Report Card License: Apache-2.0 GitHub Downloads Docker Pulls

📖 Documentação

Trivy (pronúncia) é um scanner de segurança abrangente e versátil. O Trivy possui scanners que procuram por problemas de segurança e alvos onde pode encontrar esses problemas.

Alvos (o que o Trivy pode escanear):

  • Imagem de Contêiner
  • Sistema de Arquivos
  • Repositório Git (remoto)
  • Imagem de Máquina Virtual
  • Kubernetes

Scanners (o que o Trivy pode encontrar lá):

  • Pacotes do SO e dependências de software em uso (SBOM)
  • Vulnerabilidades conhecidas (CVEs)
  • Problemas de IaC e configurações incorretas
  • Informações sensíveis e segredos
  • Licenças de software

O Trivy suporta a maioria das linguagens de programação, sistemas operacionais e plataformas populares. Para uma lista completa, consulte a página Scanning Coverage.

Para saber mais, acesse a página inicial do Trivy para destaques de funcionalidades, ou o site de Documentação para informações detalhadas.

Início Rápido

Obter Trivy

O Trivy está disponível nos canais de distribuição mais comuns. A lista completa de opções de instalação está na página Instalação. Aqui estão alguns exemplos populares:

  • brew install trivy
  • docker run aquasec/trivy
  • Baixar o binário de https://github.com/aquasecurity/trivy/releases/latest/
  • Consulte Instalação para mais

O Trivy está integrado com muitas plataformas e aplicações populares. A lista completa de integrações está na página Ecossistema. Aqui estão alguns exemplos populares:

  • GitHub Actions
  • Kubernetes operator
  • VS Code plugin
  • Consulte Ecossistema para mais

Canary builds

Existem compilações canary (imagens do Docker Hub, GitHub, ECR e binários) geradas a cada push no branch principal.

Esteja ciente: compilações canary podem ter bugs críticos, portanto não são recomendadas para uso em produção.

Uso geral

trivy <target> [--scanners <scanner1,scanner2>] <subject>

Exemplos:

trivy image python:3.4-alpine
Resultado

https://github.com/user-attachments/assets/af1c11e7-d9c5-48af-8e05-cb34dfd6352a

trivy fs --scanners vuln,secret,misconfig myproject/
Resultado

https://github.com/user-attachments/assets/6b3894b7-77c5-4ffc-ac94-ffe6648a30dc

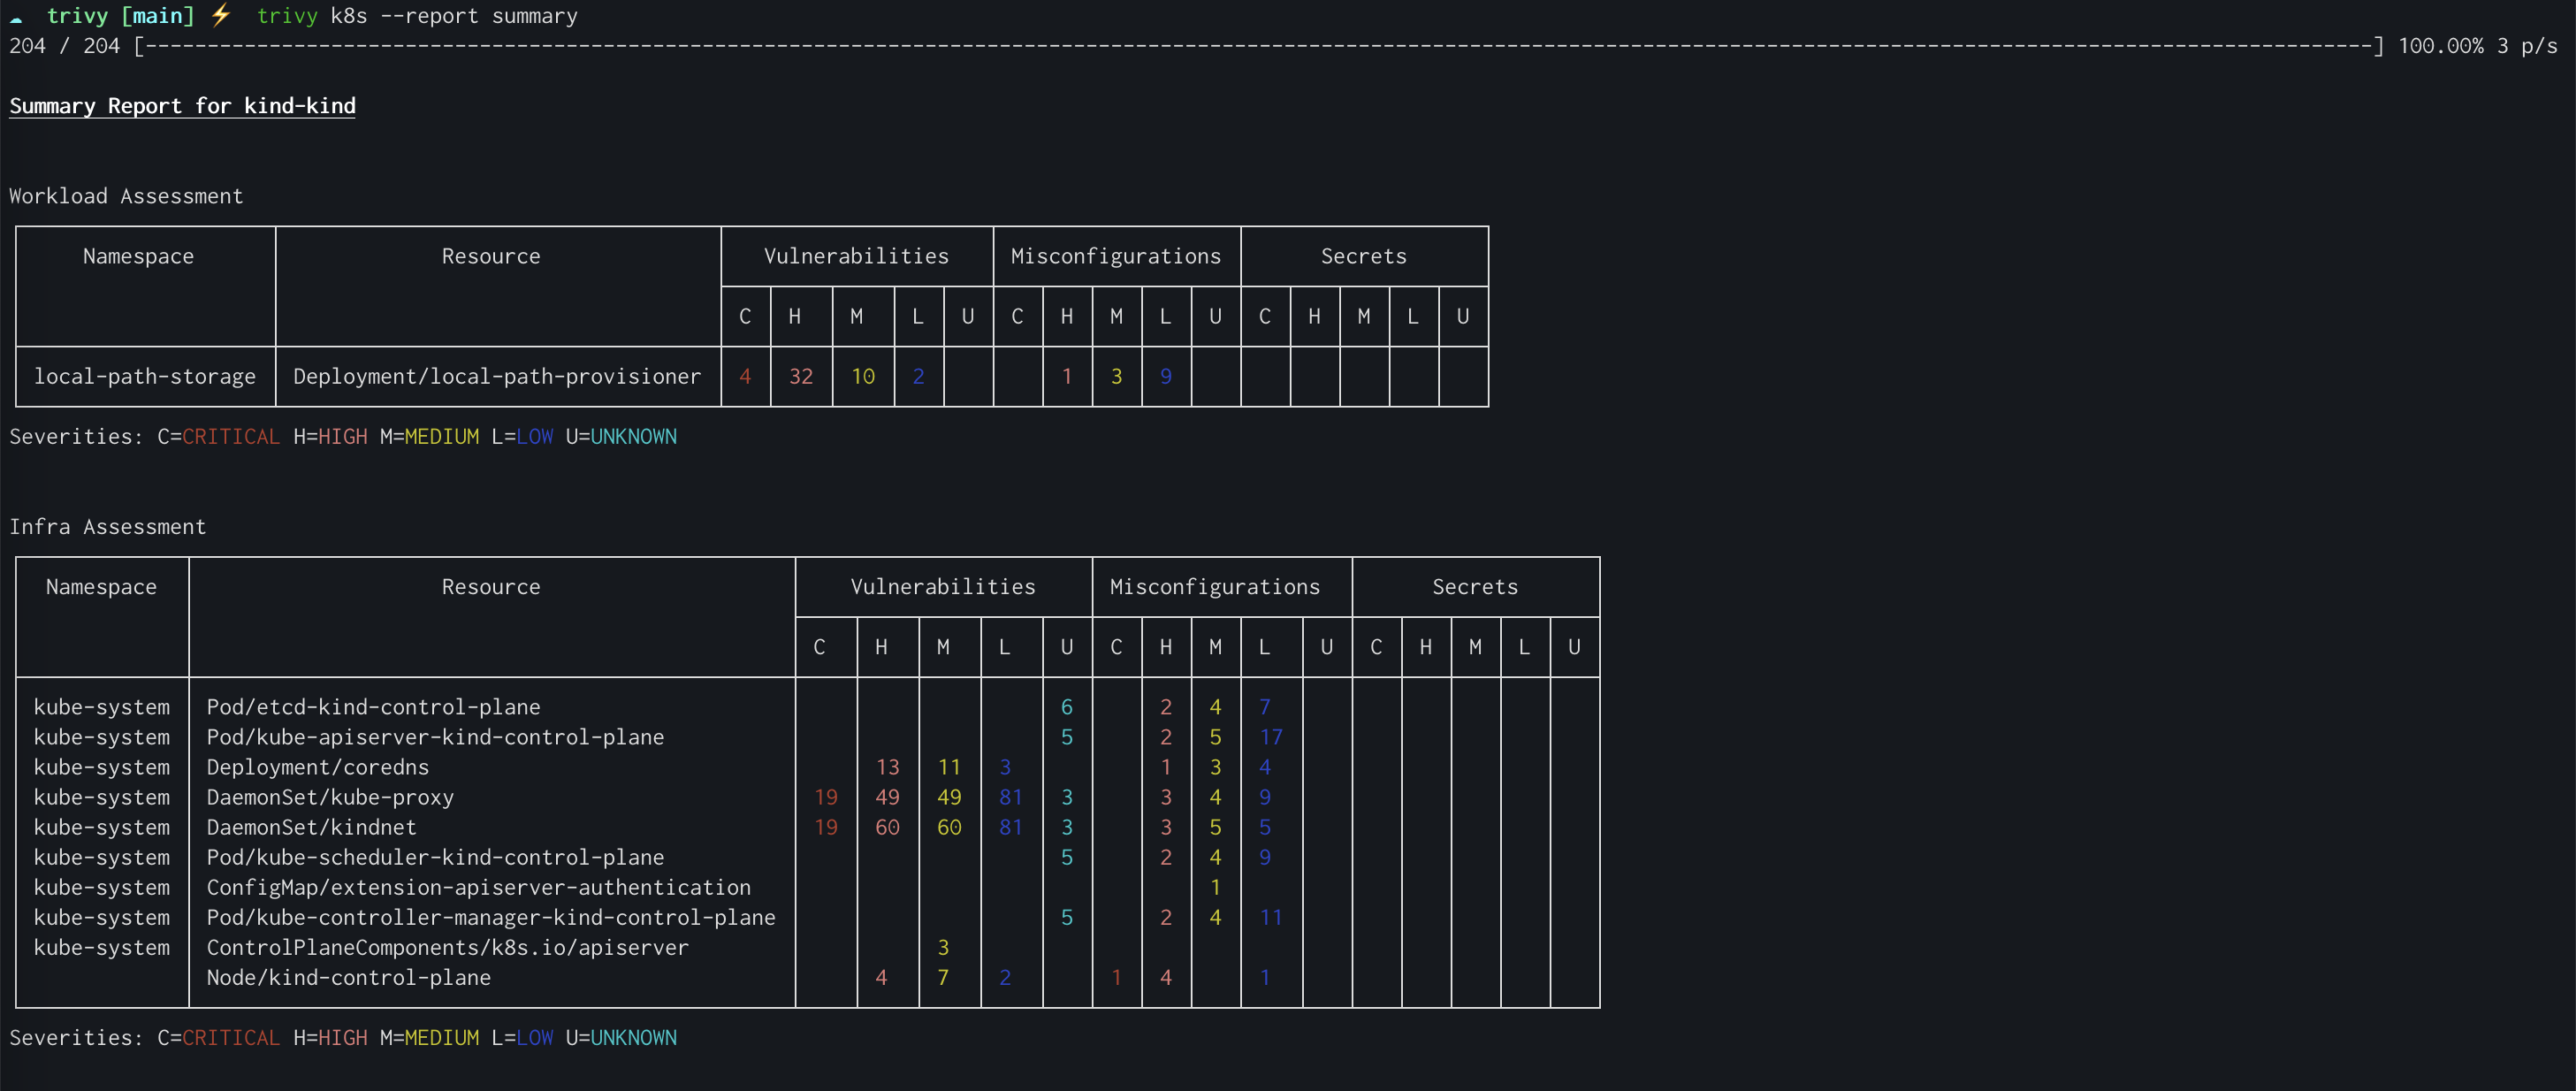
trivy k8s --report summary cluster
Resultado

resumo k8s

Perguntas Frequentes

Como pronunciar o nome "Trivy"?

tri é pronunciado como trigger, vy é pronunciado como envy.

Quer mais? Conheça a Aqua

Se você gostou do Trivy, vai amar a Aqua, que se baseia no Trivy para oferecer capacidades ainda mais aprimoradas para uma oferta completa de gerenciamento de segurança.
Você pode encontrar uma tabela de comparação de alto nível específica para usuários do Trivy aqui.
Além disso, confira o site https://aquasec.com para mais informações sobre nossos produtos e serviços.
Se você quiser entrar em contato com a Aqua ou solicitar uma demonstração, utilize este formulário: https://www.aquasec.com/demo

Comunidade

O Trivy é um projeto open source da Aqua Security.
Saiba mais sobre nosso trabalho e portfólio open source aqui.
Entre em contato sobre qualquer assunto abrindo uma Discussão no GitHub aqui.

Por favor, certifique-se de cumprir nosso Código de Conduta durante todas as interações.

Baixar ferramenta