Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
chain-bench — Audita a conformidade de segurança da cadeia de suprimentos de software em relação ao benchmark CIS, verificando configurações SCM, proteções de branch, dependências e pipelines CI/CD em busca de riscos. | Kitploit
Ferramentas/GitHubGitHub/aquasecurity/chain-bench
Scanners de VulnerabilidadesAuditoria de ConfiguraçãoDevSecOpsSegurança da Cadeia de Suprimentos
GitHubaquasecurity/chain-bench

chain-bench

Audita a conformidade de segurança da cadeia de suprimentos de software em relação ao benchmark CIS, verificando configurações SCM, proteções de branch, dependências e pipelines CI/CD em busca de riscos.

Ver Repositório
7746387há 2 anosRevisado pelo Kitploit
Compartilhar

logotipo do chain-bench

[📖 Documentação][docs]

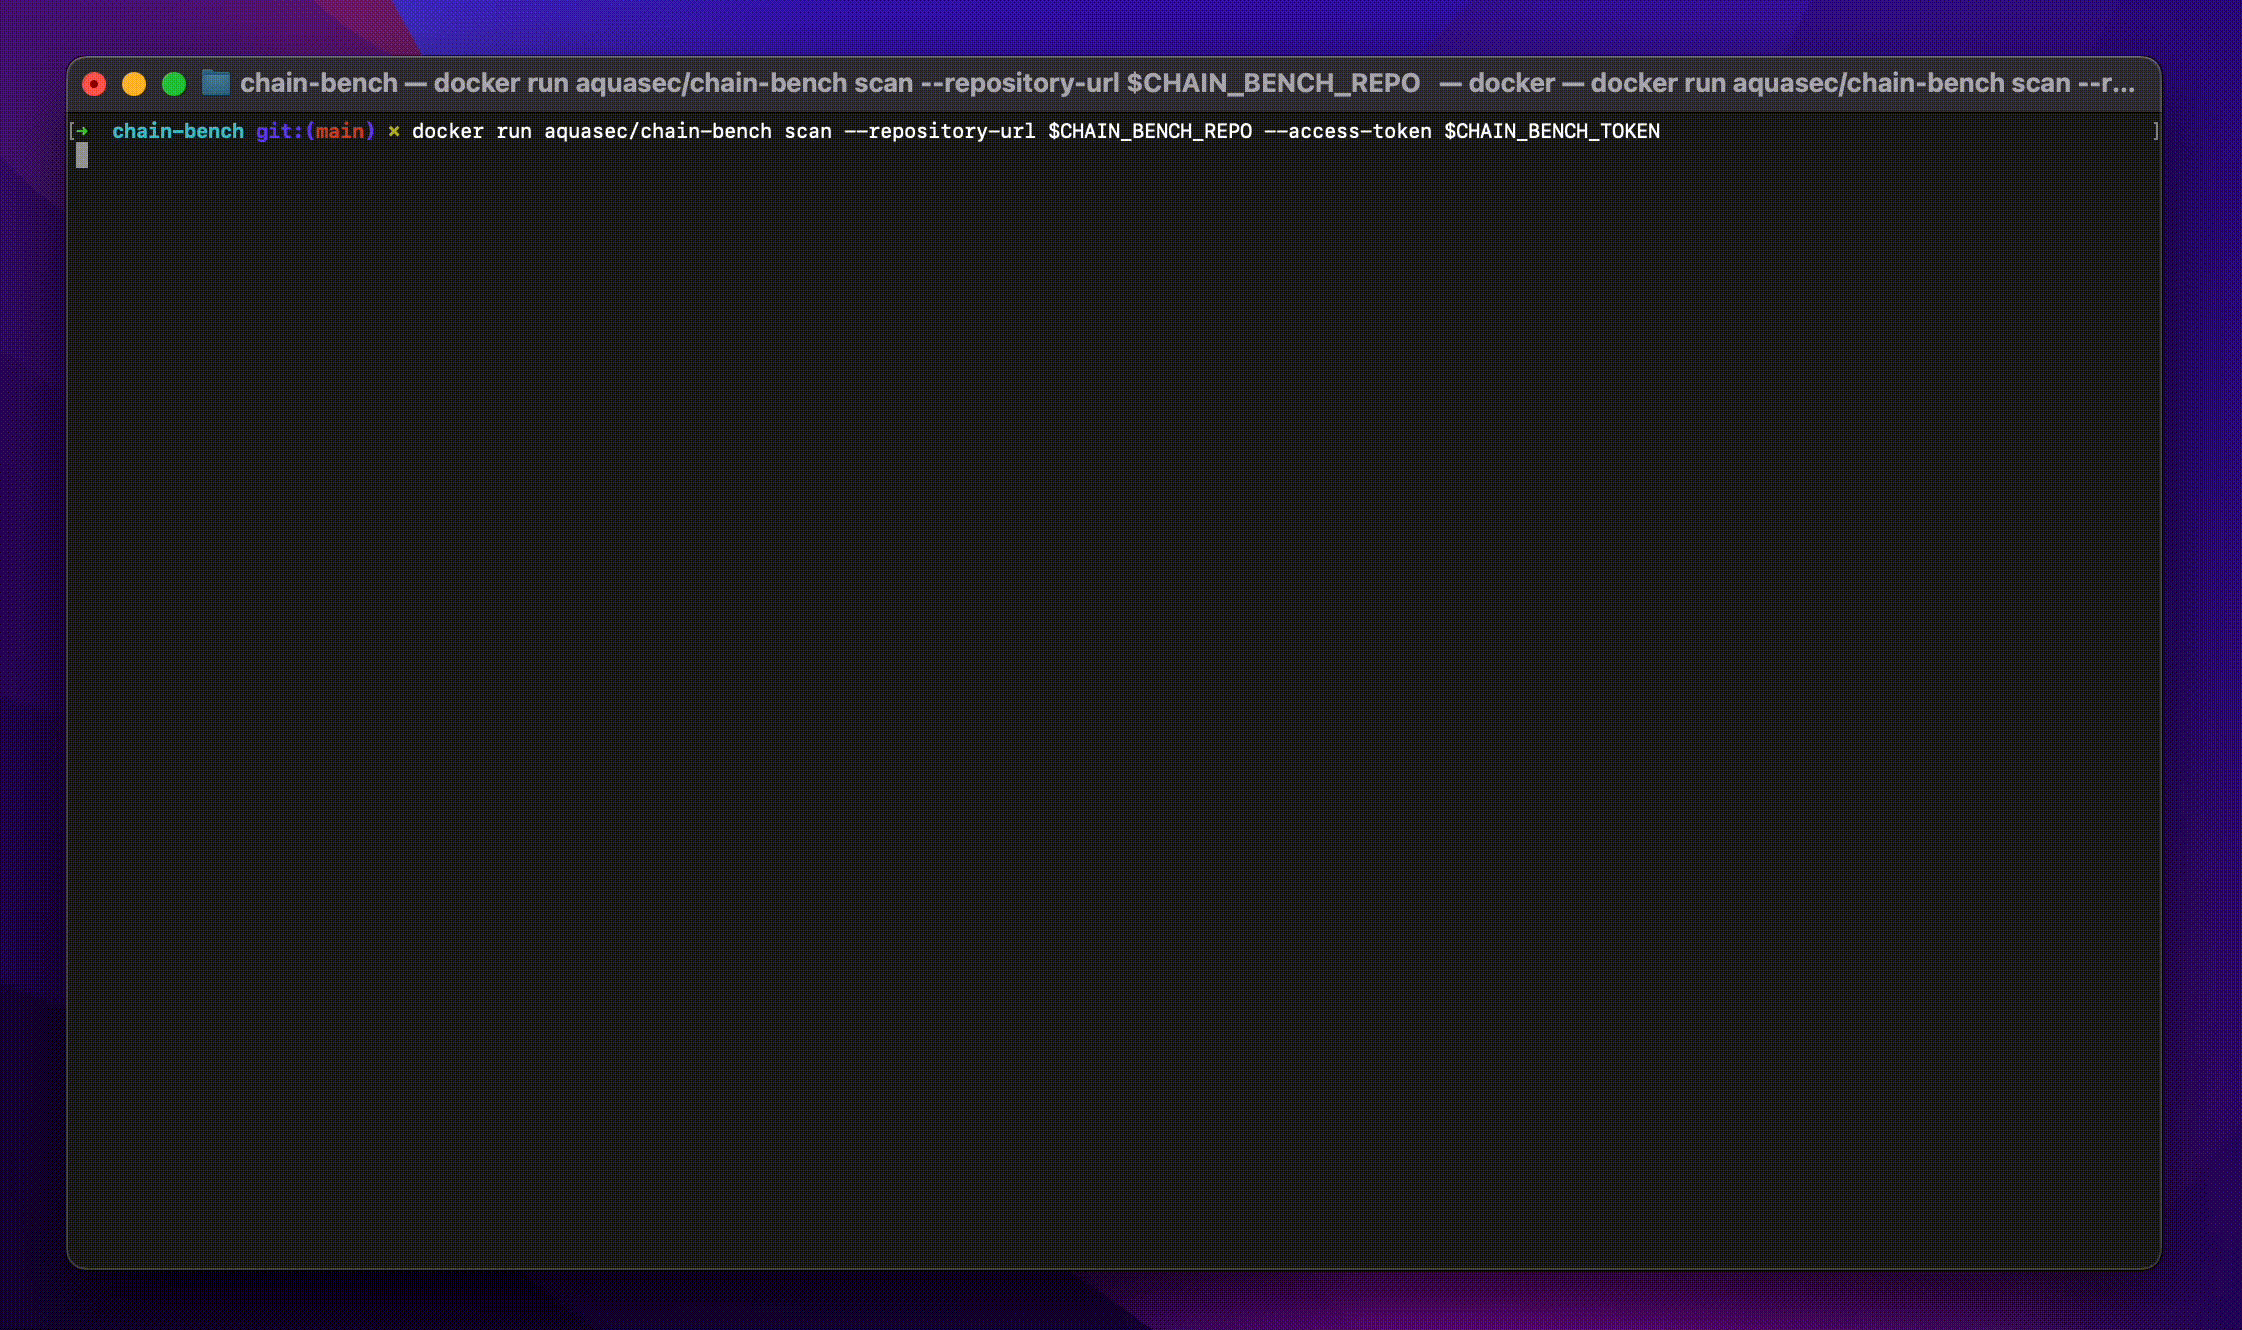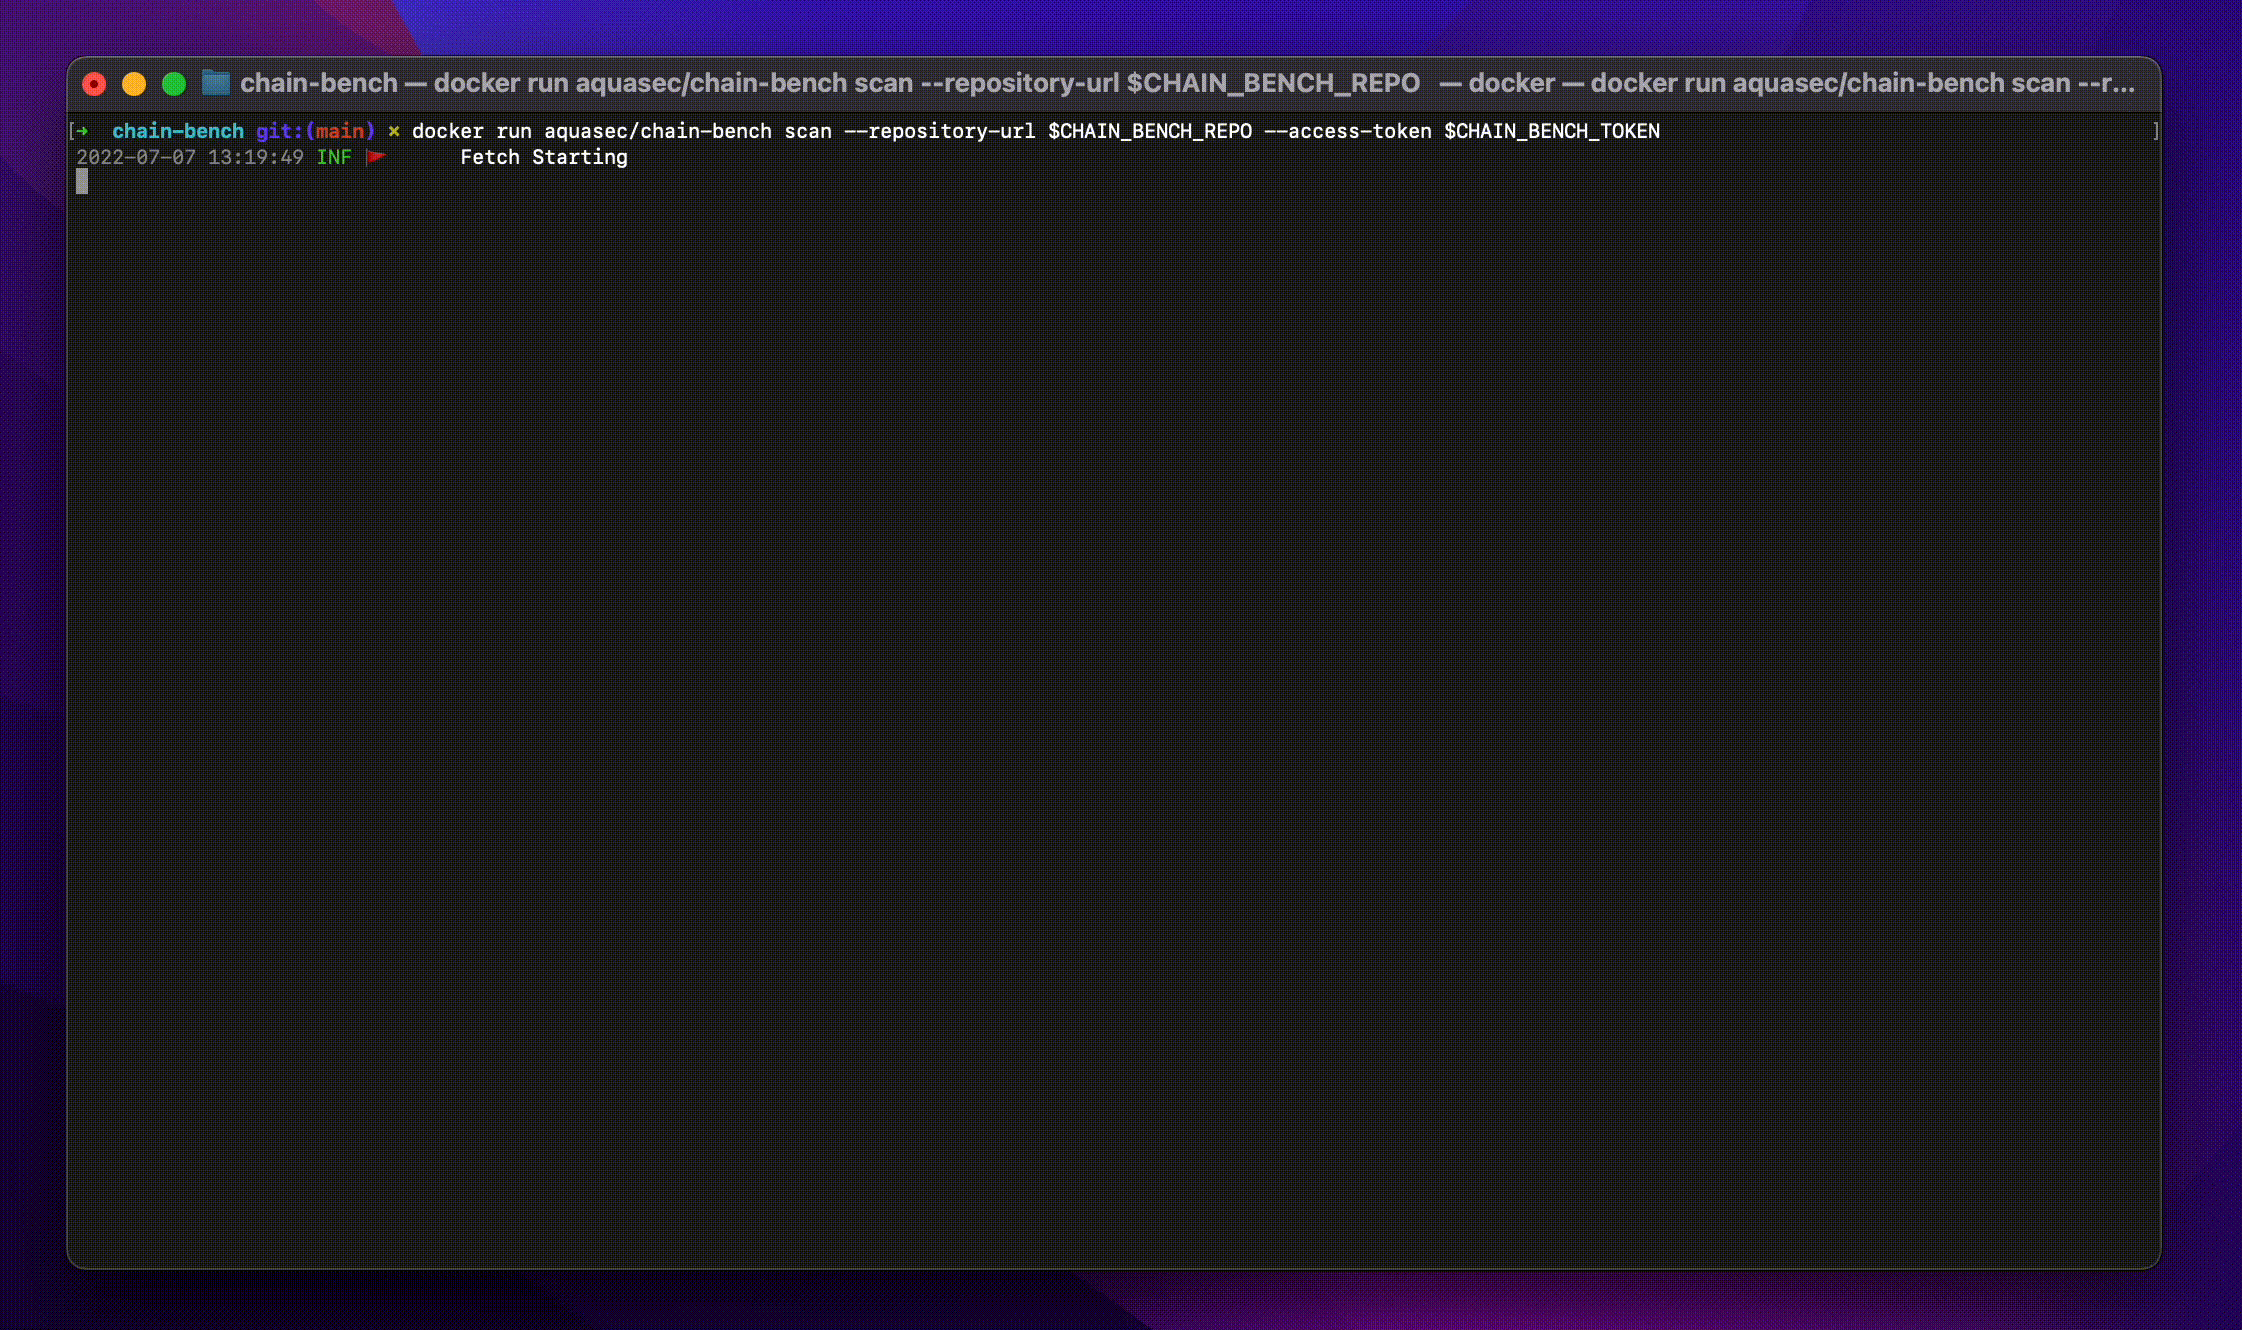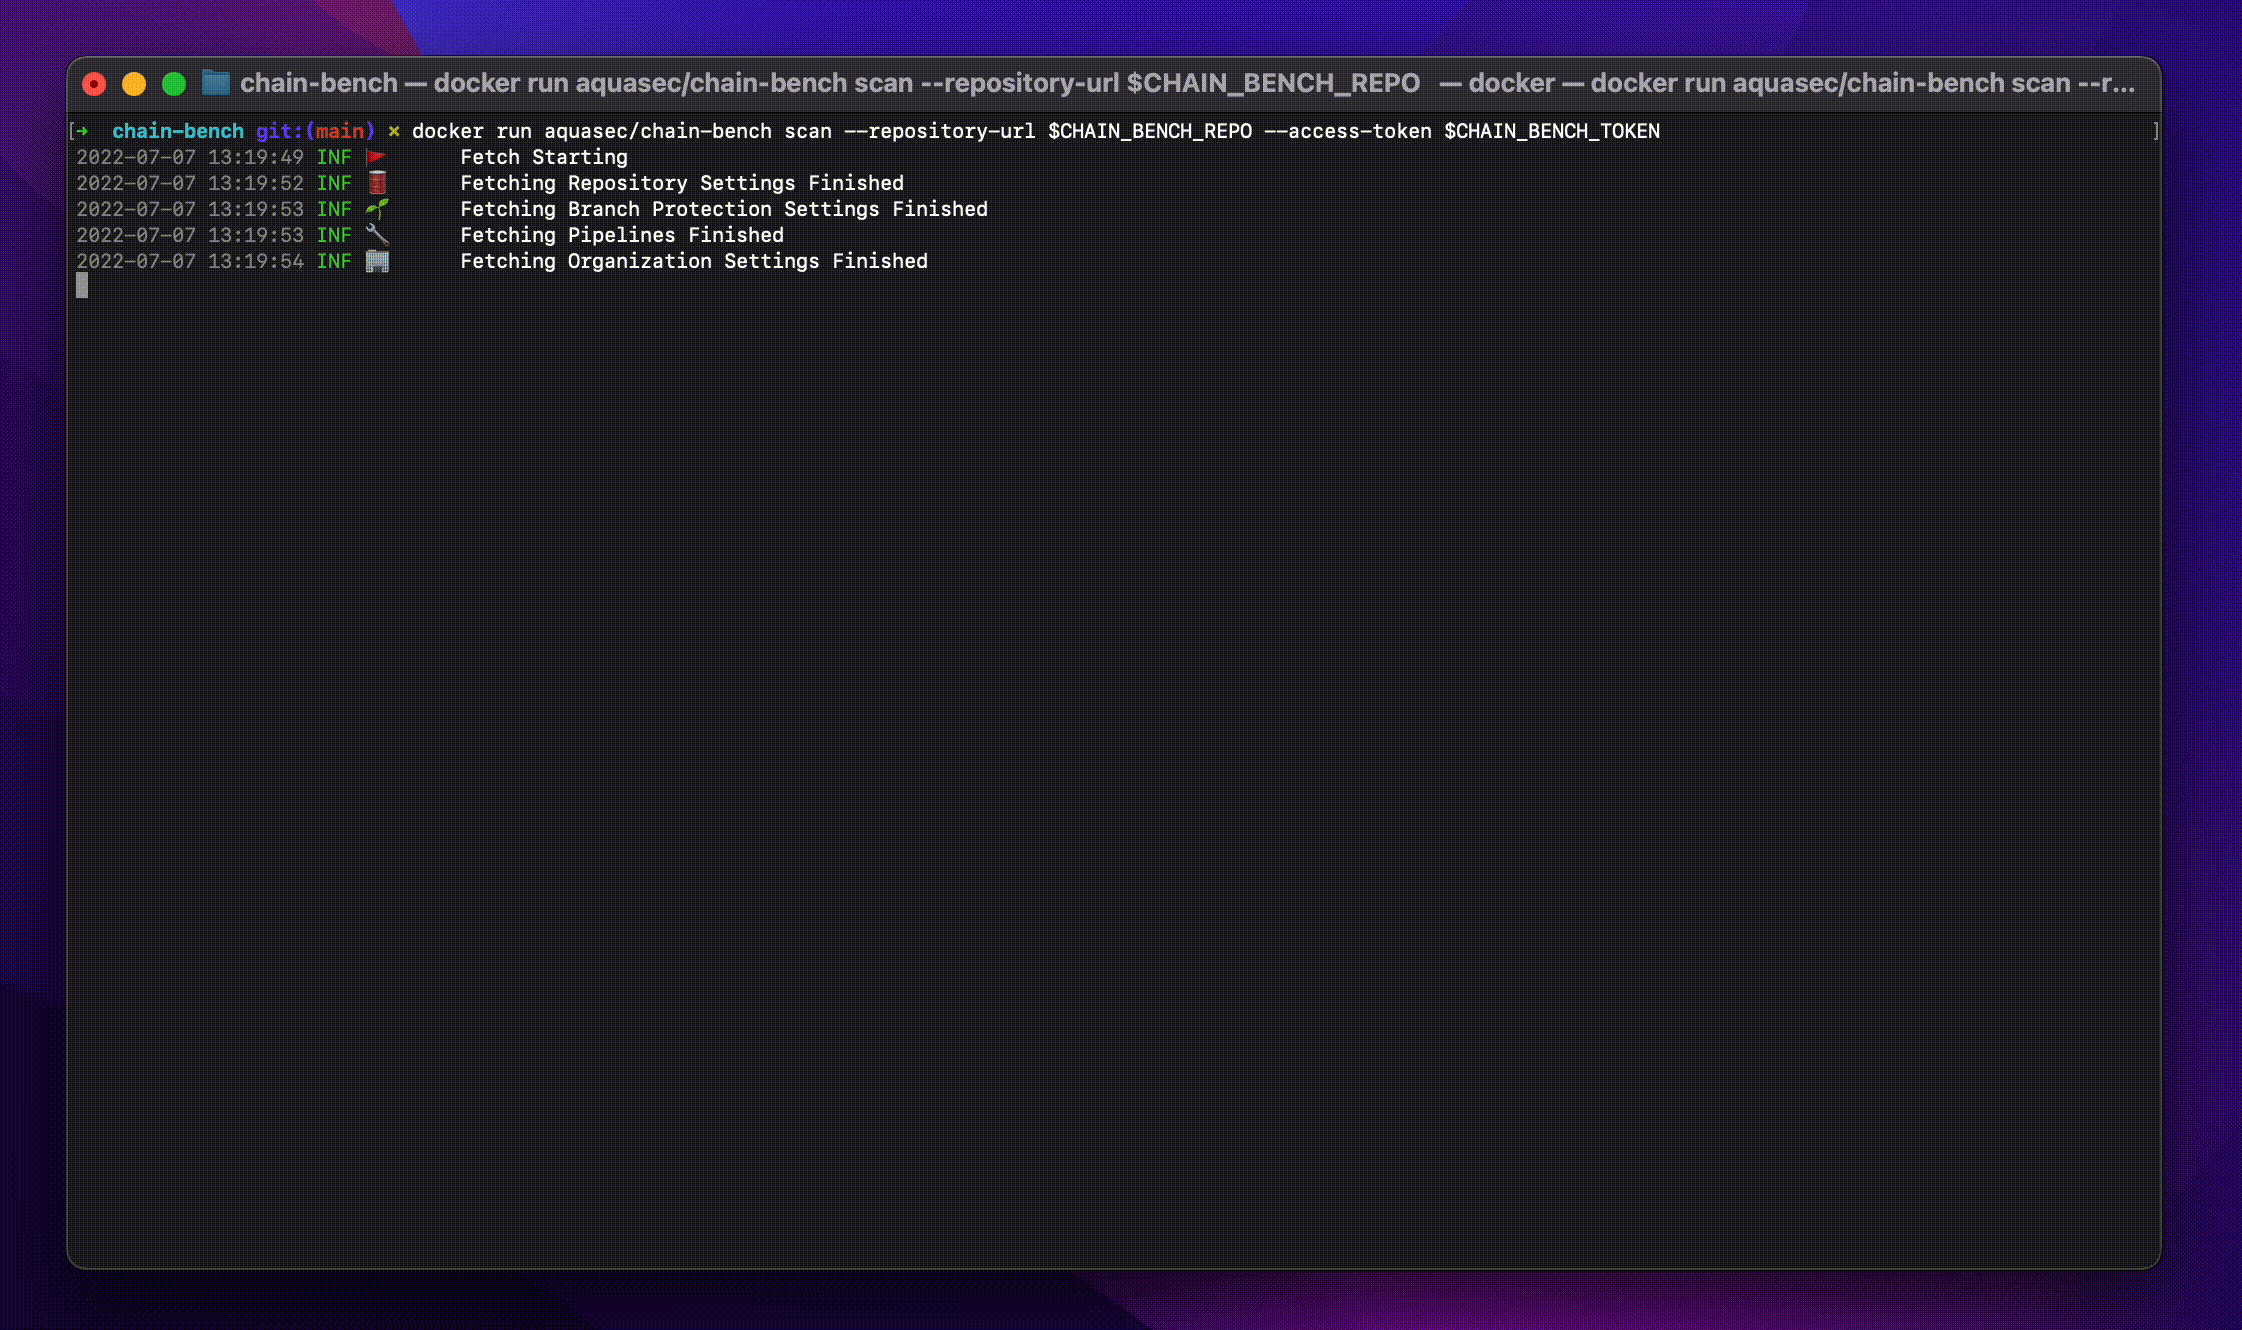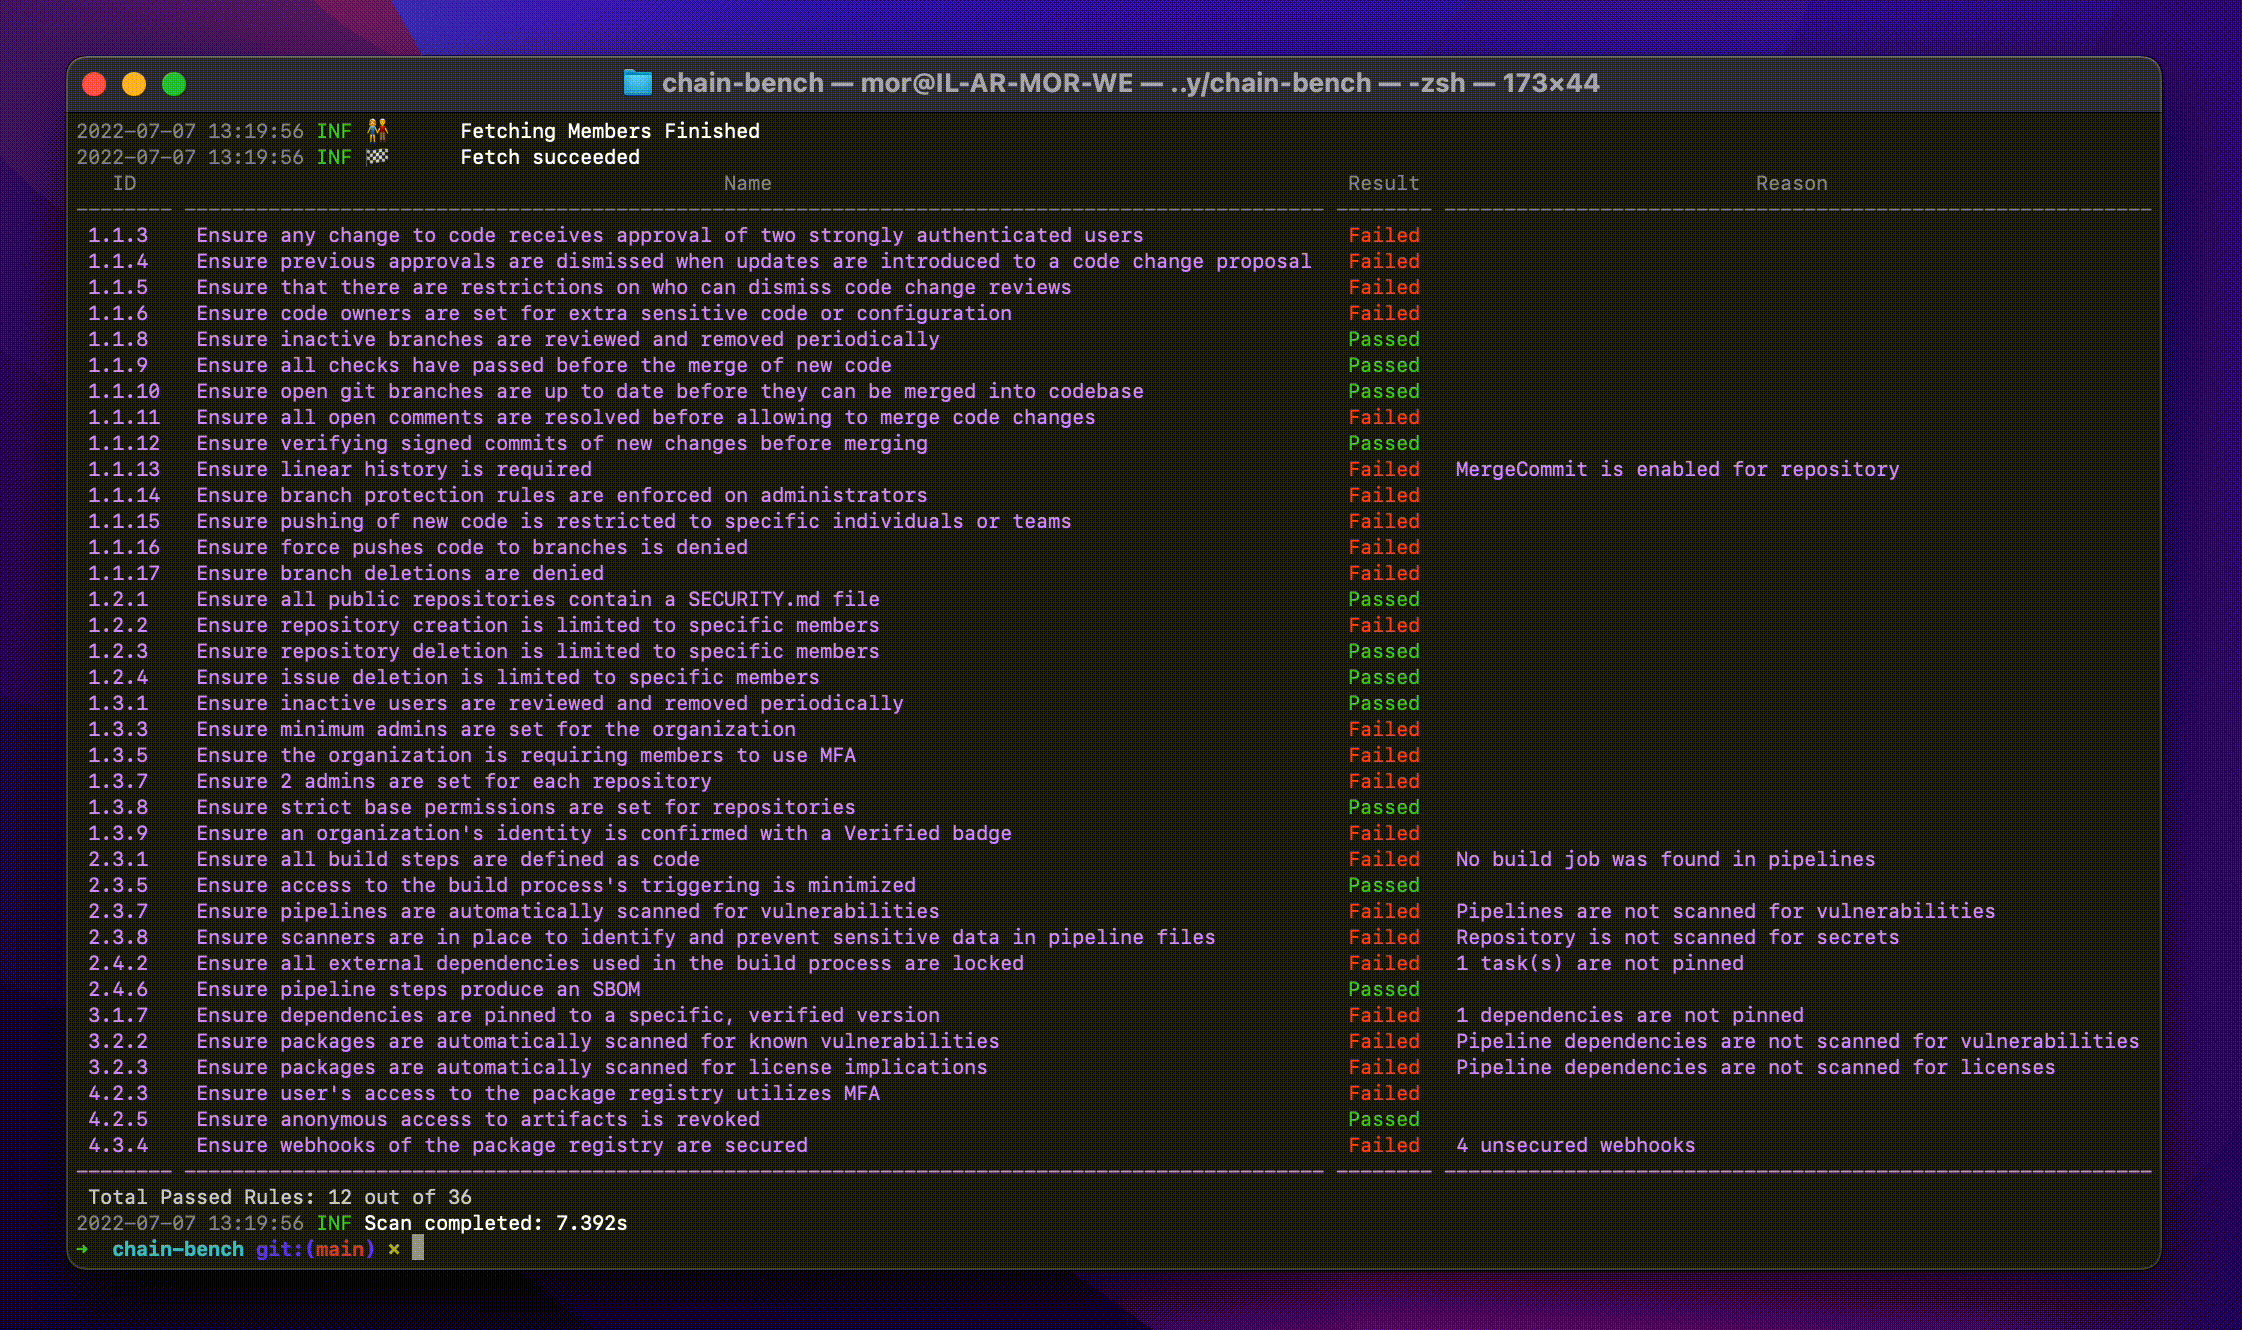
Chain-bench é uma ferramenta open-source para auditar sua stack de supply chain de software em conformidade com segurança baseada em um novo benchmark CIS de Supply Chain de Software. A auditoria foca em todo o processo SDLC, onde pode revelar riscos desde o momento do código até o momento do deploy. Para vencer a corrida contra hackers e proteger seus dados sensíveis e a confiança do cliente, você precisa garantir que seu código esteja em conformidade com as políticas da sua organização.

Leia mais na [Documentação do Chain-bench][docs]

Go Reference GitHub Release Downloads DockerHub Pulls Build Status License go-report-card

demo

Índice

  • Índice
  • Introdução
  • Início rápido
    • Instalação
    • Uso
      • Usando docker
      • Usando GitHub Actions
      • Usando Gitlab CI (beta)
  • Requisitos
  • Provedores Suportados
  • Por Favor, Observe
  • Contribuindo
  • Roadmap

Introdução

Chain-bench é uma ferramenta open-source para auditar sua stack de supply chain de software em conformidade com segurança baseada em um novo benchmark CIS de Supply Chain de Software. A auditoria foca em todo o processo SDLC, onde pode revelar riscos desde o momento do código até o momento do deploy.

Início rápido

A principal forma de executar o chain-bench é como uma CLI autônoma. Ela requer um token de acesso para sua conta e a URL do repositório para acessar seu SCM.

Instalação

Obtenha o Chain-bench através do seu método de instalação favorito. Veja a seção [instalação] na documentação para detalhes. Por exemplo:

  • brew install chain-bench
  • nix-env --install -A nixpkgs.chain-bench
  • docker run aquasec/chain-bench
  • Baixe o binário de https://github.com/aquasecurity/chain-bench/releases/latest/

Uso

chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN> -o <OUTPUT_PATH>

Usando Plataformas SCM Auto-hospedadas ou Dedicadas (com domínios personalizados)

chain-bench scan --repository-url <REPOSITORY_URL> --scm-platform <SCM_PLATFORM> --access-token <TOKEN> -o <OUTPUT_PATH>

Opções suportadas para scm-platform são "github" e "gitlab" (beta)

Usando docker

docker run aquasec/chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN>

Usando GitHub Actions

Veja o repositório em https://github.com/aquasecurity/chain-bench-action

Exemplo de saída
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →