
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
pulsexploit — Script automatizado para exploit do Pulse Secure SSL VPN (CVE-2019-11510) usando hosts obtidos da API Shodan. Você deve ter uma conta Shodan para usar este script. | Kitploit
Ferramentas/GitHubGitHub/aqhmal/pulsexploit
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubaqhmal/pulsexploit

pulsexploit

Script automatizado para exploit do Pulse Secure SSL VPN (CVE-2019-11510) usando hosts obtidos da API Shodan. Você deve ter uma conta Shodan para usar este script.

Ver Repositório
947há 6 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

pulsexploit

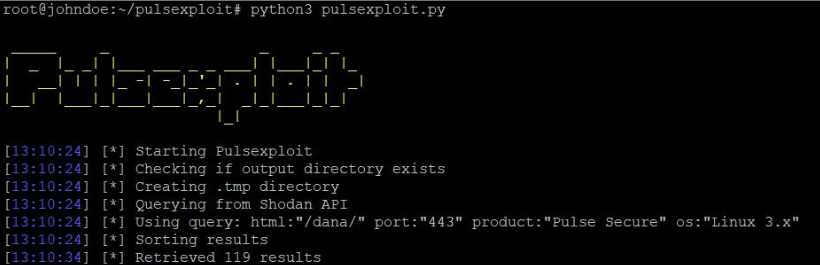
Script automatizado para exploração de Pulse Secure SSL VPN (CVE-2019-11510) utilizando hosts obtidos da API Shodan. Você precisa ter uma conta Shodan para usar este script. Clique aqui se não tiver uma conta Shodan.
image

Instalação

  1. Instale as dependências.
    # CentOS & Fedora
    yum install git python3 -y

    # Ubuntu & Debian
    apt install git python3 python3-pip -y

    # FreeBSD
    pkg install -y python3 git
    python3 -m ensurepip
  1. Clone o repositório e instale o módulo python3
    git clone https://github.com/aqhmal/pulsexploit.git
    cd pulsexploit
    pip3 install -r requirements.txt
  1. Adicione sua chave da API Shodan e edite a consulta de busca
    # Shodan API Key (change according to your Shodan API key)
    api_key = ''
    # Shodan search query (edit this, but don't remove the html and port)
    search_query = 'html:"/dana/" port:"443"'

Uso

    python3 pulsexploit.py -t <number of threads/ default: 5>

Aviso Legal

Este script é apenas para testes de penetração e pesquisa de segurança, não serei responsável se você o utilizar para atividades ilegais.

Baixar ferramenta