CVE-2023-2732
- O Mstore WordPress APIs Vulnerable Scanner é uma ferramenta poderosa e fácil de usar, projetada para identificar potenciais vulnerabilidades em sites WordPress inspecionando seus endpoints de API.
O scanner visa ajudar proprietários de sites, desenvolvedores e profissionais de segurança a identificar proativamente falhas de segurança em suas instalações WordPress, melhorando assim a postura geral de segurança de seus sites.
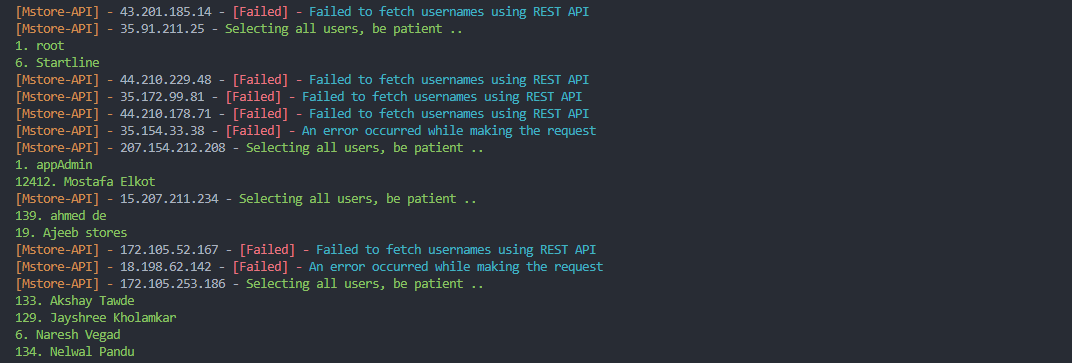
Captura de tela
Requisitos
Sistemas Operacionais Suportados
Comece com
$ git clone https://github.com/Pari-Malam/CVE-2023-2732
$ cd CVE-2023-2732
$ pip/pip3 install -r requirements.txt
$ python/python3 mstore.py
Notas de Responsabilidade
- Ao usar esta ferramenta, você concorda que a está utilizando apenas para fins educacionais e que não a usará para nenhuma atividade ilegal. Você também concorda em arcar com todos os riscos associados ao uso desta ferramenta. Não me responsabilizo por danos diretos ou indiretos causados pelo uso desta ferramenta. Não me processe!
Autor
Contatos


 ap0dexme0/cve-2023-2732

