Kubebot
Um Slackbot de teste de segurança construído com um backend Kubernetes na Google Cloud Platform
NOTA: Não estou mais mantendo ativamente este projeto. Estou trabalhando na v2 do Kubebot com algumas outras pessoas, que provavelmente será apresentada em uma das próximas conferências de segurança.
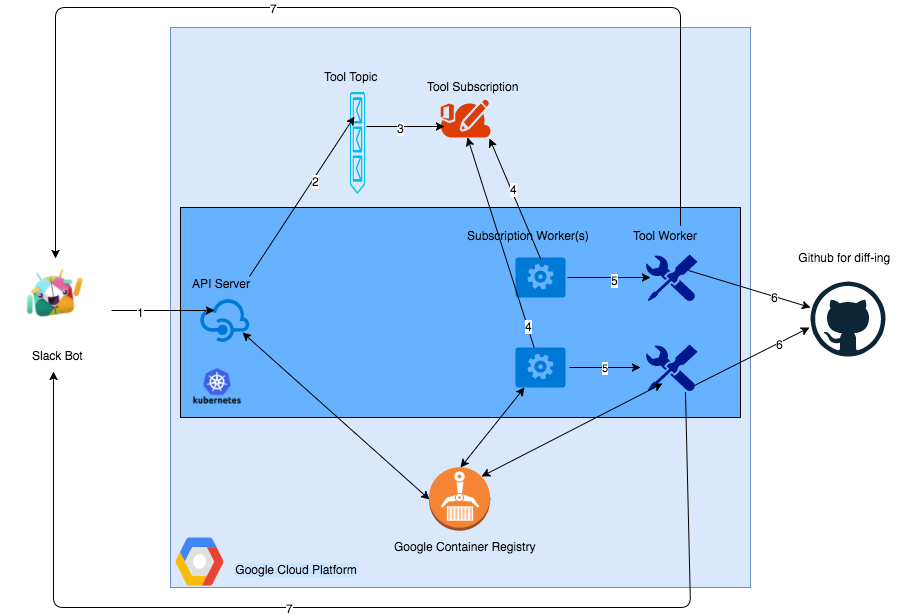
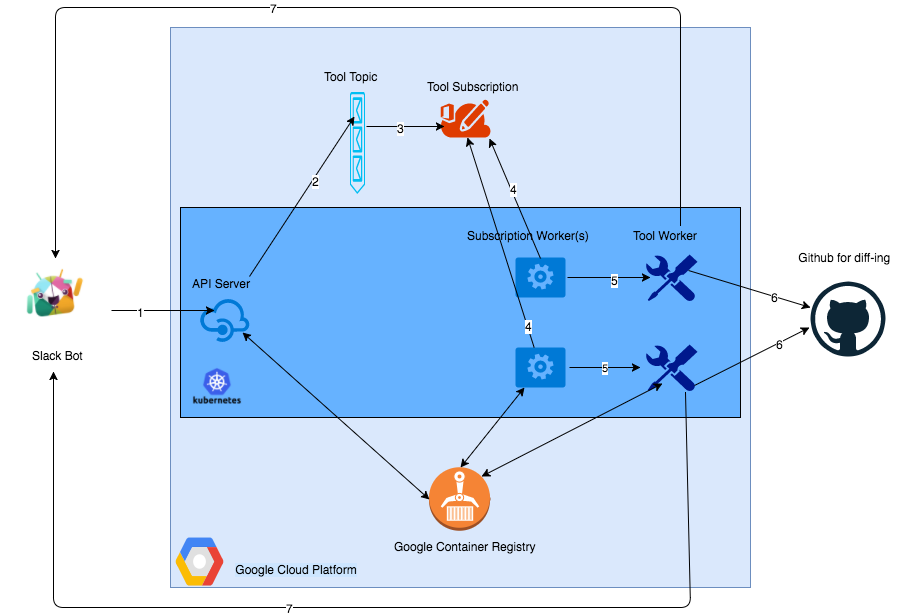
Architecture
Demo
Por favor, assista a este vídeo - https://youtu.be/RKvtyU3CcZk
Fluxo de Dados
- 1 - Requisição da API (ferramenta, alvo, opções) iniciada a partir do Slackbot, enviada ao servidor da API, que está sendo executado como um contêiner Docker em um cluster Kubernetes (K8s) e pode ser escalado.
- 2 - O servidor da API insere a requisição recebida como uma mensagem em um Tópico de Ferramenta do PubSub.
- 3 - As mensagens são publicadas na Assinatura da Ferramenta.
- 4 - O(s) Worker(s) da Assinatura, sendo executado(s) como contêiner(es) Docker no cluster K8s, consome(m) a mensagem da assinatura. O número desses workers também pode ser escalado.
- 5 - Dependendo da ferramenta, alvo e opções recebidas do usuário final, o(s) Worker(s) de Ferramenta apropriado(s) são iniciados no mesmo cluster K8s como contêineres Docker. Os resultados são armazenados temporariamente em um diretório local desse contêiner. O diretório Github dessa ferramenta é clonado.
- 6 - Uma verificação é feita para saber se o arquivo de resultados gerado existia ou não. Se não existia, ele é adicionado e as alterações são enviadas para o Github. Se existia, os arquivos são comparados, um novo arquivo é enviado para o Github e apenas as alterações são enviadas para a próxima etapa.
- 7 - Um webhook do(s) Worker(s) de Ferramenta envia as alterações de volta para o Slack. O(s) worker(s) de ferramenta são deletados, pois não são mais necessários.
PS - Todas as imagens Docker do servidor da API, Worker(s) da Assinatura e Worker(s) de Ferramenta são baixadas do Google Container Registry dessa conta GCP antes de serem implantadas no cluster K8s.
Lista de workflows automatizados integrados até agora (Essa lista será atualizada à medida que mais workflows forem adicionados)
Layout das pastas
- api - Contém todo o código do servidor da API Kubebot.
- config - Contém os arquivos de configuração para implantar os componentes do Kubebot.
- cronjobs - Contém um arquivo de implantação (.yaml) de exemplo para configurar cronjobs de execução de uma ferramenta específica em um intervalo específico e enviar os resultados de volta para o Slack via um Webhook.
- docs - Documentação
- imgs - Imagens
- setup scripts - Alguns scripts usados para configurar o Kubebot.
- subscriptionworker - Contém o código do worker de assinatura.
- tools - Todas as ferramentas que o Kubebot pode executar. Algumas ainda estão sendo trabalhadas.
- utils - Pasta de utilitários.
- Um contêiner de utilitário chamado
checkfile é usado para realizar a operação de diff nos arquivos do github para identificar quaisquer alterações da execução anterior de uma ferramenta para a execução mais recente. Esse contêiner é executado após cada contêiner de ferramenta.
- Um utilitário chamado
converttobq é usado para converter dados das ferramentas em um formato ingerível pelo BigQuery. Esse utilitário é executado em workflows de automação onde os resultados de cada ferramenta são armazenados no BQ para serem consumidos por outras ferramentas.
- Um utilitário chamado
wfuzzbasicauthbrute é usado para forçar a autenticação básica de endpoints armazenados em uma tabela do BQ com todos os segredos armazenados em outra tabela do BQ.
- .env.sample - Renomeie este arquivo para
.env e certifique-se de que os valores estejam corretos quando quiser implantar o Kubebot localmente.
- Makefile - makefile para construir seu ambiente Kubebot.
Primeiros Passos
- Pré-requisitos - Por favor, certifique-se de que todos esses pré-requisitos sejam atendidos.
- Executando o Kubebot localmente - Este é um bom lugar para começar a se familiarizar com o Kubebot antes de executá-lo remotamente.
- Integrando suas próprias ferramentas - Se você deseja integrar suas próprias ferramentas ao Kubebot, é muito fácil!
- TODOS - Por favor, ajude-me a melhorar o Kubebot!
Executando o Kubebot remotamente - Quando você estiver confiante de que o Kubebot funciona conforme o esperado localmente (usando Minikube) e quiser liberá-lo e usá-lo em todo o seu potencial na nuvem, ele pode ser implantado em um cluster Google Container Engine (GKE). No entanto, não posso fornecer instruções para implantação remota ainda. Dito isso, se houver interesse, ficarei feliz em ajudar. E, se você deseja apenas usar o Kubebot como um aplicativo Slack e não se preocupar com a infraestrutura de backend, isso também pode ser arranjado por um pequeno plano de assinatura mensal, já que estarei hospedando o backend na minha conta GCP pessoal e você será responsável apenas pelos custos normais de hospedagem de um VPS em um provedor de nuvem. Sinta-se à vontade para entrar em contato para discutir essas opções.
Vídeos de Demonstração
Comandos Slash de exemplo no Slack
Observe como você pode executar um comando slash com o nome da ferramenta, opções e o(s) alvo(s). Digo alvo(s) porque você pode executar um comando slash para executar uma ferramenta com um conjunto de opções contra vários alvos. Exemplo, o comando gitrob abaixo está sendo executado contra test e abc.
 anshumanbh/kubebot

