
 anmolksachan/thetimemachine
Armando WaybackUrls para Reconhecimento, BugBounties , OSINT, Endpoints Sensíveis e muito mais

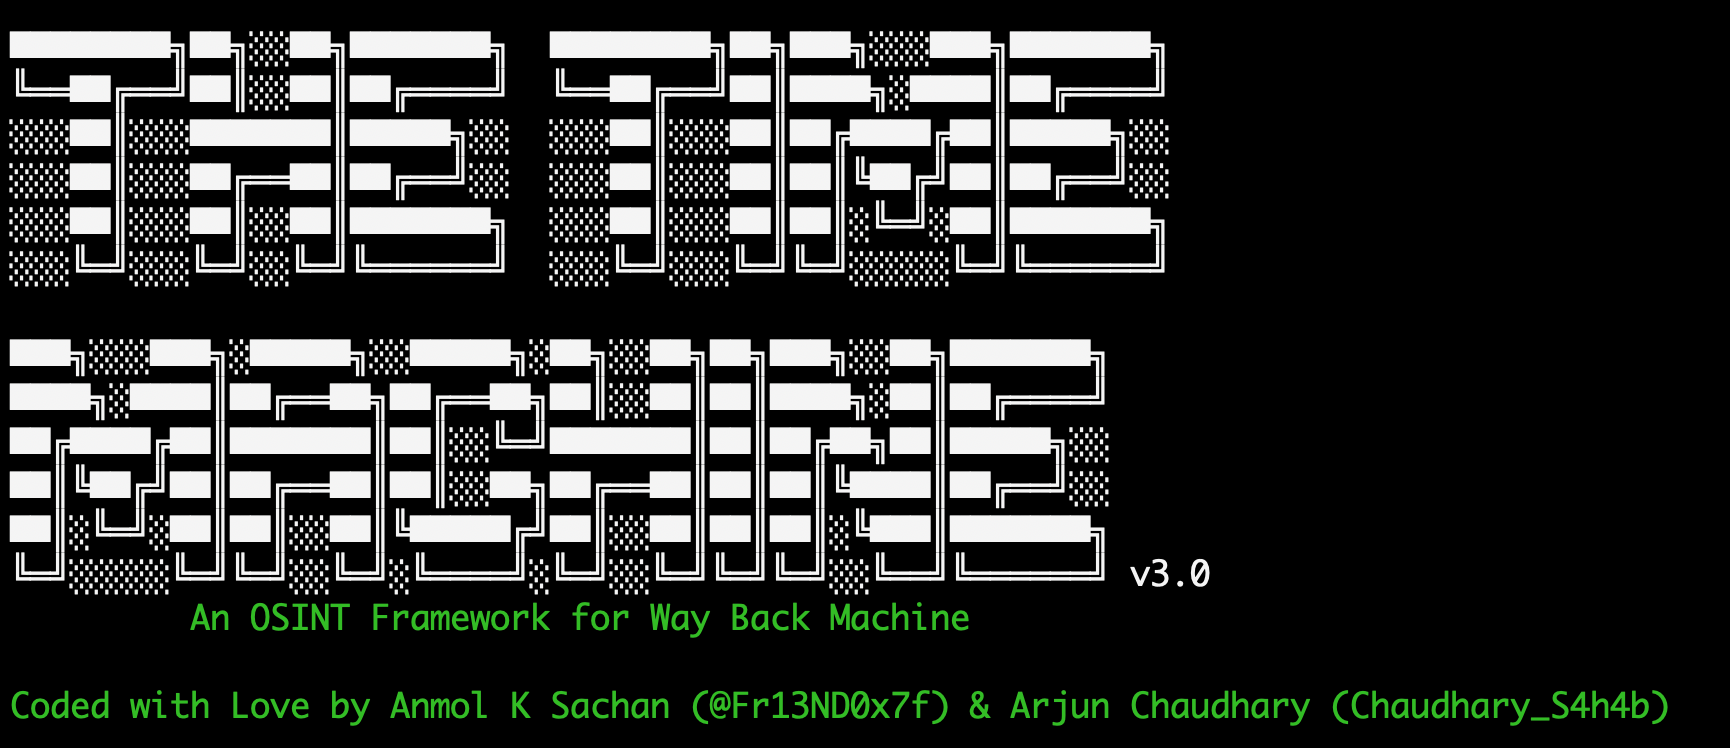
Você já ouviu falar de viagem no tempo em filmes e quadrinhos, certo? Bem, isso não é mais ficção 😎. TheTimeMachine permite que você mergulhe no passado de qualquer aplicação web, raspando URLs arquivadas da Wayback Machine — e ajuda a encontrar endpoints sensíveis, esquecidos ou descontinuados para exploração adicional.
Seja você um caçador de bugs, um membro de equipe vermelha, ou apenas um amante de reconhecimento, esta ferramenta foi construída para tornar meu fluxo de reconhecimento mais rápido, limpo e eficaz. Chega de gerenciar múltiplos scripts — TheTimeMachine faz tudo de uma vez.
| Conferência | Ano | Faixa / Demonstração | |
|---|---|---|---|
| Defcon33 - Las Vegas, NV | 2025 | Demo Labs |  |
| BSides Mumbai | 2025 | Mostra de Arsenal de Ferramentas |  |
| Conferência OSINT | 2025 | Conferência OSINT |  |
| Null Bangalore × OWASP Bangalore | 2025 | Encontro Mensal |  |
| Bsides Delaware | 2025 | Conferência |  |
| BSides Agra | 2025 | Conferência |  |
| Wild West Hackin' Fest (Denver, Colorado) | 2026 | Conferência |  |
| BSides Budapeste (Budapeste, Hungria) | 2026 | Conferência |  |
| Em breve! | 20XX | Em breve! |  |
Isso não é apenas mais um raspador da Wayback. Aqui está o que TheTimeMachine oferece:
.zip, .bak, .sql, .tar.gz, .old e outros arquivos interessantes.config, backup, .log, etc.Testado em Python 3 no Ubuntu/Kali/Windows.
git clone https://github.com/anmolksachan/TheTimeMachine
cd TheTimeMachine
pip3 install -r requirements.txt
python3 thetimemachine.py <target.com> [OPÇÕES]
Nota: Não use http:// ou https:// no domínio — apenas informe domain.com ou sub.domain.com.
| Opção | Descrição |
|---|---|
--fetch | Busca URLs arquivadas da Wayback |
--backups | Escaneia por arquivos de backup/configuração expostos |
--attack [tipo] | Executa modo de ataque (xss, sqli, lfi, redirect, jira, wp, custom) |
--jwt | Detecta e decodifica tokens JWT |
--subdomains | Extrai subdomínios de URLs históricas |
--parameters | Extrai parâmetros GET e mapeia para URLs |
--listings | Detecta listagens de diretórios abertas |
python3 thetimemachine.py example.com --fetch
python3 thetimemachine.py example.com --backups
python3 thetimemachine.py example.com --listings
python3 thetimemachine.py example.com --attack xss
python3 thetimemachine.py example.com --parameters
python3 thetimemachine.py example.com --jwt
usage: thetimemachine.py [-h] [--fetch] [--jwt] [--backups] [--subdomains] [--listings] [--attack {xss,sqli,lfi,redirect,jira,wp,fuzz}] [--menu]
                         [--parameters]
                         target
Todos os resultados são salvos de forma organizada no diretório content/:
content/
└── example.com/
    ├── example.com_URLs.txt
    ├── example.com_xss.txt
    ├── example.com_sqli.txt
    ├── example.com_parameters.txt
    ├── example.com_subdomain.txt
    └── ...
Você pode personalizar completamente os payloads para XSS, SQLi, fuzzing, etc. Basta editar os respectivos arquivos .txt dentro do repositório e pronto!
Não sou um caçador de bugs em tempo integral, mas precisava de uma ferramenta que fizesse reconhecimento rápido, encontrasse endpoints interessantes e me desse pistas suficientes para me aprofundar manualmente. Consegui meu HOF em vários VDPs e bugbounty, incluindo NOKIA, Mediatek e mais.
