anlominus/bug-bounty
Bug Bounty ~ Incríveis | Livros | Folhas de dicas | Listas de verificação | Ferramentas | Listas de palavras | Mais

בס״ד
⫷ HacKingPro ⫸
⫷ TryHackMe | KoTH ⫸
⫷ Privilege-Escalation⫸
⫷ ScanPro | Linfo | Diablo ⫸
⫷ Offensive-Security | PenTest ⫸
⫷ Goals | Studies | HacKing | AnyTeam ⫸
GitHub Security Bug Bounty
Pesquisadores de segurança de software estão cada vez mais se envolvendo com empresas de internet para caçar vulnerabilidades.
Nosso programa de recompensas presta uma homenagem a esses pesquisadores e oferece recompensas de US$ 30.000 ou mais para vulnerabilidades críticas.
Uma lista selecionada de várias ferramentas de bug bounty
Uma lista abrangente e selecionada de Programas de Bug Bounty e write-ups de caçadores de bug bounty.
Uma lista selecionada de frameworks, bibliotecas, recursos, softwares e tutoriais de
Capture The Flag(CTF). Esta lista tem como objetivo ajudar iniciantes e também jogadores experientes de CTF a encontrar tudo relacionado a CTFs em um só lugar.
Projeto Awesome Bug bounty builder - TODAS as ferramentas comuns para encontrar as suas Vulnerabilidades.

O Threat Hunter Playbook é um projeto open source conduzido pela comunidade para compartilhar lógica de detecção, táticas de adversários (tradecraft) e recursos para tornar o desenvolvimento de detecções mais eficiente. Todos os documentos de detecção deste projeto seguem a estrutura do MITRE ATT&CK, categorizando o comportamento adversário pós-comprometimento em grupos táticos, e estão disponíveis na forma de notebooks interativos. O uso de notebooks nos permite compartilhar não apenas texto, consultas e saídas esperadas, mas também código para ajudar outras pessoas a executar lógica de detecção contra conjuntos de dados de segurança pré-gravados, localmente ou remotamente, por meio de ambientes de computação em nuvem BinderHub.
Uma lista de payloads, dicas e truques interessantes para caçadores de bug bounty.
Uma lista de payloads, dicas e truques interessantes para caçadores de bug bounty.
Dicas e Tutoriais para Bug Bounty e também Testes de Penetração.
Aqui estão algumas das ferramentas que usamos quando realizamos Live Recon Passivo APENAS na Twitch:
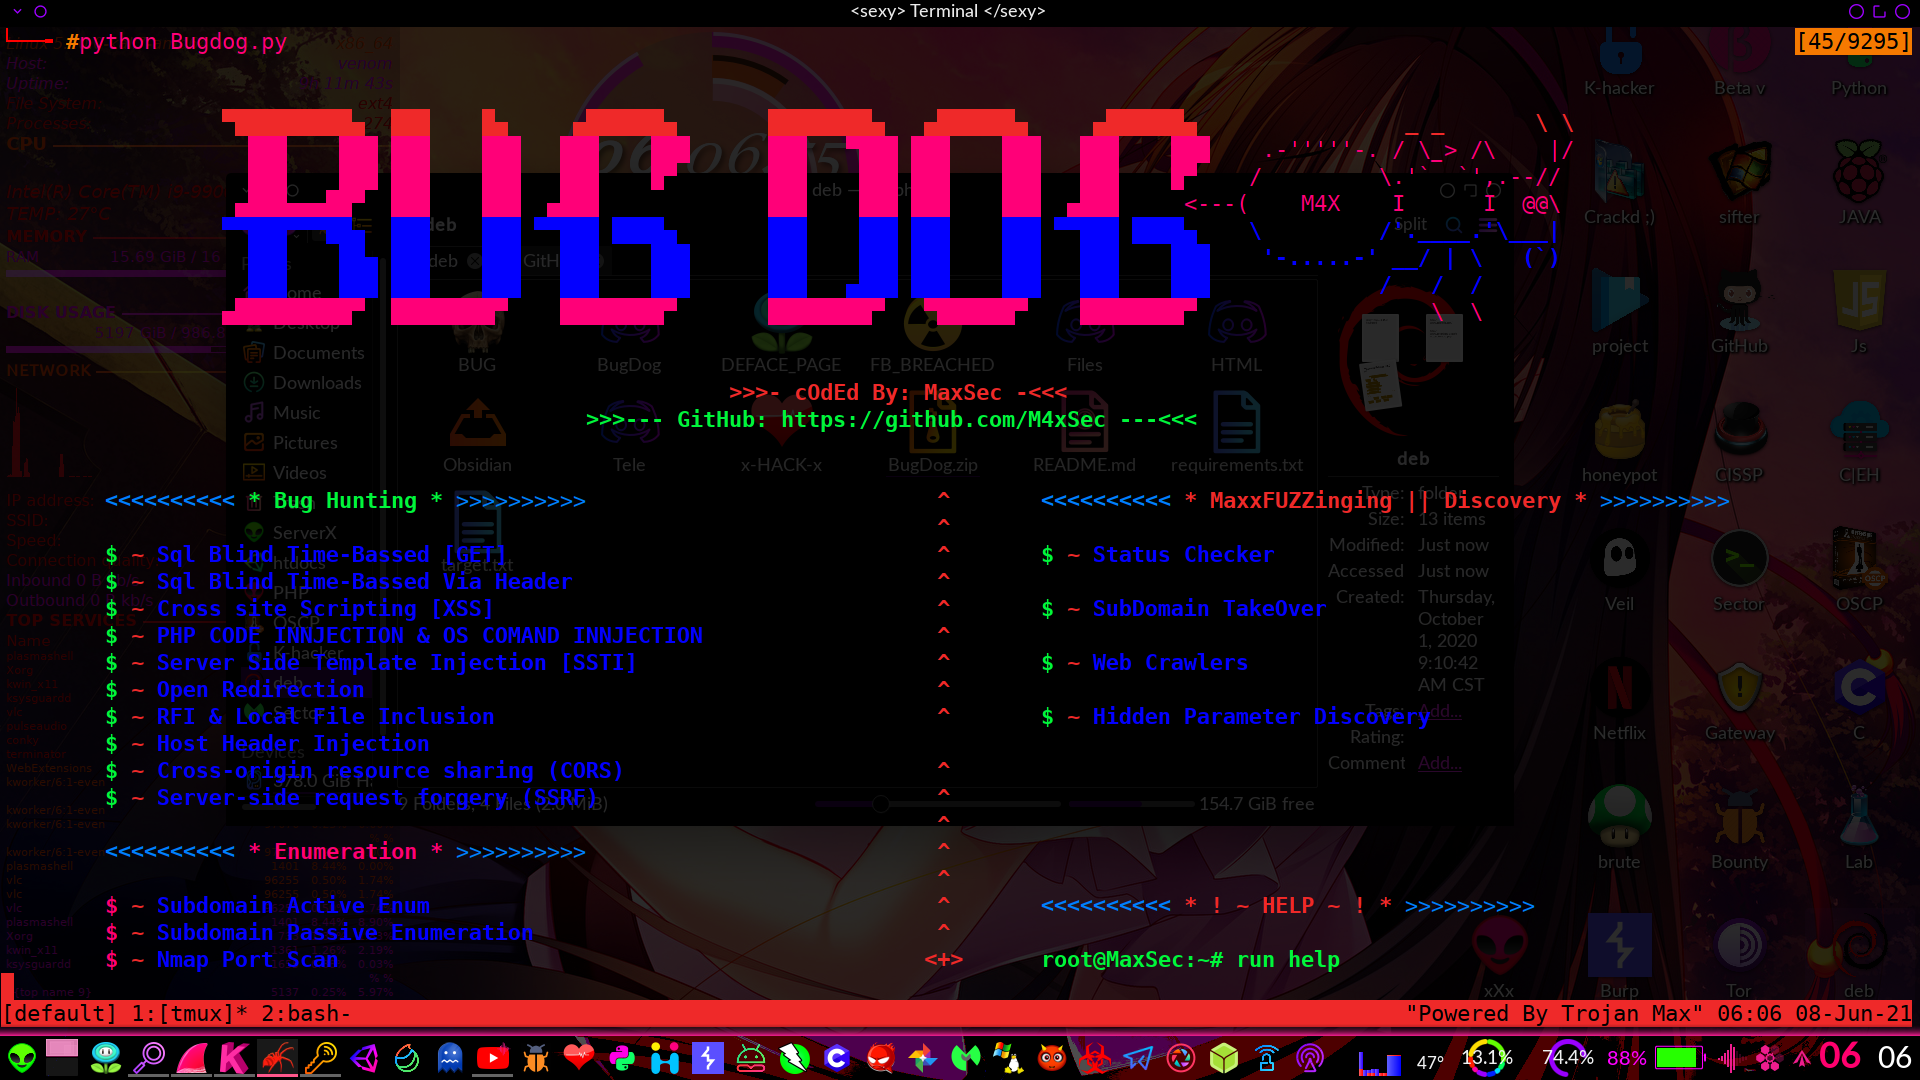
Uma Poderosa FERRAMENTA DE BUG HUNTING. Suporta SQL, XSS, execução de código PHP, SSRF,.... Adicionei Meus Próprios Payloads que encontrei durante minhas caçadas de BUG; o Resto você pode adicionar Seus payloads PERSONALIZADOS também ;)
NOTA: o BugDog é feito com python e requer python2 para funcionar perfeitamente.
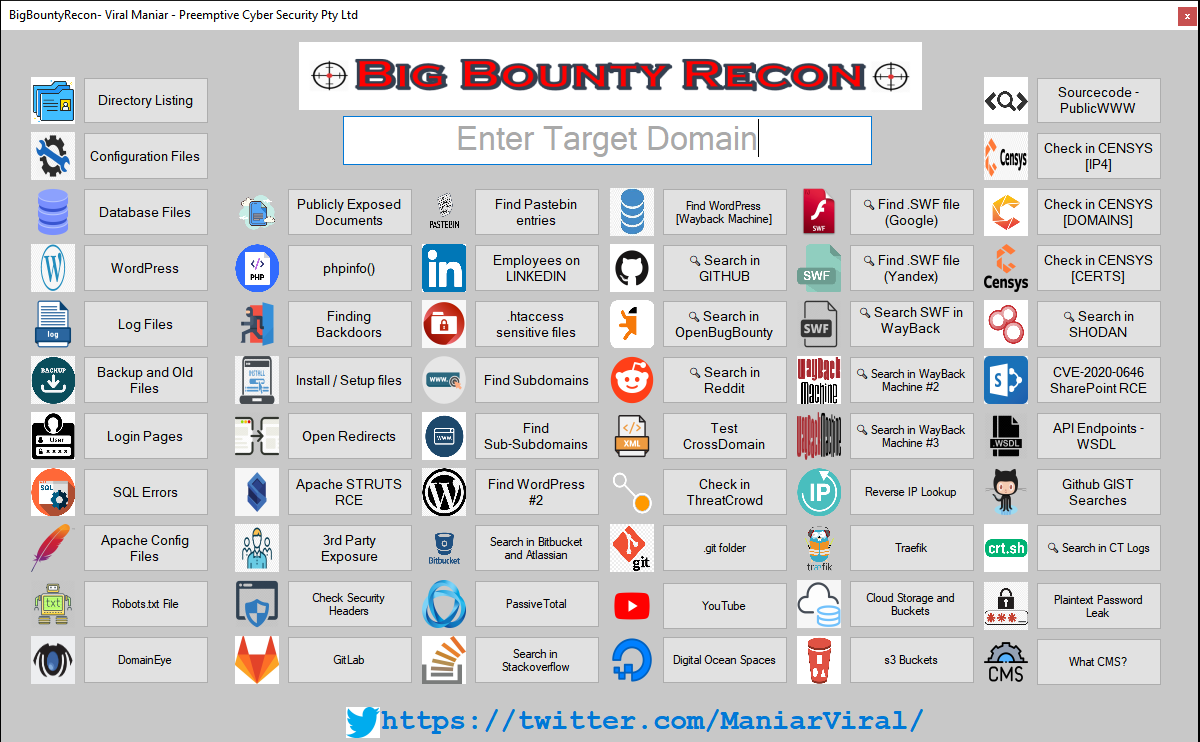
A ferramenta BigBountyRecon utiliza 58 técnicas diferentes usando vários Google dorks e ferramentas open source para agilizar o processo de reconhecimento inicial na organização alvo.